coindesk.com
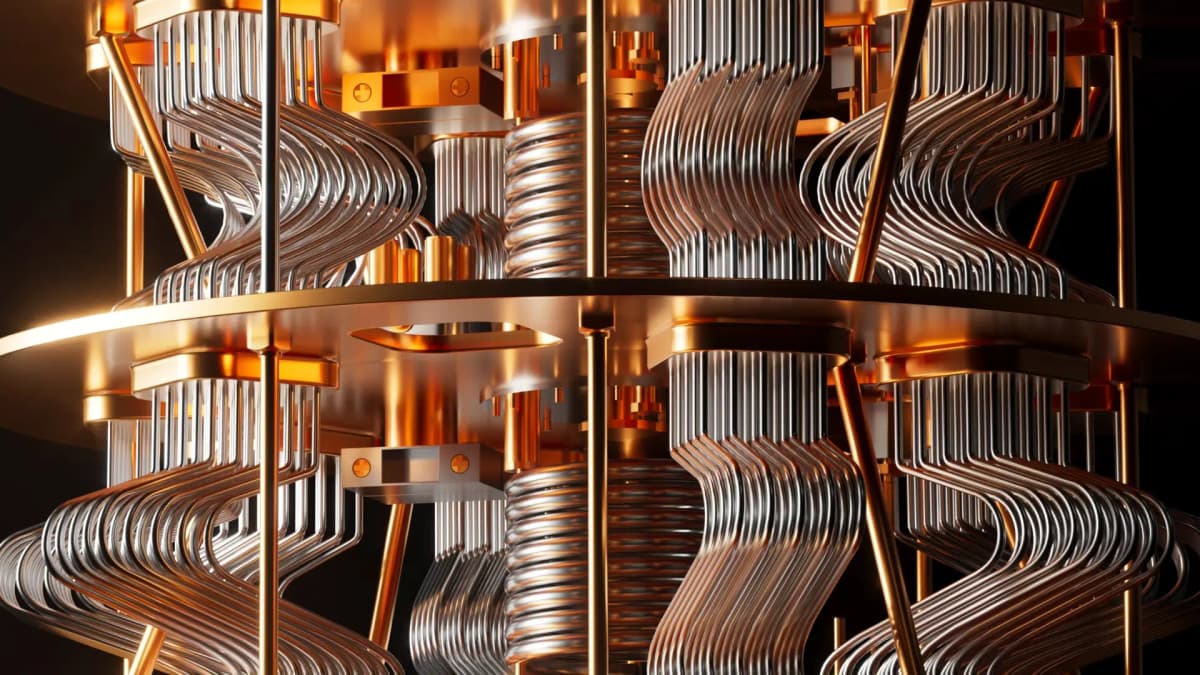
Google gibt an, dass sein Willow-Quantenchip die Fehler bei der Vorbereitung spezieller Zustände, die in Quantenberechnungen verwendet werden, um das etwa 40-Fache reduziert hat. Dies ist ein bedeutender Fortschritt bei der Bewältigung eines kostenintensiven Schrittes auf dem Weg zur Entwicklung von Maschinen, die leistungsstark genug sind, um Bitcoin-Wallets zu knacken.
Das Ergebnis, veröffentlicht in Wissenschaft diese Woche befasst sich mit einem Thema, das in der Bitcoin-Quantum-Debatte nur selten zur Sprache kommt – die sich normalerweise darauf konzentriert, welche Größe eine Maschine ein Angreifer benötigen würde, während dabei unterbewertet wird.wie viel davon der Maschine wäre damit beschäftigt, sich auf die Berechnung vorzubereiten.
Warum die ältesten Coins einem Angreifer mehr Zeit geben
Eine Bitcoin-Brieftasche verwendet einen geheimen Schlüssel zur Genehmigung von Zahlungen und einen dazu passenden öffentlichen Schlüssel, der es dem Netzwerk ermöglicht, diese Genehmigungen zu überprüfen. Das Ausgeben von Mitteln offenbart typischerweise den öffentlichen Schlüssel, während einige Zahlungsarten diesen von Anfang an preisgeben.
Die Rückrechnung vom Public Key zum Secret soll eine unpraktisch hohe Rechenleistung erfordern, was es praktisch unmöglich macht, Krypto-Wallets rückzuentwickeln.
Ein ausreichend großer Quantencomputer, der den Shor-Algorithmus ausführt, könnte theoretisch diese Berechnungen durchführen. Wer auch immer den geheimen Schlüssel wiederherstellt, könnte Transaktionen als Eigentümer signieren, und das Netzwerk würde diese als echt akzeptieren. Der Mathematiker Peter Shor veröffentlichte die Methode erstmals im Jahr 1994, doch bisher hat es niemand geschafft, sie zu demonstrieren.
Eine Wiederherstellungsphrase, die in einer physischen Schublade aufbewahrt wird, bietet dagegen keinen Schutz, da der Angreifer auf Informationen zugreift, die bereits auf der Blockchain vorhanden sind.
Einige spätere Zahlungsformate verbergen den öffentlichen Schlüssel hinter einem Hash, einem digitalen Fingerabdruck, bis der Eigentümer eine Ausgabe tätigt. Ein Angreifer, der auf einen zuvor verborgenen Schlüssel abzielt, müsste auf diese Offenlegung warten und müsste möglicherweise den geheimen Schlüssel schnell genug wiederherstellen, um die Zahlung zu beeinträchtigen.
Dies ist auch der Grund, warum verlorene Coins ein schwieriges Problem darstellen. Bitcoin kann stärkere Ausgabeschutzmaßnahmen einführen, doch es bedarf dennoch der bestehenden Schlüssel, um alte Bestände dorthin zu übertragen. Wenn diese Schlüssel verloren gehen, kann der Eigentümer die Übertragung nicht vornehmen. Der offengelegte öffentliche Schlüssel bleibt einem zukünftigen Angreifer zugänglich.
Einige der ältesten Bitcoin-Bestände haben seit ihrer Mining-Zeit ihre öffentlichen Schlüssel offengelegt.
Alte Münzen haben sich ebenfalls bewegt, während die Debatte um Quanten immer lauter wird. Am 7. Oktober, 100,02 $BTC, seit Juli 2010 unberührt, nach über 16 Jahren bewegt, mit einem Wert von etwa 8,5 Millionen US-Dollar. Im August, sechs seit 2011–2014 inaktive Wallets haben weitere 553,59 $BTC bewegt, mit einem Wert von etwa 40 Millionen US-Dollar zu diesem Zeitpunkt.