Charles Guillemet se va de Ledger en medio de crisis global de ciberseguridad
criptonoticias.com
13 m
«Después de nueve años, resulta extraño escribir estas palabras». Así anunció este 19 de noviembre de 2026 Charles Guillemet, director de tecnología (CTO) de Ledger, que abandonará la compañía francesa de hardware wallets a finales de este año.
Su despedida llega en un momento particularmente delicado, tanto para la empresa como para la seguridad informática mundial. Mientras Ledger continúa investigando uno de los mayores ataques contra su cadena de suministro, la inteligencia artificial (IA) está transformando la manera en que los delincuentes descubren y explotan vulnerabilidades.
Y es precisamente a combatir este último problema a lo que Guillemet quiere dedicar la próxima etapa de su carrera.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
En una publicación en su cuenta personal de X, el especialista recordó cómo comenzó su historia en Ledger, cuando la compañía todavía estaba lejos de alcanzar las dimensiones que tiene actualmente.
«Me incorporé como director de seguridad en diciembre de 2017. Sin escritorios, sin equipo, solo una página en blanco. Construí Donjon, nuestro laboratorio de ataques», relató.
Desde entonces, ese laboratorio se convirtió en una pieza fundamental de la estrategia de seguridad de Ledger. Según recordó su fundador, allí se consiguieron vulnerar cadenas de arranque seguro de teléfonos inteligentes, se divulgaron responsablemente fallas de seguridad en hardware, software e infraestructura de distintas compañías y se impulsaron investigaciones sobre criptografía poscuántica y seguridad mediante inteligencia artificial.
Guillemet terminaría asumiendo la dirección tecnológica de la compañía, desde donde acompañó su transformación en una empresa unicornio, denominación que reciben las compañías privadas valoradas en al menos 1.000 millones de dólares.
«Ledger ha vendido ya más de 8 millones de dispositivos de firma en 180 países, y estos protegen aproximadamente el 20% de los criptoactivos del mundo», aseguró.
Durante esos nueve años se desarrollaron las distintas familias de dispositivos Ledger, entre ellas Nano, Stax, Flex, Gen5 y Atom, además de las aplicaciones para usuarios particulares y la plataforma Ledger Enterprise, que, según el ejecutivo, presta servicios a más de 100 instituciones financieras y marcas.
Sin embargo, la seguridad de esos dispositivos atraviesa actualmente una de sus pruebas más difíciles.
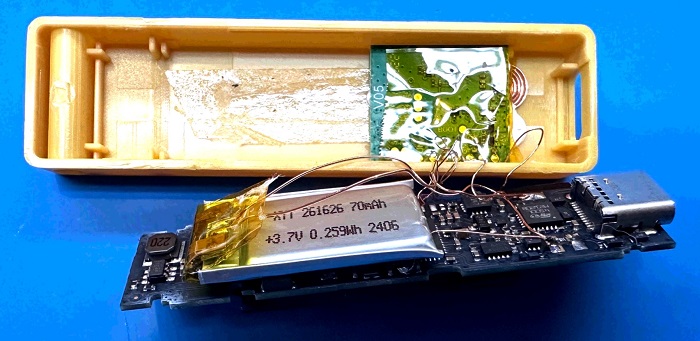
Tal como ha documentado extensamente CriptoNoticias, delincuentes consiguieron introducir componentes electrónicos espía en dispositivos genuinos de Ledger antes de que llegaran a manos de sus compradores.
Fotografía de un equipo Ledger adulterado. Fuente: https://grandideastudio.com
Estos implantes interceptan las palabras de recuperación cuando aparecen en la pantalla del dispositivo y las transmiten mediante redes celulares. No necesitan vulnerar el sistema operativo ni el chip de seguridad original, por lo que los equipos adulterados pueden superar las comprobaciones de autenticidad del fabricante.
Lejos de ser un episodio cerrado, ayer, 18 de noviembre, Ledger confirmó nuevos hallazgos y reconoció la posibilidad de que aparezcan más dispositivos manipulados, mientras continúa investigando casos en el Sudeste Asiático, Alemania y Emiratos Árabes Unidos.
Para comprender las limitaciones de los controles de autenticidad y conocer qué precauciones pueden adoptar los usuarios, te invitamos a leer el informe exclusivo de CriptoNoticias «¿Tu Ledger es segura? 5 verificaciones físicas y lógicas antes de guardar tus fondos».
Aunque Guillemet no hizo referencia explícita a este incidente ni vinculó su salida con él, sí se detuvo a reflexionar sobre cómo ha cambiado la naturaleza de las amenazas durante su paso por la compañía.
«La inteligencia artificial está haciendo que los ataques sean más baratos, rápidos y fáciles de escalar. Donjon ahora utiliza IA para buscar errores, y los atacantes hacen lo mismo», explicó.
Sus palabras encuentran respaldo en lo que está ocurriendo fuera de Ledger. Esta misma semana, el FBI advirtió sobre ARTEX, una herramienta basada en agentes de inteligencia artificial que ha permitido a delincuentes conseguir acceso privilegiado a sistemas informáticos en menos de tres horas.
A esto se suman las vulnerabilidades recientemente descubiertas en PHP, NGINX y MySQL, tres tecnologías sobre las que descansa buena parte de la infraestructura de internet.
Guillemet considera que los desafíos que durante años ocuparon a los especialistas en seguridad de Bitcoin ahora conciernen a prácticamente toda la sociedad:
«La pregunta que pasamos una década respondiendo para los criptoactivos (¿cómo proteges lo que importa cuando cualquier dispositivo puede verse comprometido?) es ahora una pregunta para cada empresa, cada agente de IA y cada gobierno».
Charles Guillemet, CTO de Ledger.
Respecto al futuro de Ledger, el ejecutivo aseguró que su salida ha sido preparada durante meses y que los equipos, socios comerciales y planes de desarrollo de la compañía están listos para la transición.
También dejó unas palabras sobre Bitcoin, cuya evolución acompañó desde su posición en la empresa: «Bitcoin sigue siendo dinero sin necesidad de permisos, y seguimos necesitándolo».
Por ahora, Guillemet no reveló en qué consistirá concretamente su próximo proyecto, aunque adelantó que pronto habrá novedades. «En cuanto a mí, estoy construyendo algo nuevo. Voy a dedicar mi tiempo a resolver este desastre de seguridad».
Y cerró su despedida con una recomendación que adquiere especial significado en las actuales circunstancias: «Manténganse seguros. Sean honestos respecto de sus asunciones de confianza».

 criptonoticias.com