Ledger admite: «Es posible que se encuentren más dispositivos» con implantes maliciosos
criptonoticias.com
22 m
Más de un mes después de que saliera a la luz el ataque a su cadena de distribución, Ledger reconoce que todavía podrían estar circulando hardware wallets adulteradas. El fabricante de dispositivos para la autocustodia de bitcoin (BTC) y criptomonedas publicó este 18 de noviembre una actualización sobre la investigación que mantiene abierta desde octubre.
La compañía confirmó que el incidente ya no se limita al Sudeste Asiático y que los dispositivos examinados presentan el mismo tipo de modificación física: un implante malicioso diseñado para capturar la frase de recuperación durante la configuración inicial del equipo.
«A medida que continuamos nuestra investigación, creemos que es posible que se encuentren más dispositivos, y estamos trabajando con socios y autoridades para localizar los equipos afectados lo antes posible», señaló Ledger.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
Aunque la empresa sostiene que el número de dispositivos comprometidos sigue siendo reducido, las novedades amplían el mapa geográfico del ataque y la variedad de modelos afectados.
En el Sudeste Asiático, donde continúa la investigación sobre los revendedores cuyas ventas fueron suspendidas, Ledger confirmó un caso que involucra a un dispositivo Nano Gen 5.
En Alemania, la compañía informó sobre unidades adulteradas localizadas en Berlín. Como medida preventiva, pidió a quienes hayan adquirido un dispositivo de la marca en esa ciudad desde enero de 2026 que se comuniquen con su servicio de soporte.
Asimismo, Ledger investiga dos reportes de dispositivos manipulados en Dubái, Emiratos Árabes Unidos, y trabaja con sus socios comerciales para determinar cómo entraron en circulación.
Horas antes del nuevo comunicado, CriptoNoticias reportó las denuncias de dos usuarios que aseguraron haber perdido aproximadamente 1.300 SOL y 507.000 USDT, respectivamente, tras adquirir dispositivos en esa ciudad.
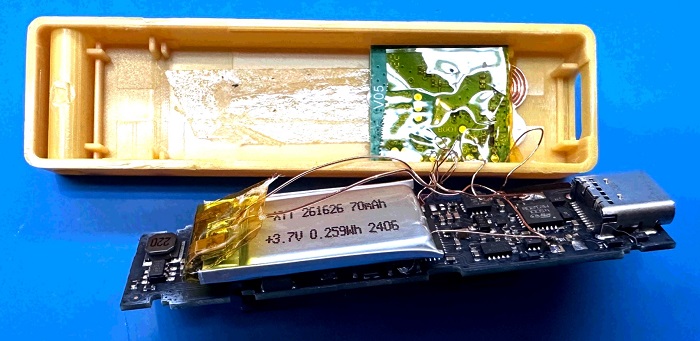
Tal como explicó este medio el pasado 13 de octubre, el ataque consiste en intervenir dispositivos genuinos antes de que lleguen a manos de sus compradores. Los delincuentes incorporan componentes electrónicos capaces de interceptar las palabras de recuperación y transmitirlas mediante redes celulares.
La particularidad de este método es que no requiere vulnerar el chip de seguridad ni el sistema operativo de las hardware wallets, por lo que los equipos adulterados pueden superar las comprobaciones de autenticidad del fabricante.
Fotografía de un equipo Ledger adulterado. Fuente: https://grandideastudio.com
Ledger insiste en que, hasta el momento, no hay ningún caso confirmado que involucre a dispositivos adquiridos directamente desde su sitio web.
Para quienes sospechen que poseen un equipo manipulado, la compañía recomienda suspender su uso, abstenerse de abrirlo y trasladar los fondos.
Es fundamental que no se reutilicen las palabras de recuperación ni la contraseña adicional (passphrase), pues ambas podrían haber sido interceptadas.
Por tiempo limitado, el servicio oficial de soporte de Ledger dice que podrá coordinar el envío de dispositivos sospechosos a su fábrica en Vierzon, Francia, para realizar inspecciones físicas, incluyendo análisis mediante rayos X, y su posterior devolución.
Para comprender mejor las limitaciones de los mecanismos de autenticación de estos dispositivos, te invitamos a leer el informe exclusivo de CriptoNoticias «¿Tu Ledger es segura? 5 verificaciones físicas y lógicas antes de guardar tus fondos».
Mientras tanto, el equipo de seguridad Ledger Donjon continúa examinando dispositivos sospechosos y revisando los registros de distribución junto con sus socios comerciales y las autoridades, en una investigación que todavía está lejos de darse por concluida.

 criptonoticias.com