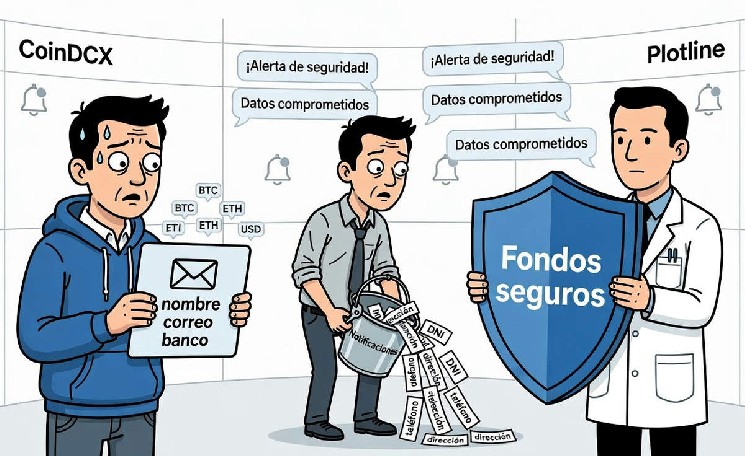
La distinción importa porque el aviso atribuye el acceso a una plataforma externa y no a las bases de datos centrales del exchange. CoinDCX describió a Plotline como una herramienta para enviar mensajes y notificaciones en la aplicación, y sostuvo que el proveedor no tiene acceso a sus bases de datos internas, motores de ejecución de operaciones ni carteras de usuarios.
En el comunicado, la empresa afirmó que sus sistemas centrales, la plataforma de trading y su infraestructura permanecían completamente intactos. También aseguró que los fondos y las carteras de los clientes seguían seguros, una declaración sobre el alcance del incidente que no equivale a afirmar que la exposición de datos personales carezca de riesgos para los usuarios afectados.
CoinDCX dijo que colaboró estrechamente con Plotline para verificar que el incidente había quedado completamente contenido. El aviso se refiere a lo que el proveedor había comunicado hasta ese momento, por lo que la delimitación de los datos expuestos refleja la información disponible para el exchange cuando informó a sus clientes.
Alertas de inicio de sesión sin vínculo confirmado
CoinDCX publicó su aviso a clientes el 17 de noviembre, después de que el proveedor comunicara el incidente el 31 de octubre. La diferencia entre esas fechas deja claro que la empresa recibió primero la notificación de Plotline y luego informó públicamente a los usuarios, aunque el material disponible no aporta detalles adicionales sobre los pasos intermedios de la investigación o sobre el momento en que identificó el alcance de la exposición.
Tras difundirse el aviso, Pushpendra Singh compartió en redes sociales una alerta sobre el incidente y mencionó las mismas categorías de datos enumeradas por CoinDCX. Su publicación presentó el caso como una filtración relacionada con el proveedor externo, pero no añadió evidencia de accesos a cuentas de trading ni de pérdidas de fondos asociadas con la exposición de información.
Por separado, un usuario identificado como Sasi publicó una captura de dos mensajes del remitente COINDC-S que describían nuevos inicios de sesión. Según la imagen compartida, ambos avisos señalaban actividad el 16 de noviembre de 2026 a las 22:48, hora estándar de India, e indicaban que el destinatario debía cambiar su contraseña o contactar al soporte si no reconocía el acceso.
La captura ocultaba parte de la ubicación y otros detalles de los mensajes, y las publicaciones disponibles no permiten determinar si las alertas correspondían a accesos reales a cuentas. Tampoco establecen una conexión con la filtración de Plotline: el aviso de CoinDCX habla de información almacenada en el proveedor y no reporta inicios de sesión no autorizados en las cuentas de trading de sus clientes.
El papel de Plotline y los antecedentes de seguridad
Plotline describe su relación con CoinDCX como un trabajo conjunto con los equipos de producto y crecimiento, y afirma que realizó más de 20 campañas durante los tres meses incluidos en un caso de estudio. Entre los ejemplos menciona widgets para destacar tokens con alto volumen de trading, mensajes para introducir el trading de futuros y un recorrido guiado dirigido a usuarios nuevos.
Ese caso de estudio también cita a Minal Thukral, identificado como vicepresidente ejecutivo de crecimiento de CoinDCX, quien señaló que el servicio ayudó a crear widgets dentro de la aplicación y redujo el trabajo de los equipos internos. Plotline afirmó que el 10% de los usuarios nuevos que vieron un widget de descubrimiento de tokens realizó una operación; ese dato describe la interacción con la herramienta, no el alcance de la filtración de octubre.
El incidente de Plotline se suma a otros episodios de seguridad y operación que CoinDCX mencionó en comunicaciones anteriores, aunque la información disponible no establece que estén relacionados. El 25 de octubre, el exchange confirmó una pérdida de 15,99 millones de USDT tras negar inicialmente reportes de actividad sospechosa en una cartera; explicó que la cartera afectada pertenecía a infraestructura operativa antigua, retirada después de un compromiso ocurrido en julio de 2025.
CoinDCX dijo entonces que algunos clientes continuaban enviando criptomonedas a direcciones retiradas, pese a las instrucciones de utilizar direcciones de reemplazo. La empresa abonaba de inmediato esos depósitos en las cuentas de los clientes y un servicio automatizado independiente debía trasladar los activos a carteras seguras, pero una falla permitió que los depósitos se acumularan; el exchange sostuvo que absorbió la pérdida y que las carteras activas, los saldos de clientes y el trading no se vieron afectados.
La brecha de julio de 2025 fue un incidente distinto, en el que se sustrajeron aproximadamente USD $44 millones de una cuenta interna utilizada para proporcionar liquidez en un exchange asociado. CoinDCX atribuyó ese episodio al compromiso de un servidor, afirmó que cubrió la exposición con reservas de tesorería y dijo que informó al Equipo de Respuesta a Emergencias Informáticas de India el 19 de julio, además de contratar especialistas forenses externos.
Por ahora, la información publicada sobre el incidente actual sostiene que el acceso afectó datos en poder de Plotline y no la infraestructura de trading o las carteras de CoinDCX. La empresa no reportó números de cuenta bancaria entre los campos comprometidos, mientras que las alertas de inicio de sesión que circularon en paralelo siguen sin una relación demostrada con la filtración; esa separación es clave para no confundir una exposición de datos con un acceso confirmado a fondos o cuentas.
Fuente: crypto.news.
ADVERTENCIA: DiarioBitcoin ofrece contenido informativo y educativo sobre diversos temas, incluyendo criptomonedas, IA, tecnología y regulaciones. No brindamos asesoramiento financiero. Las inversiones en criptoactivos son de alto riesgo y pueden no ser adecuadas para todos. Investigue, consulte a un experto y verifique la legislación aplicable antes de invertir. Podría perder todo su capital.

 diariobitcoin.com