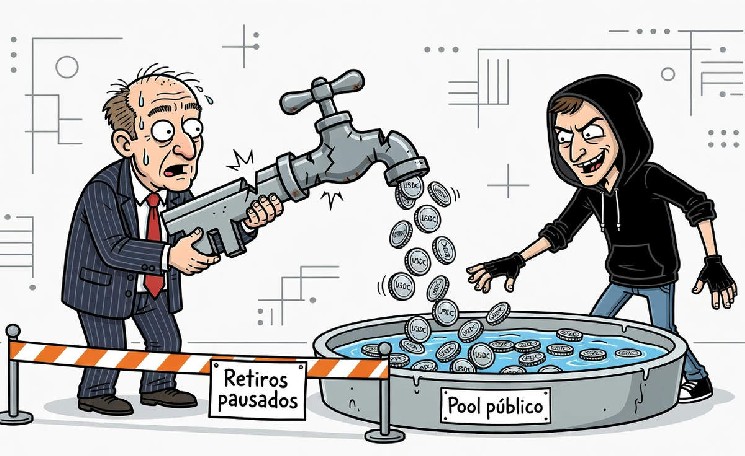
La secuencia descrita por Lighter implicó varias acciones coordinadas entre cuentas. El atacante habría usado las claves comprometidas para crear un pool público desde la cuenta afectada, mientras otra cuenta adquiría participaciones en ese pool. Después transfirió fondos de la víctima al pool y canjeó esas participaciones para extraer los activos, convirtiendo el mecanismo de liquidez en la vía para mover los fondos.
El exchange no confirmó todas las estimaciones que circularon sobre el alcance económico del incidente. La firma de análisis de blockchain Bitquery rastreó un retiro de $USDC 10,39 millones desde Lighter el 16 de noviembre. Por separado, un reporte previo de DiarioBitcoin mencionó pérdidas potenciales de $USDC 15,5 millones en dos cuentas. Lighter no validó esas cifras más amplias, por lo que deben distinguirse de los aproximadamente $USDC 5 millones que la empresa dijo haber recuperado para el trader afectado.
Cómo la reutilización de nonces abrió el acceso
Un nonce es un valor que se utiliza una sola vez en determinados procesos criptográficos para evitar que una firma pueda reutilizarse de forma indebida. En este caso, el postmortem de Lighter sostuvo que el código externo repetía esos valores al firmar operaciones, debilitando la protección que debía aportar cada firma. La empresa explicó que, con suficientes firmas disponibles públicamente, el atacante pudo reconstruir las claves privadas asociadas.
Las claves API permiten que un programa se comunique con una plataforma y ejecute acciones autorizadas por una cuenta, según los permisos que tenga esa clave. Por eso, una falla en la forma de firmar solicitudes puede convertir una herramienta de automatización en un punto de exposición, aunque el usuario no haya compartido deliberadamente sus credenciales. Lighter aconsejó a quienes usan software de firma personalizado o de terceros que roten sus claves API y migren a los SDK oficiales.
El método descrito por el exchange no consistió simplemente en tomar fondos directamente desde un contrato comprometido. El atacante aprovechó la autoridad que las claves expuestas daban sobre una cuenta y utilizó la creación y el canje de participaciones de un pool para completar el movimiento. Esa distinción importa porque ayuda a entender por qué Lighter atribuyó el incidente a una implementación de firma externa, y no a una falla en los contratos de la plataforma.
La información disponible no identifica al trader afectado ni detalla cuántas cuentas utilizaron el código vulnerable. Tampoco confirma que todas las cifras rastreadas correspondan a fondos definitivamente perdidos, de modo que las estimaciones mayores no deben presentarse como un balance final. La diferencia entre el monto recuperado por Lighter y los montos rastreados por investigadores refleja precisamente que el alcance total seguía sin confirmación por parte del exchange.
El mecanismo Guardian y la recuperación de fondos
Durante la investigación, Lighter activó su mecanismo de contrato inteligente Guardian al detectar actividad sospechosa. Según el exchange, esa función pausó temporalmente los retiros y permitió que su Consejo de Seguridad devolviera aproximadamente $USDC 5 millones al trader afectado. La pausa operó como una respuesta de contención mientras la plataforma evaluaba los movimientos y buscaba limitar sus consecuencias.
El episodio dejó temporalmente fuera de servicio tanto los retiros como la creación de pools. Lighter informó después que había restablecido los retiros y que las solicitudes pendientes estaban siendo procesadas tras la reanudación. La recuperación de fondos y el regreso de esa función no eliminan, por sí solos, la incertidumbre sobre las cifras más altas mencionadas por investigadores externos.
Lighter afirmó que su protocolo, sus contratos inteligentes, su infraestructura y sus SDK oficiales no fueron comprometidos. Esa aclaración delimita el alcance que la empresa atribuye al incidente: la exposición se relacionaría con código de firma ajeno a sus herramientas oficiales, empleado por cuentas afectadas. El dato no cambia que los activos pudieron moverse utilizando claves asociadas a esas cuentas, pero sí identifica qué componentes considera la plataforma que quedaron fuera del ataque.
Una vez completada la fase de contención, Lighter desactivó el modo Guardian y reanudó los retiros. La plataforma indicó que procesa las solicitudes que quedaron pendientes durante la pausa, aunque no ofreció en el material disponible un plazo específico para completar cada una. La vuelta a la actividad marca el cierre de la suspensión temporal de retiros, pero el exchange también anunció cambios destinados a reducir el riesgo de que se repita una exposición similar.
Controles nuevos y recomendaciones para los traders
Entre las protecciones implementadas, Lighter mencionó que ahora exige firmas de billetera para las transferencias hacia pools públicos. También señaló que las firmas de claves API no serán públicas, un cambio dirigido a evitar que material criptográfico expuesto pueda servir para reconstruir claves privadas. Ambas medidas buscan cerrar puntos relacionados con la ruta que el atacante habría utilizado para mover los activos.
La empresa también planea sumar listas de direcciones IP permitidas, permisos configurables para las claves API y monitoreo automatizado de la reutilización de nonces. Las listas permitirían limitar desde qué direcciones se pueden usar determinadas claves, mientras que los permisos configurables darían a los usuarios más control sobre las acciones habilitadas. El monitoreo, por su parte, apunta a detectar el patrón técnico que Lighter identificó como parte del problema de firma.
Hasta que esos controles estén disponibles, el consejo inmediato de Lighter se dirige a los traders que dependen de software personalizado o de terceros para firmar operaciones. La recomendación es rotar las claves API y cambiar a los SDK oficiales, que la empresa afirma que no fueron comprometidos. Es una indicación relevante para quienes automatizan operaciones, porque una clave expuesta puede dar acceso a acciones de la cuenta sin que el usuario ejecute cada una manualmente.
El caso también muestra por qué la seguridad de una plataforma puede depender de herramientas situadas fuera de sus contratos principales. En el incidente descrito, el fallo no se atribuyó al protocolo oficial, sino a la forma en que código externo generaba firmas y gestionaba nonces. La recuperación de $USDC 5 millones, la reanudación de retiros y los controles anunciados son hechos informados por Lighter, mientras que el total de las pérdidas potenciales continúa sin una validación pública del exchange.
Imagen original de DiarioBitcoin, creada con inteligencia artificial, de uso libre, licenciada bajo Dominio Público.
Este artículo fue escrito por un redactor de contenido de IA y revisado por un editor humano para garantizar calidad y precisión.
ADVERTENCIA: DiarioBitcoin ofrece contenido informativo y educativo sobre diversos temas, incluyendo criptomonedas, IA, tecnología y regulaciones. No brindamos asesoramiento financiero. Las inversiones en criptoactivos son de alto riesgo y pueden no ser adecuadas para todos. Investigue, consulte a un experto y verifique la legislación aplicable antes de invertir. Podría perder todo su capital.

 diariobitcoin.com