Google dice que los hackers usan agentes de IA para encontrar y explotar fallas de software
cointelegraph.es
21 m
El Grupo de Inteligencia sobre Amenazas de Google (GTIG) dijo que, por primera vez, había identificado a atacantes que usaban marcos de modelos de lenguaje de gran escala (LLM) para automatizar el descubrimiento y la explotación de vulnerabilidades de software sin instrucciones humanas paso a paso.
En un informe publicado el lunes, los investigadores describieron una herramienta encontrada en un servidor de pruebas expuesto que comparaba versiones de software, identificaba posibles fallas y generaba y ejecutaba código de explotación.
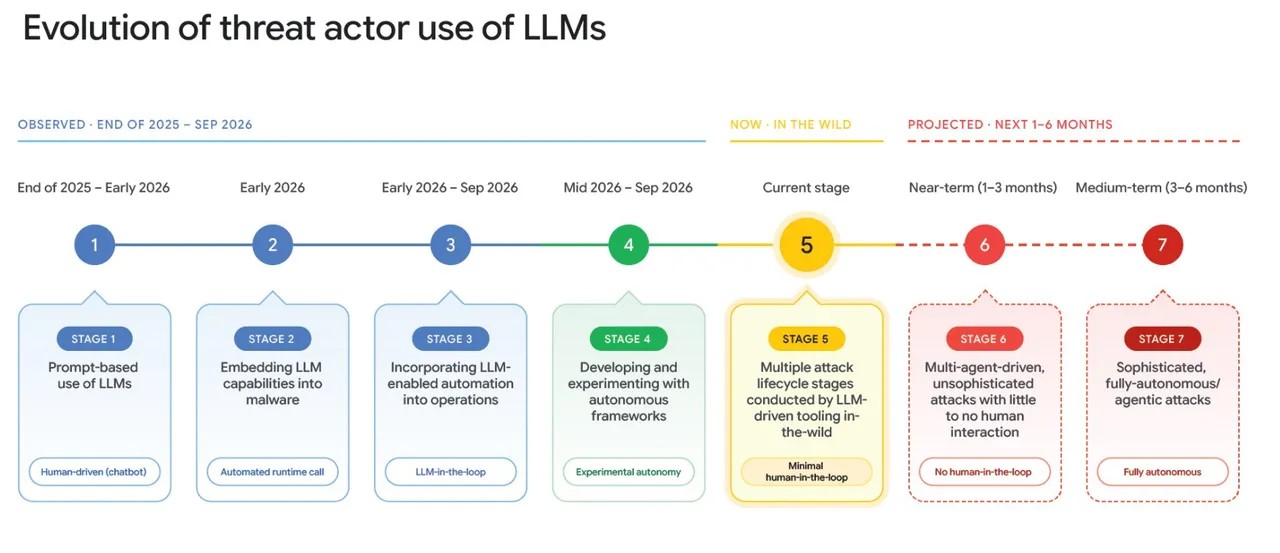
«En el último trimestre, GTIG identificó por primera vez a actores de amenazas que usaban marcos de LLM para automatizar por completo el descubrimiento y la explotación de vulnerabilidades sin intervención humana», dijeron los investigadores.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
GTIG identificó un servidor de pruebas expuesto que alojaba un marco multiagente de investigación y armamentización de vulnerabilidades, configurado para realizar un análisis diferencial continuo que comparaba el código antes y después de los anuncios de parches en aplicaciones web populares. El modelo descubría y explotaba vulnerabilidades de software de forma autónoma.
Google advirtió que estos flujos de trabajo automatizados dejan a las organizaciones menos tiempo para aplicar parches de seguridad antes de que los atacantes desarrollen formas de explotar sistemas vulnerables.
En su informe de septiembre, GTIG dijo que «aún no había observado a actores de amenazas desplegando canalizaciones completamente autónomas contra objetivos reales».
Evolución de los actores de amenazas que utilizan LLM para realizar exploits. Fuente: Google
Los agentes de IA acortan los plazos para aplicar parches
Los atacantes están aprovechando los marcos de agentes de IA para automatizar la ingeniería inversa de parches mediante análisis diferencial y convertir en armas las vulnerabilidades N-day, fallos de seguridad conocidos públicamente.
El informe advirtió que los LLM permiten a los atacantes ampliar las «cadenas de explotación contra servidores expuestos a Internet sin intervención humana».
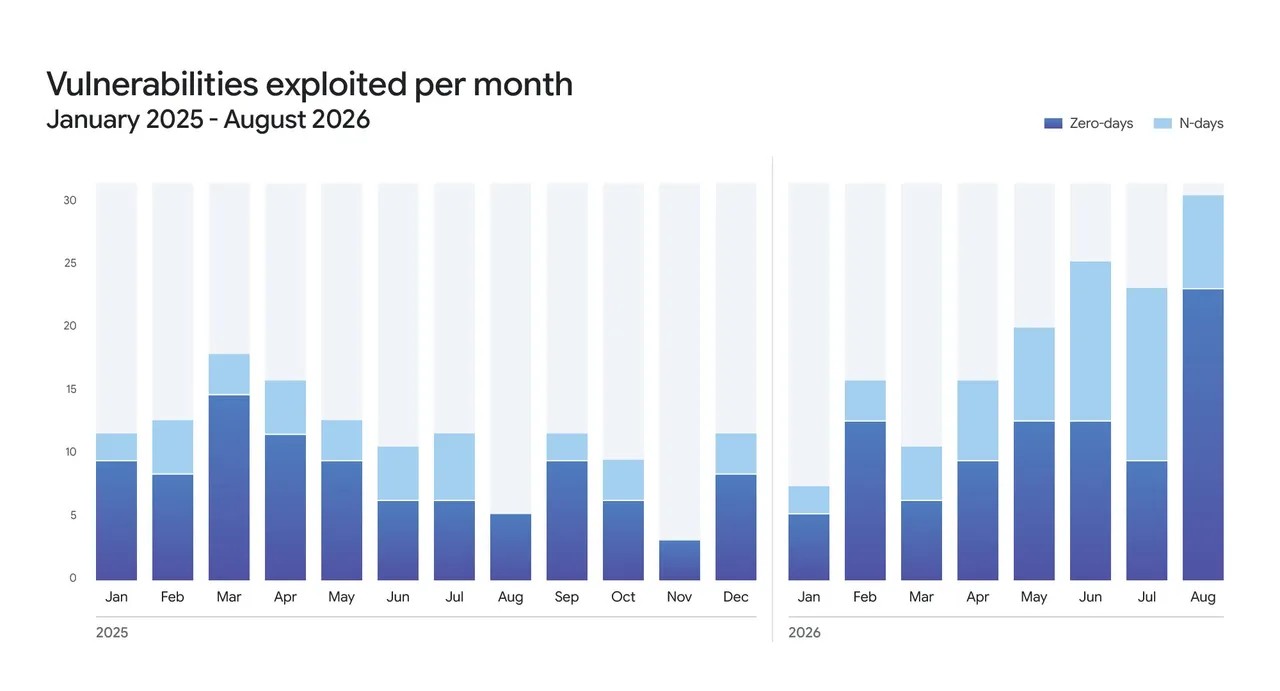
Según Google, las divulgaciones de vulnerabilidades se más que duplicaron entre enero y agosto. El número de vulnerabilidades de día cero explotadas promedió ocho al mes en 2025 y 11 al mes de enero a agosto de 2026, alcanzando 22 en agosto.
Cantidad de vulnerabilidades explotadas, por vulnerabilidades n-day y zero-day, de enero de 2025 a agosto de 2026. Fuente: Google
Estos flujos de trabajo automatizados también aceleran la capacidad de los atacantes para pasar del acceso inicial a obtener acceso de administrador del dominio. El informe citó una campaña de PaperCut de agosto de 2026 en la que los atacantes alcanzaron ese nivel de control en cuestión de minutos, según la empresa de ciberseguridad GreyNoise.
Cloudflare también informó de intentos de explotar las vulnerabilidades de PHP contra sus clientes en octubre. GTIG afirmó que las dos vulnerabilidades de PHP implicadas en los intentos de explotación se descubrieron mediante análisis de LLM, ya que la información técnica publicada antes del parche del 21 de octubre permitió a investigadores y atacantes estudiar las vulnerabilidades e intentar explotarlas, según el informe.
La empresa de IA Anthropic también advirtió que los ataques asistidos por IA han evolucionado hasta convertirse en operaciones multiagente que automatizan la mayor parte del ciclo del ciberataque, desde el descubrimiento hasta la explotación y el robo de datos, en un informe de septiembre.
Anthropic describió a actores de amenazas que ejecutaban «campañas contra múltiples víctimas mediante IA agéntica que anteriormente habrían requerido equipos de operadores».

 cointelegraph.es