El FBI dice que los hackers de FaceStealer suplantan a contactos de confianza en videollamadas cripto
cryptopolitan.com
13 Noviembre 2026 13:33, UTC
Los ciberdelincuentes norcoreanos utilizaron cuentas robadas a víctimas anteriores para invitar a nuevos objetivos a videollamadas y reproducieron clips secretos de webcam de personas que esos objetivos conocían.
El esquema, conocido como FaceStealer por el FBI, robó más de 400 millones de dólares en criptomonedas durante 18 meses, según informó el jueves el Departamento de Justicia.
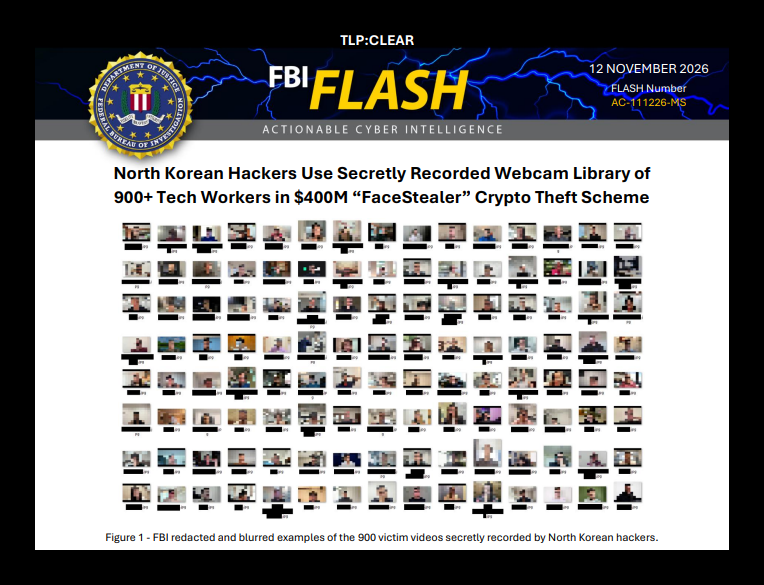
El departamento desmanteló la infraestructura en la nube de FaceStealer. El FBI también incautó más de 900 vídeos de webcam de las víctimas del esquema bajo una orden judicial federal.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
El DOJ afirma que un falso fallo de audio engañó a los objetivos para que instalaran malware
El DOJ declaró en un comunicado que los grupos delincuenciales tienen como objetivo a personas que trabajan en criptomonedas y web3. Cuando una víctima se une, los hackers graban la webcam de esa persona y reproducen imágenes pregrabadas de un contacto conocido, fingiendo la presencia de un colega de confianza en la llamada.
Los hackers producen vídeos deepfake de personas influyentes en el ámbito de las criptomonedas y web3 con lo que el departamento calificó de "super inteligencia", y luego los utilizan en las mismas reuniones.
A mitad de la llamada aparece un fallo técnico falso, por ejemplo, que no se oye al objetivo.
Luego aparece un enlace/indicación para "arreglarlo". Instala malware en silencio.
Una vez que la computadora es hackeada, los ciberdelincuentes pueden robar criptomonedas o utilizar el acceso del objetivo a otros sistemas. En algunos casos, los robos y las tomas de cuentas ocurrieron entre varios meses y más de un año después de la infracción inicial.
Los hackers también buscan en las listas de contactos, redes sociales y aplicaciones de mensajería de cada nueva víctima. Los contactos personales y profesionales descubiertos allí se convierten en los siguientes objetivos.
«Explota nuestra confianza en las plataformas de videoconferencia omnipresentes y en las valiosas relaciones personales. Si no puedes imaginar un escenario en el que puedas caer en sus garras, no estás pensando con suficiente creatividad»
dijo Patrick Grandy, director adjunto a cargo de la Oficina de Campo del FBI en Los Ángeles.
FaceStealer ataca a desarrolladores de código abierto mientras el DOJ restringe $1.200 millones
Cada vez hay más ataques contra desarrolladores de software de código abierto. Los hackers están apuntando a sus dispositivos y cuentas de repositorios de código que controlan, lo cual, según el DOJ, parece estar diseñado para permitir ataques a la cadena de suministro.
El departamento indicó que FaceStealer estaba vinculado a grupos norcoreanos denominados Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff y Stardust Chollima.
En febrero, Cryptopolitan informó que UNC1069 secuestró la cuenta de Telegram de un ejecutivo de criptomonedas para atraer a una víctima a una falsa videollamada de Zoom. Los atacantes luego fingieron problemas de audio y obligaron a la víctima a ejecutar comandos de resolución de problemas.
El FBI publicó un informe sobre cómo funciona el esquema, incluidos pasos de protección y consejos para las víctimas. También creó un sitio web de FaceStealer centro de recursos como punto de información.
Ejemplos editados y borrosos de 900 videos de webcam de víctimas, del informe FLASH del FBI publicado en IC3 el 12 de noviembre de 2026.
El DOJ combinó el decomiso de FaceStealer con otra acción. Obtuvo la aprobación judicial para decomisar o retener más de 1.200 millones de dólares que habían sido robados a Binance, parte de los más de 2.700 millones de dólares que se han congelado hasta ahora.
El departamento culpó a los hackers militares norcoreanos que denomina TraderTraitor por desviar más de $6 mil millones del intercambio alrededor del 29 de octubre. Corea del Norte ha negado cualquier implicación.
«El gobierno de Corea del Norte financia su régimen desviado y su programa de armas ilícitas mediante el robo de criptomonedas», afirmó M. Scott Proctor, Subsecretario Adjunto Principal de Seguridad Nacional.
TraderTraitor sigue lavando los fondos de Binance a través de puentes de criptomonedas, mezcladores y exchanges. Los esfuerzos por rastrear, congelar, decomisar y confiscarlos continúan.

 cryptopolitan.com