
 criptonoticias.com
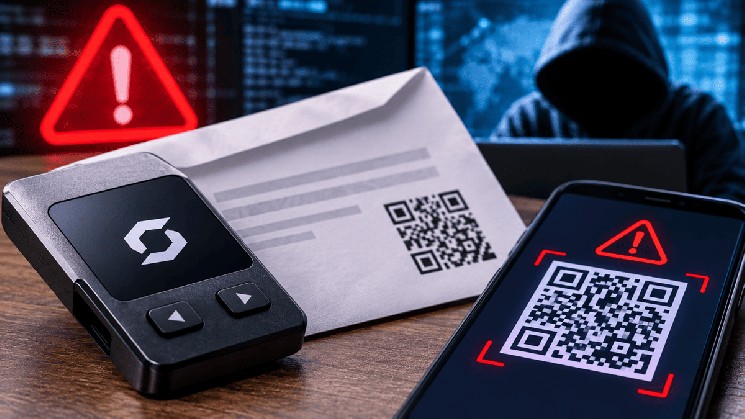
Una supuesta falla en el firmware de las hardware wallets es el argumento que utilizan los delincuentes para convencer a los usuarios de entregar las palabras que dan acceso a sus fondos.
El equipo de SafePal alertó sobre una campaña de estafa que lleva meses después de una filtración de datos hasta los domicilios de sus clientes. Los delincuentes envían cartas físicas que imitan comunicaciones oficiales de la empresa y utilizan información personal de los compradores para dar credibilidad al engaño. Por ahora, se han identificado casos en Italia pero podría extenderse a otros países.
Las cartas advierten sobre un supuesto defecto en el firmware del dispositivo e incluyen un código QR para solucionar el problema. Sin embargo, este conduce a una página fraudulenta que suplanta la identidad de SafePal y está alojada en Arweave, una red de almacenamiento permanente. El sitio reproduce datos reales del destinatario, como su nombre, dirección y detalles de compra.



