Trezor lanza actualización para neutralizar equipos físicos alterados
criptonoticias.com
13 Noviembre 2026 11:49, UTC
El fabricante de hardware wallets Trezor anunció la publicación de un nuevo firmware destinado a bloquear la operación de componentes espía instalados clandestinamente en sus unidades. La medida técnica se complementa con una purga corporativa que eliminó al 80% de sus revendedores autorizados a nivel global para proteger la cadena de suministro de futuros sabotajes.
La investigación oficial de la compañía determinó que el ataque logístico, reportado originalmente a finales de octubre, afectó hasta el momento de manera exclusiva a tres dispositivos del modelo Trezor Safe 5.
Estos equipos fueron adquiridos a través del distribuidor CryptoBilis en sus canales directos y en las plataformas de comercio electrónico Tokopedia y Shopee, en el período comprendido entre el 20 de agosto y el 23 de septiembre de 2026.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
A diferencia del sabotaje documentado semanas atrás contra su competidor Ledger, que —tal como lo reportó CriptoNoticias— derivó en robos superiores a los 86 millones de dólares en múltiples activos, Trezor aseguró que ninguno de sus usuarios afectados ha reportado pérdida de fondos.
Hasta la fecha, 48 clientes que compraron a través del comercio asiático se comunicaron con el soporte oficial, lo que permitió identificar las unidades adulteradas mediante análisis de laboratorio y revisión de fotografías internas.
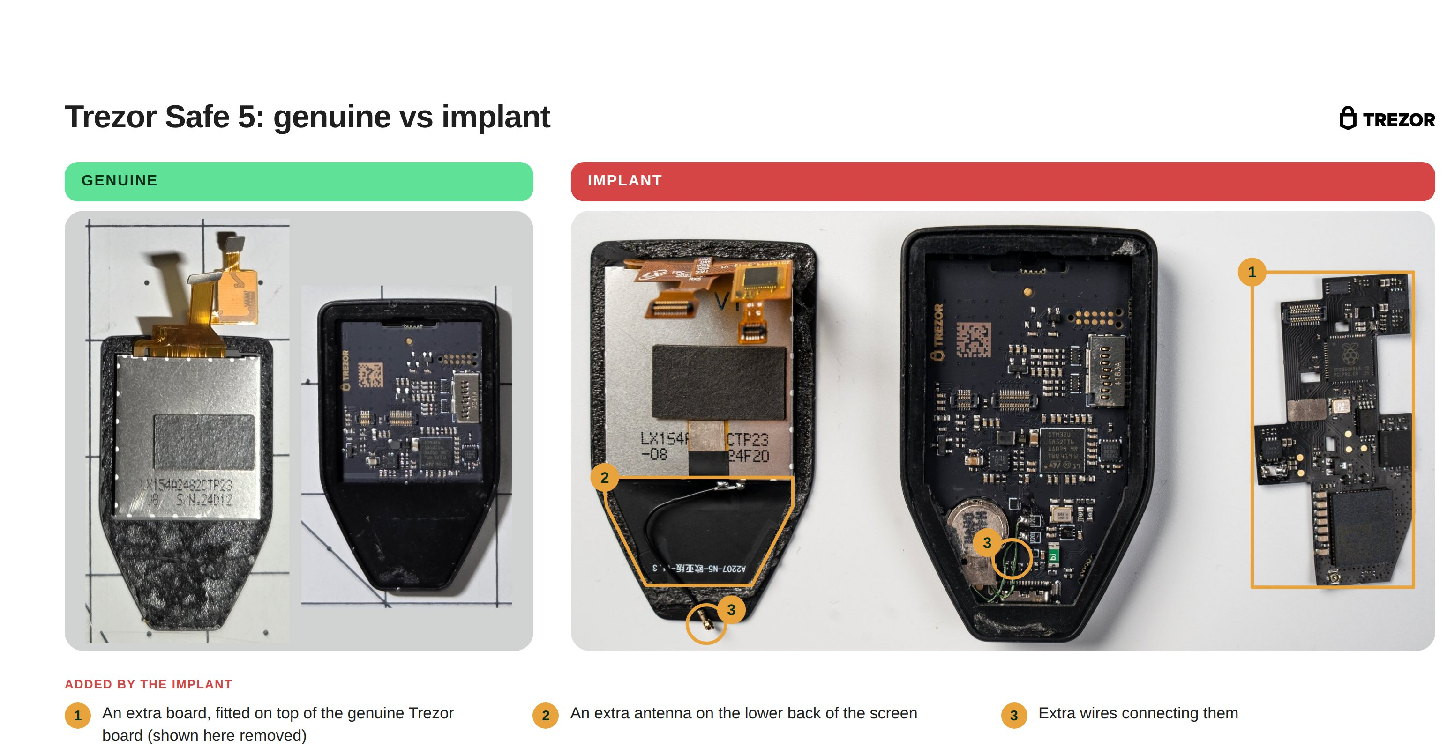
El análisis llevado a cabo por el equipo de sistemas integrados de la empresa reveló que el implante físico opera de forma idéntica al método utilizado contra Ledger, pero adaptado específicamente a la pantalla del Trezor Safe 5.
Los atacantes insertaron una placa de circuito adicional entre la placa principal y el visor del equipo. El módulo funciona de manera pasiva y no altera el firmware original ni el chip elemento seguro; su única función es registrar la información proyectada y escrita, incluyendo las palabras de recuperación y contraseñas de paso.
Posteriormente, el componente encripta los datos recolectados y los transmite mediante redes móviles comerciales a un servidor controlado por los atacantes.
Trezor expone cómo se ven las hardware wallets alteradas. Fuente: Trezor – X.
Para neutralizar esta vulnerabilidad física, el fabricante lanzó el 11 de noviembre la versión de firmware 2.13.1. Este código, según asegura la empresa, interrumpe la capacidad de los implantes detectados para capturar la interfaz visual, dejándolos inutilizables en los dispositivos que lo ejecuten.
No obstante, la actualización no tiene efecto retroactivo; si el componente logró registrar la frase de recuperación durante la configuración inicial antes de la instalación del parche, la seguridad de ese respaldo permanece comprometida de forma permanente.
Publicidad
Frente a las debilidades expuestas en la infraestructura de distribución, Trezor dice haber endurecido drásticamente sus protocolos corporativos. Los socios comerciales eliminados durante la reducción de la red de ventas eran considerados confiables, pero no se ajustaban a las nuevas normativas obligatorias sobre la procedencia, el almacenamiento y el control de acceso al inventario.
Como protocolo inmediato, la compañía mantiene la directiva de seguridad para quienes utilizaron unidades sospechosas, instándolos a migrar sus tenencias hacia una wallet de reciente creación bajo una semilla inédita.
Simultáneamente, el fabricante avanza en una investigación conjunta con el servicio de respuesta a emergencias SEAL 911 para monitorear incidentes, confirmando hasta el momento que las revisiones de equipos provenientes de otros distribuidores regionales no arrojaron evidencia de manipulación física.

 criptonoticias.com