Una respuesta preventiva ante la sospecha
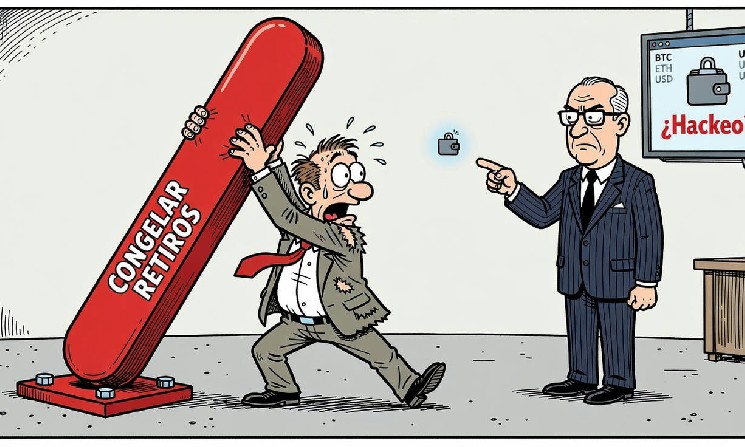
La posibilidad de actuar antes de confirmar una brecha apunta a un problema operativo: ante un ataque, un exchange puede disponer de pocos minutos para reducir el riesgo de que salgan fondos. Una pausa temporal de depósitos y retiros podría limitar movimientos mientras la plataforma revisa sus sistemas, aunque la información publicada no especifica qué señales técnicas o circunstancias justificarían esa decisión.
La carta de no acción no equivale, por sí sola, a una autorización sin límites ni a una nueva regla con criterios ya publicados. Se trata de una promesa regulatoria de no imponer sanciones por un comportamiento definido, y el anuncio de la FSC señala que las suspensiones preventivas quedarían sujetas a determinadas condiciones que todavía no fueron detalladas.
Ese vacío importa tanto para los operadores como para sus clientes, porque una definición demasiado amplia de “hackeo sospechado” podría facilitar que un exchange inmovilice fondos sin una amenaza clara. En cambio, un umbral excesivamente estricto podría llevar a las plataformas a esperar más pruebas y retrasar la respuesta que la iniciativa busca permitir.
También queda pendiente cuánto tiempo podría durar una congelación y qué procesos de revisión o comunicación acompañarían la medida. La información publicada no ofrece un plazo máximo ni describe un mecanismo de apelación para usuarios, de modo que esos detalles serán centrales para evaluar el equilibrio entre reacción rápida y acceso de los clientes a sus activos.
Incidentes recientes elevaron la presión
Dos episodios ocurridos en octubre y noviembre aparecen como antecedentes inmediatos de la decisión. El 6 de noviembre, GOPAX suspendió operaciones después de recibir un correo electrónico amenazante y trasladó activos a almacenamiento en frío. La empresa no había verificado la amenaza ni confirmado una brecha de seguridad.
El caso de Prabang mostró un escenario distinto: el 24 de octubre, la plataforma perdió cerca de 100 millones de wones, equivalentes a unos USD $70.000, de su hot wallet. Estas carteras permanecen conectadas a internet y permiten procesar los retiros cotidianos, una utilidad operativa que las expone a riesgos distintos de los que afrontan los fondos guardados fuera de línea.
Prabang se comprometió a compensar a los clientes afectados con fondos de la propia empresa. Esa decisión ofrece un desenlace concreto para quienes sufrieron pérdidas en ese incidente, pero también deja abierta una cuestión más general: las plataformas de menor tamaño quizá no tengan recursos suficientes para cubrir un robo con su propio balance.
Los dos casos se produjeron en medio de una ola de ataques más amplia. De acuerdo con los datos citados en la noticia, más de 37 firmas financieras surcoreanas sufrieron incidentes cibernéticos entre finales de septiembre y principios de noviembre de 2026. Alrededor de 473.000 registros quedaron expuestos y el monto robado de hot wallets y otros objetivos rondó los 1.000 millones de wones.
Seguridad, liquidez y próximos pasos
La FSC convocó una reunión de emergencia el 2 de noviembre, cuando se intensificaban los ataques, y desde entonces ha instado a los exchanges a reforzar sus protocolos de seguridad. Entre las medidas en discusión figura elevar el porcentaje de activos que las plataformas deben mantener en cold wallets, carteras desconectadas de internet y más difíciles de alcanzar de forma remota.
Actualmente, los exchanges deben guardar al menos 80% de los activos en almacenamiento en frío, según la información reportada. La FSC ha pedido aumentar ese mínimo, pero todavía no anunció una nueva cifra; por eso, el alcance del eventual cambio y su calendario siguen sin conocerse.
Un porcentaje mayor fuera de línea puede reducir la exposición de los fondos a ataques remotos, pero también puede restar flexibilidad a la operación diaria. La noticia advierte que procesar retiros grandes podría tardar más cuando una proporción superior de los activos permanece desconectada, un costo operativo que las plataformas tendrían que sopesar junto con la protección adicional.
La discusión regulatoria, por tanto, abarca tanto la reacción a una alerta como la prevención estructural y la forma de responder si ocurre un robo. Los próximos puntos a observar son la definición de “hackeo sospechado”, la duración permitida de las congelaciones y cualquier nuevo mínimo de almacenamiento en frío que establezca la FSC, además de las condiciones concretas de su carta de no acción.
ADVERTENCIA: DiarioBitcoin ofrece contenido informativo y educativo sobre diversos temas, incluyendo criptomonedas, IA, tecnología y regulaciones. No brindamos asesoramiento financiero. Las inversiones en criptoactivos son de alto riesgo y pueden no ser adecuadas para todos. Investigue, consulte a un experto y verifique la legislación aplicable antes de invertir. Podría perder todo su capital.

 diariobitcoin.com