es
Volver a la lista

LNbits pide a todos sus usuarios detener sus servidores tras una “oleada de ataques”

source-logo  criptonoticias.com 40 m
image

LNbits, un software de código abierto para administrar wallets y cuentas sobre la red Lightning Network (LN), pidió a todos sus usuarios detener sus servidores de inmediato tras una «oleada de ataques», según informó su equipo hoy 8 de noviembre en X.

En ese mensaje, indicaron que tienen varios parches de seguridad por implementar y que, hasta entonces, es mejor pecar por exceso de precaución. También pidieron reenviar el anuncio y anticipó que habrá novedades pronto.

Desde LNbits desactivaron todas las instancias de LNbits (instalaciones del software) alojadas en my.lnbits.com, su servicio para usar el software sin montar un servidor propio. El equipo detrás de LNbits indicó que los servicios se reanudarán en 24 horas.

Mantente al tanto
del movimiento de tus monedas

Alertas, precios en tiempo real y noticias del mercado, todo en una app
qr-code Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play

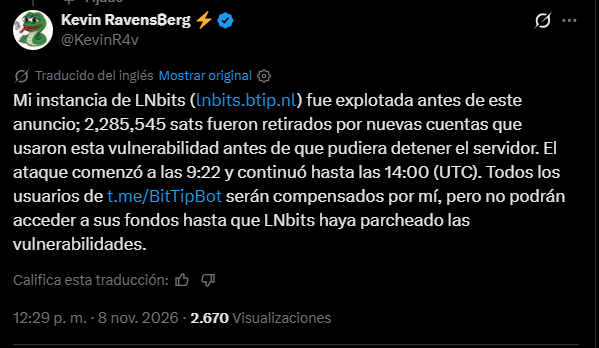
Si bien desde LNbits no reportaron pérdidas de fondos, Kevin RavensBerg, que opera este software en lnbits.btip.nl, aseguró que su instancia sí fue explotada. De acuerdo con su publicación, cuentas nuevas que usaron un exploit retiraron 2.285.545 sats (0,02285545 BTC, unos USD 1.700) «antes de que pudiera detener el servidor». El ataque comenzó a las 9:22 y continuó hasta las 14:00 UTC.

Un operador de LNbits sufrió pérdidas de fondos. Fuente: Kevin Ravens₿erg / X.

RavensBerg añadió que todos los usuarios de BitTipBot, un bot de Telegram para enviar propinas en Lightning y que opera sobre LNbits, serán «resarcidos» por él, aunque no podrán acceder a sus fondos hasta que LNbits haya parcheado las vulnerabilidades. Cabe aclarar que LNbits es custodial, es decir, el operador de cada instancia tiene acceso a los fondos.

LNbits, por su parte, no describió en sus mensajes la naturaleza de los ataques. No obstante, antes del aviso general, a las 12:33 UTC, el equipo había pedido desactivar de inmediato la extensión Paywall, que permite cobrar por acceder a un contenido, a los operadores que la tuvieran habilitada, mientras investigaba un posible error. No indicó si ese aviso guarda relación con los ataques.

criptonoticias.com