La vulnerabilidad de Web3Auth deja expuestas las cuentas de inicio de sesión a través de redes sociales de Keplr
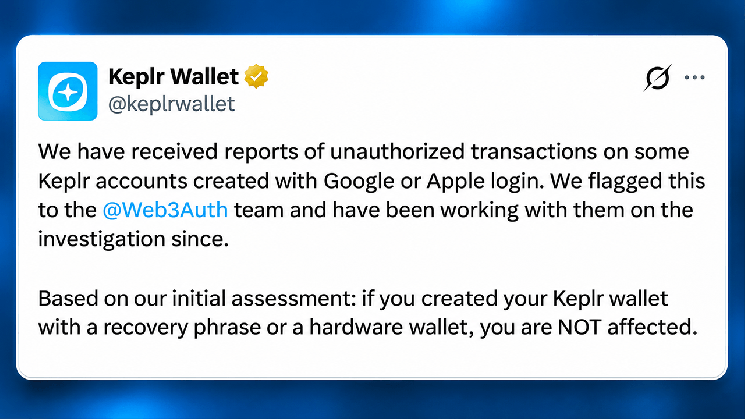
El problema comenzó el viernes 6 de noviembre, cuando Web3Auth reveló un problema de seguridad que afectaba a la infraestructura utilizada por servicios de terceros. A primera hora del sábado, Keplr ya había informado de transacciones no autorizadas relacionadas con cuentas creadas mediante la autenticación de Google y Apple, lo que llevó al proveedor de carteras a desactivar ambos métodos de inicio de sesión.
Josh Lee, cofundador de Chainapsis, la empresa responsable de Keplr, aclaró posteriormente que la vulnerabilidad se originó en Web3Auth y no en el propio software de Keplr. Las primeras estimaciones apuntaban a que aproximadamente el 20 % de las cuentas de inicio de sesión a través de redes sociales se vieron afectadas, aunque, según los informes, solo una pequeña parte había sido objeto de explotación.
Esta distinción es importante porque la función de inicio de sesión a través de redes sociales de Keplr se basa en una infraestructura de claves de terceros, en lugar de las frases de recuperación convencionales controladas por el usuario. Esa comodidad simplifica la incorporación al mundo de las criptomonedas, pero crea dependencias que no existen en los sistemas tradicionales de monederos de hardware y frases semilla.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
La empresa de análisis de cadenas de bloques Bitquery examinó las transacciones realizadas entre el 6 y el 7 de noviembre, identificando una amplia actividad de vaciado de monederos en Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon e Injective.
Su investigación estimó que las direcciones de los «recolectores» recibieron activos por un valor de al menos 6,01 millones de dólares, según las valoraciones registradas el 7 de noviembre. Cosmos Hub representó aproximadamente 3,50 millones de dólares, seguido de Osmosis con 1,04 millones y Injective con 615 000 dólares.
Por qué es complicada la estimación de Keplr sobre el robo de 6 millones de dólares
El análisis de Bitquery contabilizó aproximadamente 44 700 claves privadas distintas implicadas en la actividad, y el 86 % de las carteras afectadas en siete redes vinculadas experimentaron transferencias tras la advertencia inicial de Keplr. La mediana de las pérdidas por cartera fue de tan solo 1,34 dólares, aunque la mayor transferencia individual se acercó a los 325 000 dólares.
Los investigadores también documentaron el movimiento de aproximadamente 1,96 millones de ATOM en staking sin el habitual periodo de desbloqueo de 21 días. Las transacciones emplearon mecanismos de staking líquido, convirtiendo las posiciones en tokens de participación transferibles, al tiempo que redirigían aproximadamente 251 000 dólares en recompensas de staking.
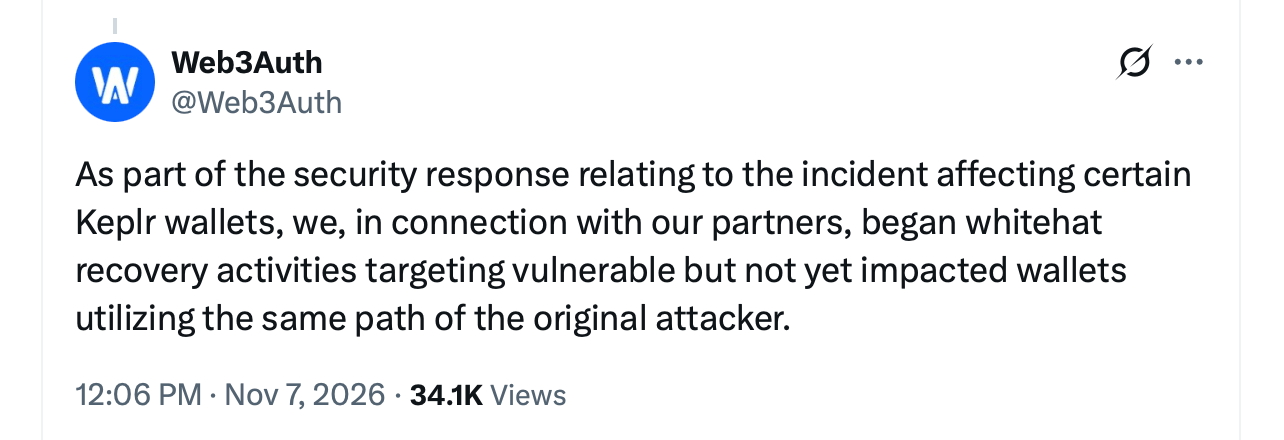
Sin embargo, las revelaciones posteriores introdujeron una complicación importante. Keplr y Web3Auth confirmaron que las operaciones de recuperación de sombrero blanco estaban utilizando la vía de acceso expuesta para trasladar los activos vulnerables a custodia protectora.
El domingo 8 de noviembre, Keplr identificó direcciones de recuperación que coincidían con varias carteras colectoras examinadas por Bitquery. Por consiguiente, los 6,01 millones de dólares representan transferencias observadas, no un recuento verificado de robos irrecuperables.
Red blockchain
Dirección de recuperación verificada
Cosmos Hub
cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu
Osmosis
osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw
Celestia
celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53
Akash
akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx
Noble
noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj
Inyectivo
inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g
dYdX
dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt
Babilonia
bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239
Axelar
axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a
Saga
saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6
Agoric
agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72
EVM
0x413e4F4De7E5FF010913488F781E679e76f706dA
Fuente: Keplr y Web3Auth, 8 de noviembre de 2026. Direcciones identificadas como asociadas a operaciones de recuperación autorizadas, y no a un uso malintencionado.
Keplr y Web3Auth inician las labores de recuperación
Web3Auth sostiene que los fondos transferidos a través de sus operaciones de protección siguen estando seguros. Keplr, por su parte, advirtió de que algunos usuarios afectados podrían encontrarse con saldos inesperadamente vacíos, ya que sus activos se han reubicado para su custodia. Las empresas no han revelado la causa técnica precisa de la vulnerabilidad, ni han establecido una cifra definitiva de pérdidas, ni han anunciado un calendario de reembolso exhaustivo.
Los usuarios que crearon cuentas a través de las empresas tecnológicas globales Google o Apple deben evitar depositar activos adicionales, transferir los saldos líquidos restantes a carteras recién protegidas e ignorar las ofertas de recuperación no solicitadas. Los activos en staking pueden requerir un procesamiento adicional. Por ahora, el incidente pone de manifiesto una incómoda contradicción en el diseño de las carteras de criptomonedas. Simplificar la gestión de las claves privadas puede hacer que las aplicaciones de cadena de bloques sean más accesibles, pero externalizar la autenticación introduce otro posible punto de fallo. Hasta que las transferencias de protección se concilien con las retiradas maliciosas, la última crisis de seguridad multimillonaria del sector sigue siendo tanto un misterio contable como una emergencia técnica.

 news.bitcoin.com



 El domingo 8 de noviembre, Keplr identificó direcciones de recuperación que coincidían con varias carteras colectoras examinadas por Bitquery. Por consiguiente, los 6,01 millones de dólares representan transferencias observadas, no un recuento verificado de robos irrecuperables.