es
Volver a la lista

Ataque a cartera Electrum ocultó robo de bitcoins tras subir comisiones

source-logo  news.bitcoin.com 26 Octubre 2026 10:45, UTC
image

Los servidores maliciosos convierten los aumentos de las comisiones de Bitcoin en robos

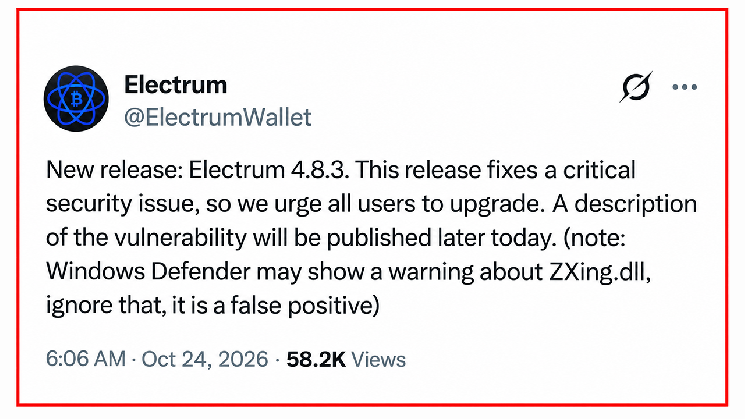
Electrum lanzó el sábado la versión 4.8.3, advirtiendo a los usuarios que actualizaran inmediatamente después de que los desarrolladores descubrieran que unos servidores maliciosos estaban aprovechando una vulnerabilidad de alta gravedad que afectaba a todas las versiones anteriores. La vulnerabilidad, documentada en el aviso de GitHub GHSA-6jp4-8v48-cc5v, aprovechaba la forma en que la cartera ligera de Bitcoin gestiona las transacciones no confirmadas.

Electrum depende de servidores externos para los historiales de transacciones, las estimaciones de comisiones y la difusión de pagos. Aunque comprueba de forma independiente las transacciones confirmadas, las versiones anteriores aceptaban ciertas transacciones no confirmadas sin verificar sus firmas. Los atacantes convirtieron esa distinción en una trampa.

Un servidor comprometido podía interceptar un pago legítimo, impedir su difusión y sustituirlo por una transacción fraudulenta que desviara los fondos a una dirección de Bitcoin controlada por el atacante. La transacción sustitutiva llevaba firmas no válidas, pero Electrum la mostraba como un pago pendiente normal.

Mantente al tanto
del movimiento de tus monedas

Alertas, precios en tiempo real y noticias del mercado, todo en una app
qr-code Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play

Cuatro caracteres coincidentes ayudan a ocultar el ataque

El truco se volvía peligroso cuando los usuarios intentaban aumentar las comisiones de transacción mediante la función «Replace-By-Fee» (RBF). En lugar de aumentar la comisión de su pago original, las víctimas podían firmar inadvertidamente la transacción sustituida, autorizando así la transferencia de sus propios bitcoins al atacante.

El engaño iba más allá. Los atacantes generaban direcciones de recepción cuyos cuatro últimos caracteres coincidían con el destino previsto, lo que hacía menos probable que una comparación rápida de direcciones revelara el cambio. Una transacción fraudulenta incluso tenía una comisión cero, lo que aparentemente animaba a la víctima a iniciar el ajuste de la comisión necesario para completar el robo. Los desarrolladores recibieron dos informes privados. El 11 de octubre, el usuario dannydeezy informó de una sustitución de transacción, aunque no se comprendía del todo el mecanismo de aumento de la comisión. El 18 de octubre, Raju-K12 informó de la pérdida de fondos tras aprobar un aumento de la comisión. El segundo informe confirmó que el ataque no era meramente teórico.

Electrum 4.8.3 bloquea la sustitución de transacciones

El parche, introducido mediante el commit 90fe308, exige que Electrum verifique las firmas de las transacciones no confirmadas en las que se gastan monedas pertenecientes a la cartera. Las transacciones fraudulentas con firmas no válidas se rechazan antes de entrar en el historial local de la cartera. Los usuarios que utilicen versiones anteriores a la 4.8.3 deben descargar la actualización exclusivamente desde electrum.org y verificar sus firmas criptográficas. Hasta que se realice la actualización, los usuarios deben inspeccionar cuidadosamente cada dirección de destino y el importe del pago antes de firmar, incluso durante los ajustes de las comisiones. Aquellos que se conecten exclusivamente a servidores Electrum de confianza y autohospedados no están expuestos a este ataque concreto basado en el servidor. El incidente pone de manifiesto una curiosa contradicción: un monedero diseñado para proteger las claves privadas podría ser manipulado para que solicite una firma perfectamente válida para un pago que su propietario nunca tuvo intención de realizar.

news.bitcoin.com