news.bitcoin.com
La filtración de datos de clientes de Keystone expone a los compradores a estafas dirigidas
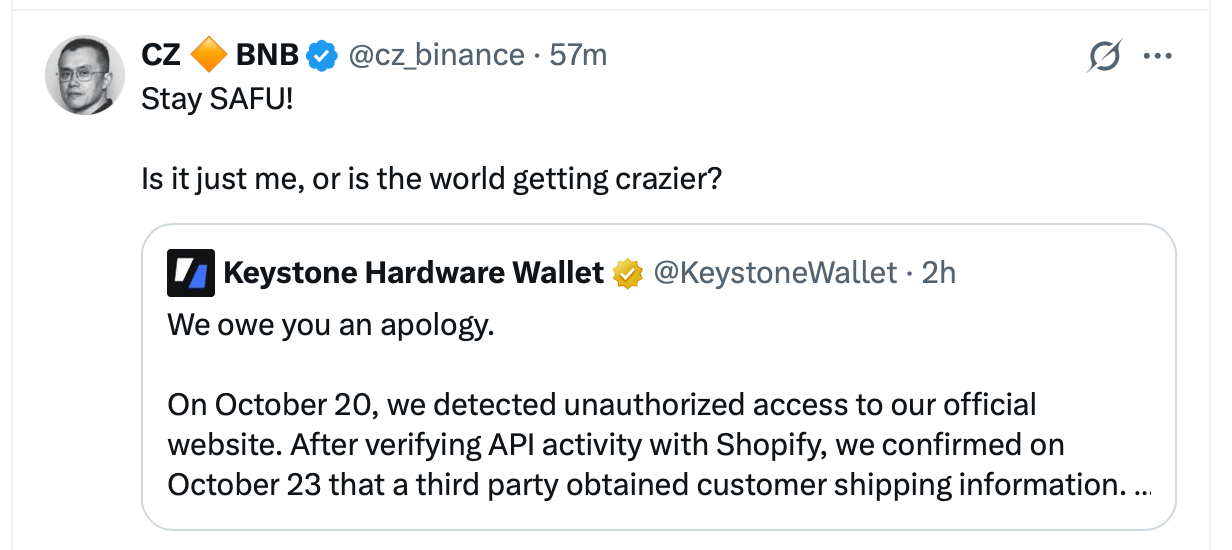
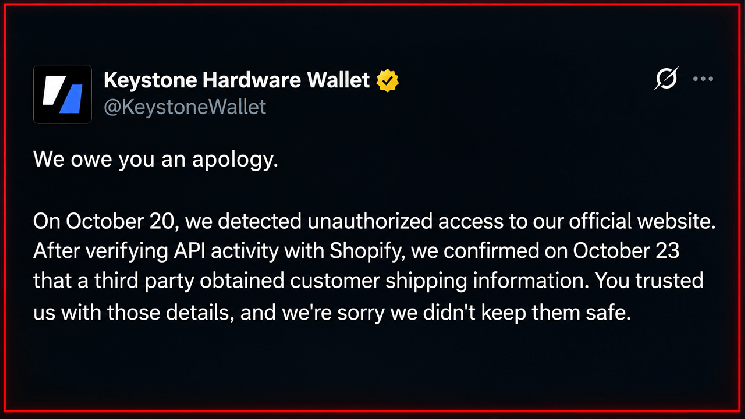
Una cartera de hardware diseñada para mantener los datos de las criptomonedas fuera de línea se ha encontrado con un problema de seguridad en un lugar totalmente diferente: su tienda en línea. El sábado, a las 13:59 h (hora del Este), Keystone reveló que una parte no autorizada había obtenido información de envío de los clientes a través de su sitio web, lo que podría proporcionar a los estafadores los datos personales necesarios para suplantar a la empresa.
Keystone insiste en que las frases de recuperación, las claves privadas y la información de pago no se vieron comprometidas, pero el incidente plantea una pregunta incómoda sobre cuánta protección ofrece un monedero offline cuando se revelan la identidad y la dirección de su propietario.
Keystone confirma el acceso no autorizado
Keystone reveló en X que detectó un acceso sospechoso el 20 de octubre y que, posteriormente, examinó la actividad de la interfaz de programación de aplicaciones (API) con Shopify, su proveedor de comercio electrónico. El 23 de octubre, la empresa había confirmado que un tercero no autorizado había obtenido los nombres de los clientes, su información de contacto, las direcciones de envío y los detalles de las compras.