«Ten mucho cuidado al visitar cualquier sitio web en próximos días»: fundador de Binance
criptonoticias.com
22 Octubre 2026 14:48, UTC
El fundador de Binance, Changpeng Zhao (también conocido por sus iniciales, CZ), lanzó una advertencia directa a los usuarios de internet frente a una crisis de ciberseguridad global.
A través de su cuenta oficial en X, Zhao aconsejó extremar las precauciones al navegar por cualquier sitio web durante los próximos días, argumentando que los administradores de sistemas suelen demorarse en la aplicación de parches de seguridad críticos.
La alarma de Zhao responde al reciente descubrimiento de dos vulnerabilidades, identificadas como CVE-2026-109618 y CVE-2026-109619, presentes en PHP.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
Este lenguaje de programación es la base estructural de gran parte de internet y sostiene a las aplicaciones más populares de la web, incluyendo gestores de contenido como WordPress y plataformas de comercio electrónico.
Según explicó el empresario, la explotación de estas fallas en servidores desactualizados podría convertir a los sitios visitados en vectores directos para el robo de credenciales o la infección de dispositivos, todo ello mediante ataques que no requieren autenticación previa.
Tal como reportó CriptoNoticias de forma exhaustiva, el alcance de esta amenaza, denominada conjuntamente como PHP2Shell, es masivo y afecta de manera colateral a la infraestructura que sostiene el ecosistema de bitcoin (BTC) y las criptomonedas.
Si bien el protocolo Bitcoin no emplea PHP y permanece completamente inmune, las plataformas de intercambio, proveedores de monederos, interfaces de programación (API) para pagos, etcétera, utilizan extensamente este lenguaje.
Las vulnerabilidades ostentan una calificación de severidad de 9,2 sobre 10, posibilitando que actores maliciosos ejecuten código remoto y tomen el control total de un servidor mediante una técnica de evasión del estado del sistema.
La advertencia del ejecutivo de Binance adquiere una urgencia aún mayor debido a la cronología de los eventos. Aunque The PHP Foundation liberó las actualizaciones de emergencia el 21 de octubre de 2026 para las ramas 8.3, 8.4 y 8.5, la explotación maliciosa ya estaba en marcha.
Datos de Amazon Threat Intelligence revelaron que los primeros intentos de compromiso se registraron el 17 de octubre en redes señuelo, evidenciando que los atacantes lograron obtener los detalles técnicos e iniciaron ofensivas cuatro días antes de que existiera una solución pública.
Empresas de ciberseguridad confirmaron la rápida propagación de la amenaza, acelerada por herramientas de inteligencia artificial que reducen casi a cero el costo operativo de explotar fallas masivamente.
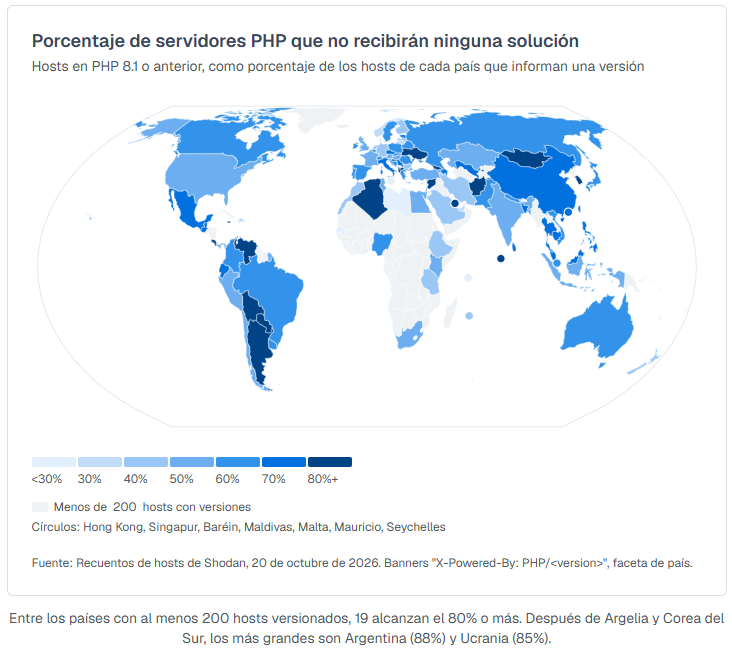
El panorama se torna más complejo debido a la falta de soporte oficial para versiones antiguas. Especialistas detallan que el 59% de los servidores expuestos operan con versiones previas a la 8.1, lo que condena a más de 884.000 equipos a la deriva.
A nivel geográfico, el impacto presenta asimetrías alarmantes, con países como Argentina exhibiendo un 88% de sus servidores desprotegidos frente a los ciberataques.
Argentina y Venezuela están entre los países porcentualmente más vulnerables. Fuente: mallory.ai
Para los usuarios finales y los operadores de nodos de servicios, el mensaje de Zhao establece una pauta preventiva ineludible. Dado que la inacción de administradores de servidores prácticamente garantiza una vulneración a corto plazo, aquellos anclados en versiones caducas de PHP están obligados a aislar sus servidores de inmediato, implementar redes privadas virtuales (VPN) y auditar exhaustivamente los registros de tráfico.
Mientras estas medidas de mitigación técnica avanzan, los usuarios deberán operar bajo la presunción de que cualquier plataforma que visiten podría estar comprometida, limitando al máximo el ingreso de información sensible y credenciales críticas.

 criptonoticias.com