¿Cómo afecta a bitcoin y las criptomonedas la vulnerabilidad de PHP?
criptonoticias.com
22 Octubre 2026 10:15, UTC
Las dos vulnerabilidades críticas de ejecución remota de código en PHP (CVE-2026-109618 y CVE-2026-109619) reportadas por The PHP Foundation, con una calificación de severidad de 9,2 sobre 10, han puesto en alerta máxima a los administradores de sistemas a nivel global.
Ante la inminente publicación de un parche programada para este miércoles 21 de octubre de 2026 a las 14:00 UTC, el ecosistema de activos digitales enfrenta consecuencias operativas y de seguridad directas.
Tal como ha reportado CriptoNoticias, más de 884.000 servidores expuestos no recibirán el parche de seguridad oficial por utilizar versiones antiguas, en especial aquellos con ediciones anteriores a la rama 8.2.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
Si bien la gravedad técnica es alarmante, su impacto en la industria tiene un alcance claramente delimitado. Tal como señaló el analista identificado como Cipherhoodlum, el consenso de Bitcoin no posee ninguna dependencia de PHP. La red descentralizada sigue procesando bloques y calculando hashes sin alteraciones.
Sin embargo, la infraestructura circundante de servicios es sustancialmente diferente. Según el especialista, estas fallas podrían exponer las interfaces públicas de las casas de cambio, los sistemas internos de las wallets y las interfaces de programación de aplicaciones (API) empleadas para pagos. Por lo tanto, quienes prestan servicios de custodia mantienen una amplia superficie de ataque.
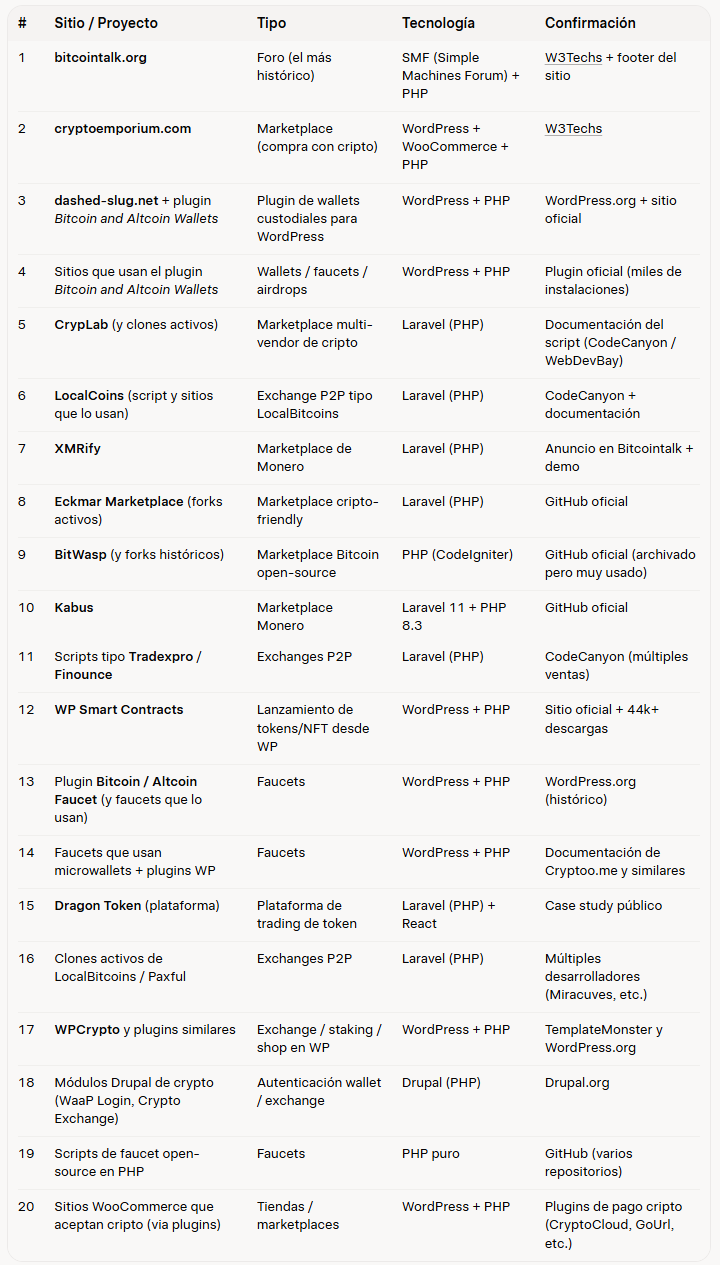
El alcance de PHP en plataformas vinculadas a bitcoin y otras criptomonedas abarca operaciones de todo tipo. Un relevamiento elaborado por CriptoNoticias identifica a múltiples sitios que emplean PHP, como el histórico foro Bitcointalk.org, mercados como Crypto Emporium, y secuencias de comandos (scripts) como LocalCoins orientadas a plataformas peer-to-peer de intercambio.
También figuran mercados de código abierto como BitWasp, plataformas para emitir tokens como WP Smart Contracts, y miles de instalaciones de complementos de wallets, además de grifos de criptomonedas (faucets) que operan bajo gestores como WordPress y tiendas basadas en WooCommerce.
20 plataformas relacionadas con bitcoin y criptomonedas que emplean PHP (no es un listado exhaustivo, hay más plataformas que emplean PHP). Fuente: Grok / CriptoNoticias.
La magnitud del peligro movilizó a firmas especializadas como SlowMist. El equipo de seguridad comunicó que su sistema de inteligencia de amenazas, conocido como MistEye, ejecutó un escaneo global de activos vinculados con PHP dentro de la industria. A partir de los resultados, la firma instó a los proyectos de finanzas descentralizadas, proveedores de carteras y otras plataformas a evaluar los riesgos potenciales y migrar a versiones con soporte oficial de manera perentoria.
A la limitación del software obsoleto se suma el factor del tiempo de respuesta. Un desarrollador de BTCPay Server, conocido como ndeet, expuso el problema de la dependencia de terceros al señalar que deben esperar a que se actualice la imagen oficial de WordPress para poder lanzar su propia corrección.
El programador advirtió sobre el peligro que conlleva aguardar horas por un lanzamiento en un contexto donde los métodos de explotación asistidos por inteligencia artificial ya se encuentran desplegados.
Este escenario se confirmó a través de Charles Guillemet, ejecutivo de Tether. Guillemet remarcó que la explotación activa de las vulnerabilidades comenzó incluso antes de que se liberara la solución definitiva.
Destacó que el estado de la seguridad informática global es alarmante, recordando que no existe solución técnica disponible para las versiones antiguas, lo que compromete a millones de máquinas a nivel mundial.
A estas proyecciones se sumó la visión del especialista Manz, quien subrayó que las fallas permiten tomar el control de un servidor sin necesidad de credenciales desde las versiones PHP 5 hasta la 8, estimando que aquellos equipos que no apliquen actualizaciones serán hackeados o infectados con programas maliciosos a corto plazo.
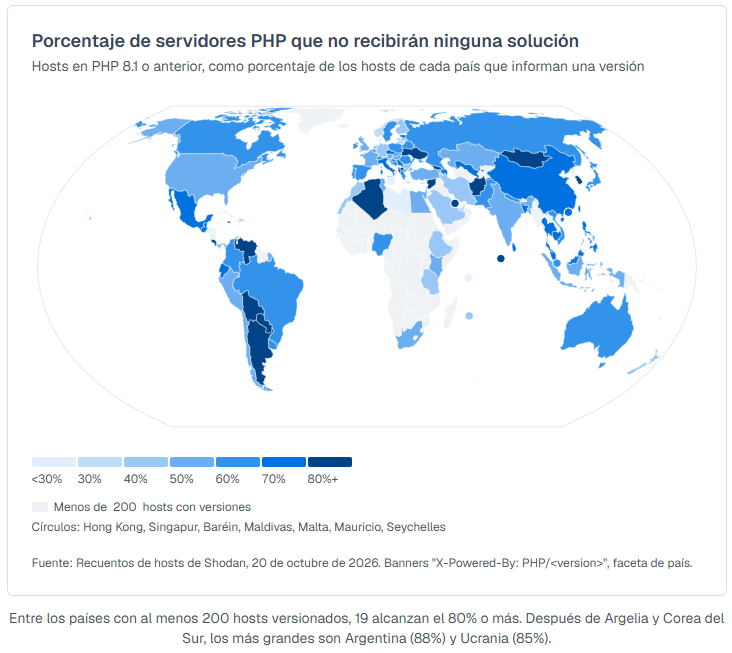
De acuerdo con reportes fundamentados en los datos de Jonathan Cran, el 59% de los servidores vulnerables operan con versiones caducas.
A nivel geográfico, naciones como Argentina muestran un perfil de alto riesgo, con un 88% de equipos expuestos, mientras que gran parte de los sitios descansan en servicios de alojamiento compartido, lo que permite que una sola dirección comprometida afecte a cientos de portales de forma simultánea.
Argentina y Venezuela están entre los países porcentualmente más vulnerables. Fuente: mallory.ai
El ecosistema de activos digitales se enfrenta a la asimetría entre el ínfimo costo operativo necesario para buscar vulnerabilidades mediante herramientas automatizadas de IA y el esfuerzo que demanda proteger infraestructuras heredadas.
Para mitigar esta ventana crítica de exposición, los especialistas sugieren deshabilitar los puntos finales vulnerables, limitar accesos a través de redes privadas virtuales (VPN), aislar servidores de producción y supervisar activamente la generación de archivos anómalos.

 criptonoticias.com