coindesk.com
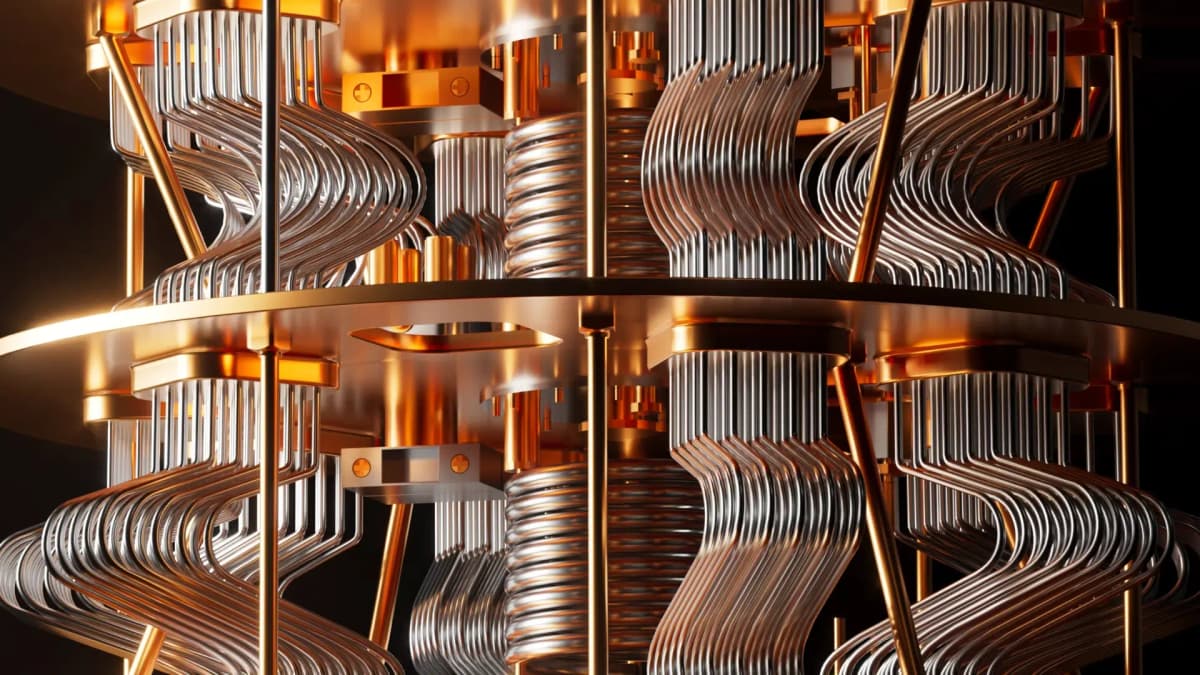
Google afirma que su chip cuántico Willow ha reducido los errores aproximadamente 40 veces al preparar estados especiales usados en cálculos cuánticos, abordando un paso costoso hacia la construcción de máquinas lo suficientemente potentes para descifrar billeteras de bitcoin.
El resultado, publicado en Ciencia esta semana, trata sobre algo que rara vez se menciona en el debate sobre el bitcoin y la computación cuántica — que usualmente se centra en qué tan grande sería la máquina que un atacante necesitaría mientras se minimiza cuánto de esa máquina estaría ocupado preparándose para calcular.
Por qué las monedas más antiguas le dan más tiempo a un atacante
Una billetera de bitcoin utiliza una clave secreta para aprobar pagos y una clave pública correspondiente que permite a la red verificar dichas aprobaciones. El gasto típicamente revela la clave pública, mientras que algunos tipos de pago la exponen desde el inicio.
Trabajar hacia atrás desde este hasta el secreto se supone que requiere una cantidad impráctica de computación, lo que hace que sea prácticamente imposible la ingeniería inversa de las billeteras criptográficas.
Sin embargo, un ordenador cuántico lo suficientemente potente ejecutando el algoritmo de Shor podría, en teoría, realizar ese cálculo. Quien recuperara la clave secreta podría firmar transacciones como el propietario, y la red las aceptaría como genuinas. El matemático Peter Shor publicó por primera vez el método en 1994, pero hasta ahora nadie ha logrado demostrarlo.
Una frase de recuperación guardada en un cajón físico no ofrece protección contra eso, ya que el atacante estaría trabajando con información que ya está en la cadena de bloques.
Algunos formatos de pago más recientes ocultan la clave pública detrás de un hash, una huella digital, hasta que el propietario realiza el gasto. Un atacante que apunte a una clave previamente oculta tendría que esperar a esa exposición y podría necesitar recuperar el secreto lo suficientemente rápido como para interferir con el pago.
Esa es también la razón por la cual las monedas perdidas representan un problema difícil. Bitcoin puede introducir protecciones de gasto más robustas, pero alguien aún necesita las claves existentes para transferir las tenencias antiguas hacia ellas. Si esas claves se pierden, el propietario no puede realizar la transferencia. La clave pública expuesta permanece disponible para un posible atacante futuro.