
 coindesk.com
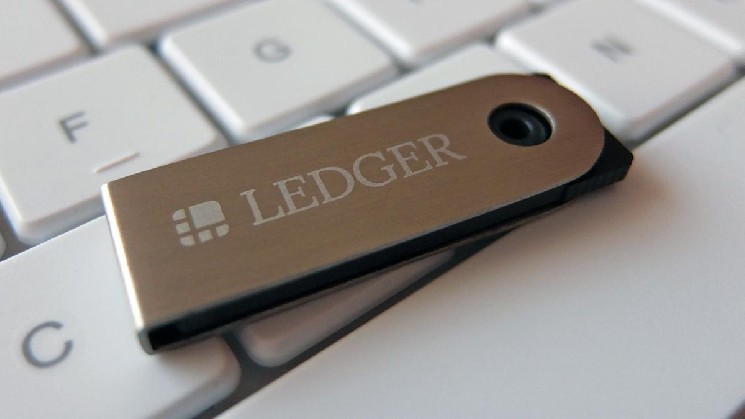
Hardware encubierto implantado en algunos dispositivos de la billetera cripto Ledger vendidos por el revendedor del sudeste asiático CryptoBilis leía las frases de recuperación de 24 palabras de los usuarios desde la pantalla del dispositivo y las enviaba a un atacante a través de una red de telefonía móvil, Ledger dijo el martes en una actualización de la investigación en X.
Ledger afirmó que el chip espía estaba ubicado dentro de la carcasa del dispositivo. Cuando un usuario configuraba el firmante y la pantalla mostraba la frase de recuperación, el microcontrolador del implante reconocía y decodificaba las palabras, para luego transmitirlas a través de LTE, una tecnología de transmisión de datos utilizada por los teléfonos móviles, utilizando una eSIM.
La frase de recuperación es la clave maestra de una billetera criptográfica. Cualquier persona que la posea puede recrear la billetera en otro lugar y mover los fondos sin necesidad del dispositivo físico Ledger ni modificar ninguna transacción realizada con él.
La cuenta es la primera explicación pública del mecanismo detrás de los robos vinculados a CryptoBilis. Ledger declaró que el implante no modificó el Elemento seguro del dispositivo, el chip diseñado para proteger las claves privadas, ni su sistema operativo. Tampoco alteró las transacciones ni las firmas. El incidente fue un ataque físico en la cadena de suministro y no una brecha del software o sistemas internos de Ledger.
Ledger dijo que había confirmó que un firmante afectado contenía un implante no autorizado y que cada pérdida confirmada en el incidente del 9 de octubre involucró un dispositivo vendido por CryptBilis. Indicó que no había verificado un robo que implicara un firmante adquirido en otro lugar y estaba examinando informes de implantes en otros dispositivos y ubicaciones.
La empresa francesa no ha confirmado el número total de víctimas ni el valor robado. Sin embargo, investigadores onchain, se estimó que las pérdidas ascendían hasta 93.2 millones de dólares en más de 300 billeteras, con Tether congelando 10 millones de dólares de su stablecoin USDT, vinculada al dólar, relacionada con el robo.
CryptoBilis ha dejado de vender firmantes de Ledger, según Ledger. La empresa informó a los clientes que compraron uno a través del revendedor que no lo inicialicen. Aquellos clientes que ya lo hayan utilizado deben transferir sus activos a un nuevo dispositivo con una frase de recuperación generada recientemente, indicó.



