
 coindesk.com
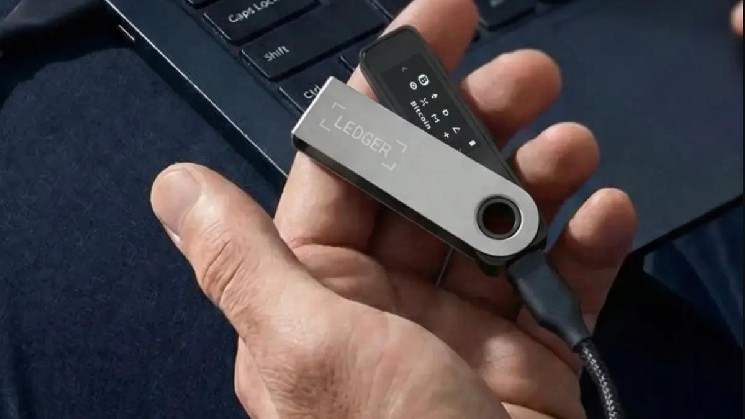
Hasta 93.2 millones de dólares en criptomonedas fueron desviados de billeteras vinculadas a los dispositivos Ledger vendidos por el revendedor CryptoBilis, según varias firmas de análisis e inteligencia blockchain.
Tether ha congelado 10 millones de dólares en $USDT vinculados al robo, mientras que Ledger dijo el domingo que las investigaciones en el robo, se informó por primera vez hace tres días, todavía están en curso.
Ledger confirmó un implantación de hardware no autorizada en al menos uno de los dispositivos afectados. La empresa no informó si la billetera robada fue comprometida de la misma manera ni cómo fueron manipulados los dispositivos.
Empresa de análisis e inteligencia blockchain Bitquery dijo que rastreó 93.2 millones de dólares vinculados al exploit de Ledger. Se informó que los hackers robaron principalmente $USDT y tokens TRON de 315 carteras en seis blockchains. La plataforma de investigación de seguridad YFarmX informó un número mayor, indicando que los atacantes desviaron 94.5 millones de dólares de 521 direcciones en siete cadenas de bloques. Ambas estimaciones se basan en datos públicos de blockchain, no en un total confirmado de pérdidas por parte de Ledger.
Ledger no respondió de inmediato a una solicitud de CoinDesk para confirmar la cantidad robada ni si está considerando un plan de reembolso para los afectados por la explotación.
El congelamiento de Tether, confirmado por Bitquery, es importante porque los emisores de stablecoins pueden bloquear tokens vinculados a actividades ilícitas, a diferencia de bitcoin o ether. Bitquery también indicó que aproximadamente $81 millones todavía podían rastrearse en la cadena de bloques al 11 de octubre, mientras que algunos fondos se habían movido a través de Tornado Cash y Zcash.
Tether no respondió de inmediato a una solicitud de comentarios de CoinDesk sobre la congelación.
El esfuerzo de Ledger por caracterizar el incidente como limitado a CryptoBilis ha recibido rechazo debido a que el revendedor estaba listado como autorizado en el sitio web de Ledger. “No es un incidente de CryptoBilis, es un incidente de Ledger,” El usuario X MyCryptoParadise escribió. “Al menos asuman la responsabilidad de este caos.”
El episodio es distinto de una campaña de phishing en abril que involucró un Ledger falso Aplicación en vivo en la App Store de Apple, que drenó al menos 9.5 millones de dólares después de que los usuarios ingresaron sus frases de recuperación. Esta vez, el atacante parece haber obtenido las claves necesarias para vaciar directamente cientos de billeteras.



