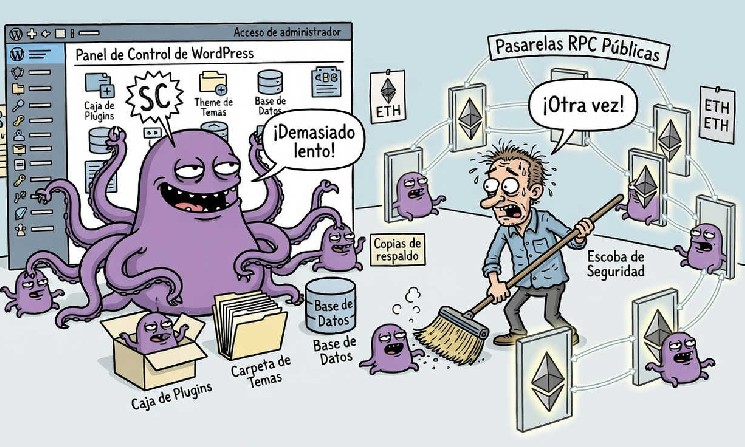
El problema no se limita a cuánto trabajo requiere borrar archivos sospechosos. Cuando el malware conserva acceso de administrador y puede desactivar software de seguridad, también pone en riesgo las herramientas que el sitio utiliza para detectar cambios o impedir nuevas modificaciones, lo que puede prolongar el control del atacante.
Ethereum aporta las rutas de comunicación
SC incorpora aproximadamente 20 pasarelas RPC públicas de Ethereum para conectarse con su infraestructura de comando y control. RPC, sigla de llamada a procedimiento remoto, designa servicios que permiten a aplicaciones, billeteras y otros programas consultar o interactuar con una red blockchain; en este caso, el malware aprovecha esos servicios como vías de comunicación.
El informe no describe una vulneración del protocolo de Ethereum ni sostiene que la red haya sido comprometida. Lo que señala es el uso malicioso de infraestructura legítima y disponible públicamente: los servicios RPC facilitan la interacción con la blockchain, pero su disponibilidad también ofrece al malware varios proveedores potenciales para buscar instrucciones.
La redundancia reduce la eficacia de un bloqueo puntual. Si una pasarela RPC deja de estar disponible o es bloqueada, SC puede recurrir a otros proveedores incluidos en su lista, por lo que la defensa no puede depender únicamente de cortar el acceso a una dirección o servicio específico.
Este diseño vuelve más difícil identificar una única pieza cuya eliminación interrumpa toda la operación. La estrategia combina la distribución de copias dentro de los componentes de WordPress con alternativas externas de conexión, dos capas distintas que ayudan a explicar por qué Sucuri describe al malware como persistente y complicado de erradicar.
Acceso administrativo y riesgo para los visitantes
Además de mantener comunicación, SC recopila información técnica sobre los sitios infectados. El fingerprinting descrito incluye las URL y los nombres de host, la versión de WordPress, las versiones de los plugins instalados y otros datos que pueden ayudar al atacante a conocer la configuración del objetivo.
La amenaza también puede recuperar tokens de sesión de administrador, según el informe. Esos tokens pueden permitir que el atacante conserve o consiga acceso privilegiado sin limitarse a manipular contenido público, lo que abre la puerta a cambios más profundos en el sitio y complica la recuperación de una cuenta comprometida.
Con ese nivel de acceso, SC puede inyectar JavaScript en la interfaz que ven los visitantes. Sucuri señala que, en un sitio de comercio electrónico, el código podría ejecutarse durante el proceso de pago y utilizarse para robar información de pago, aunque la información disponible no especifica cuántos sitios o transacciones fueron afectados.
La combinación de persistencia, acceso administrativo y capacidad de alterar páginas convierte la infección en un riesgo tanto para quien gestiona el sitio como para sus usuarios. La alerta central es que borrar una copia visible no basta si quedan otros componentes activos, y que las pasarelas RPC públicas amplían las opciones de comunicación del malware sin que eso implique que Ethereum esté comprometido.
ADVERTENCIA: DiarioBitcoin ofrece contenido informativo y educativo sobre diversos temas, incluyendo criptomonedas, IA, tecnología y regulaciones. No brindamos asesoramiento financiero. Las inversiones en criptoactivos son de alto riesgo y pueden no ser adecuadas para todos. Investigue, consulte a un experto y verifique la legislación aplicable antes de invertir. Podría perder todo su capital.

 diariobitcoin.com