
 coindesk.com
La plataforma de intercambio cripto $NEAR Intents se autodenomina sin permisos, abierta e incensurable. Sin embargo, cerró las puertas cuando fondos robados de Bitget intentaron moverse a través del protocolo.
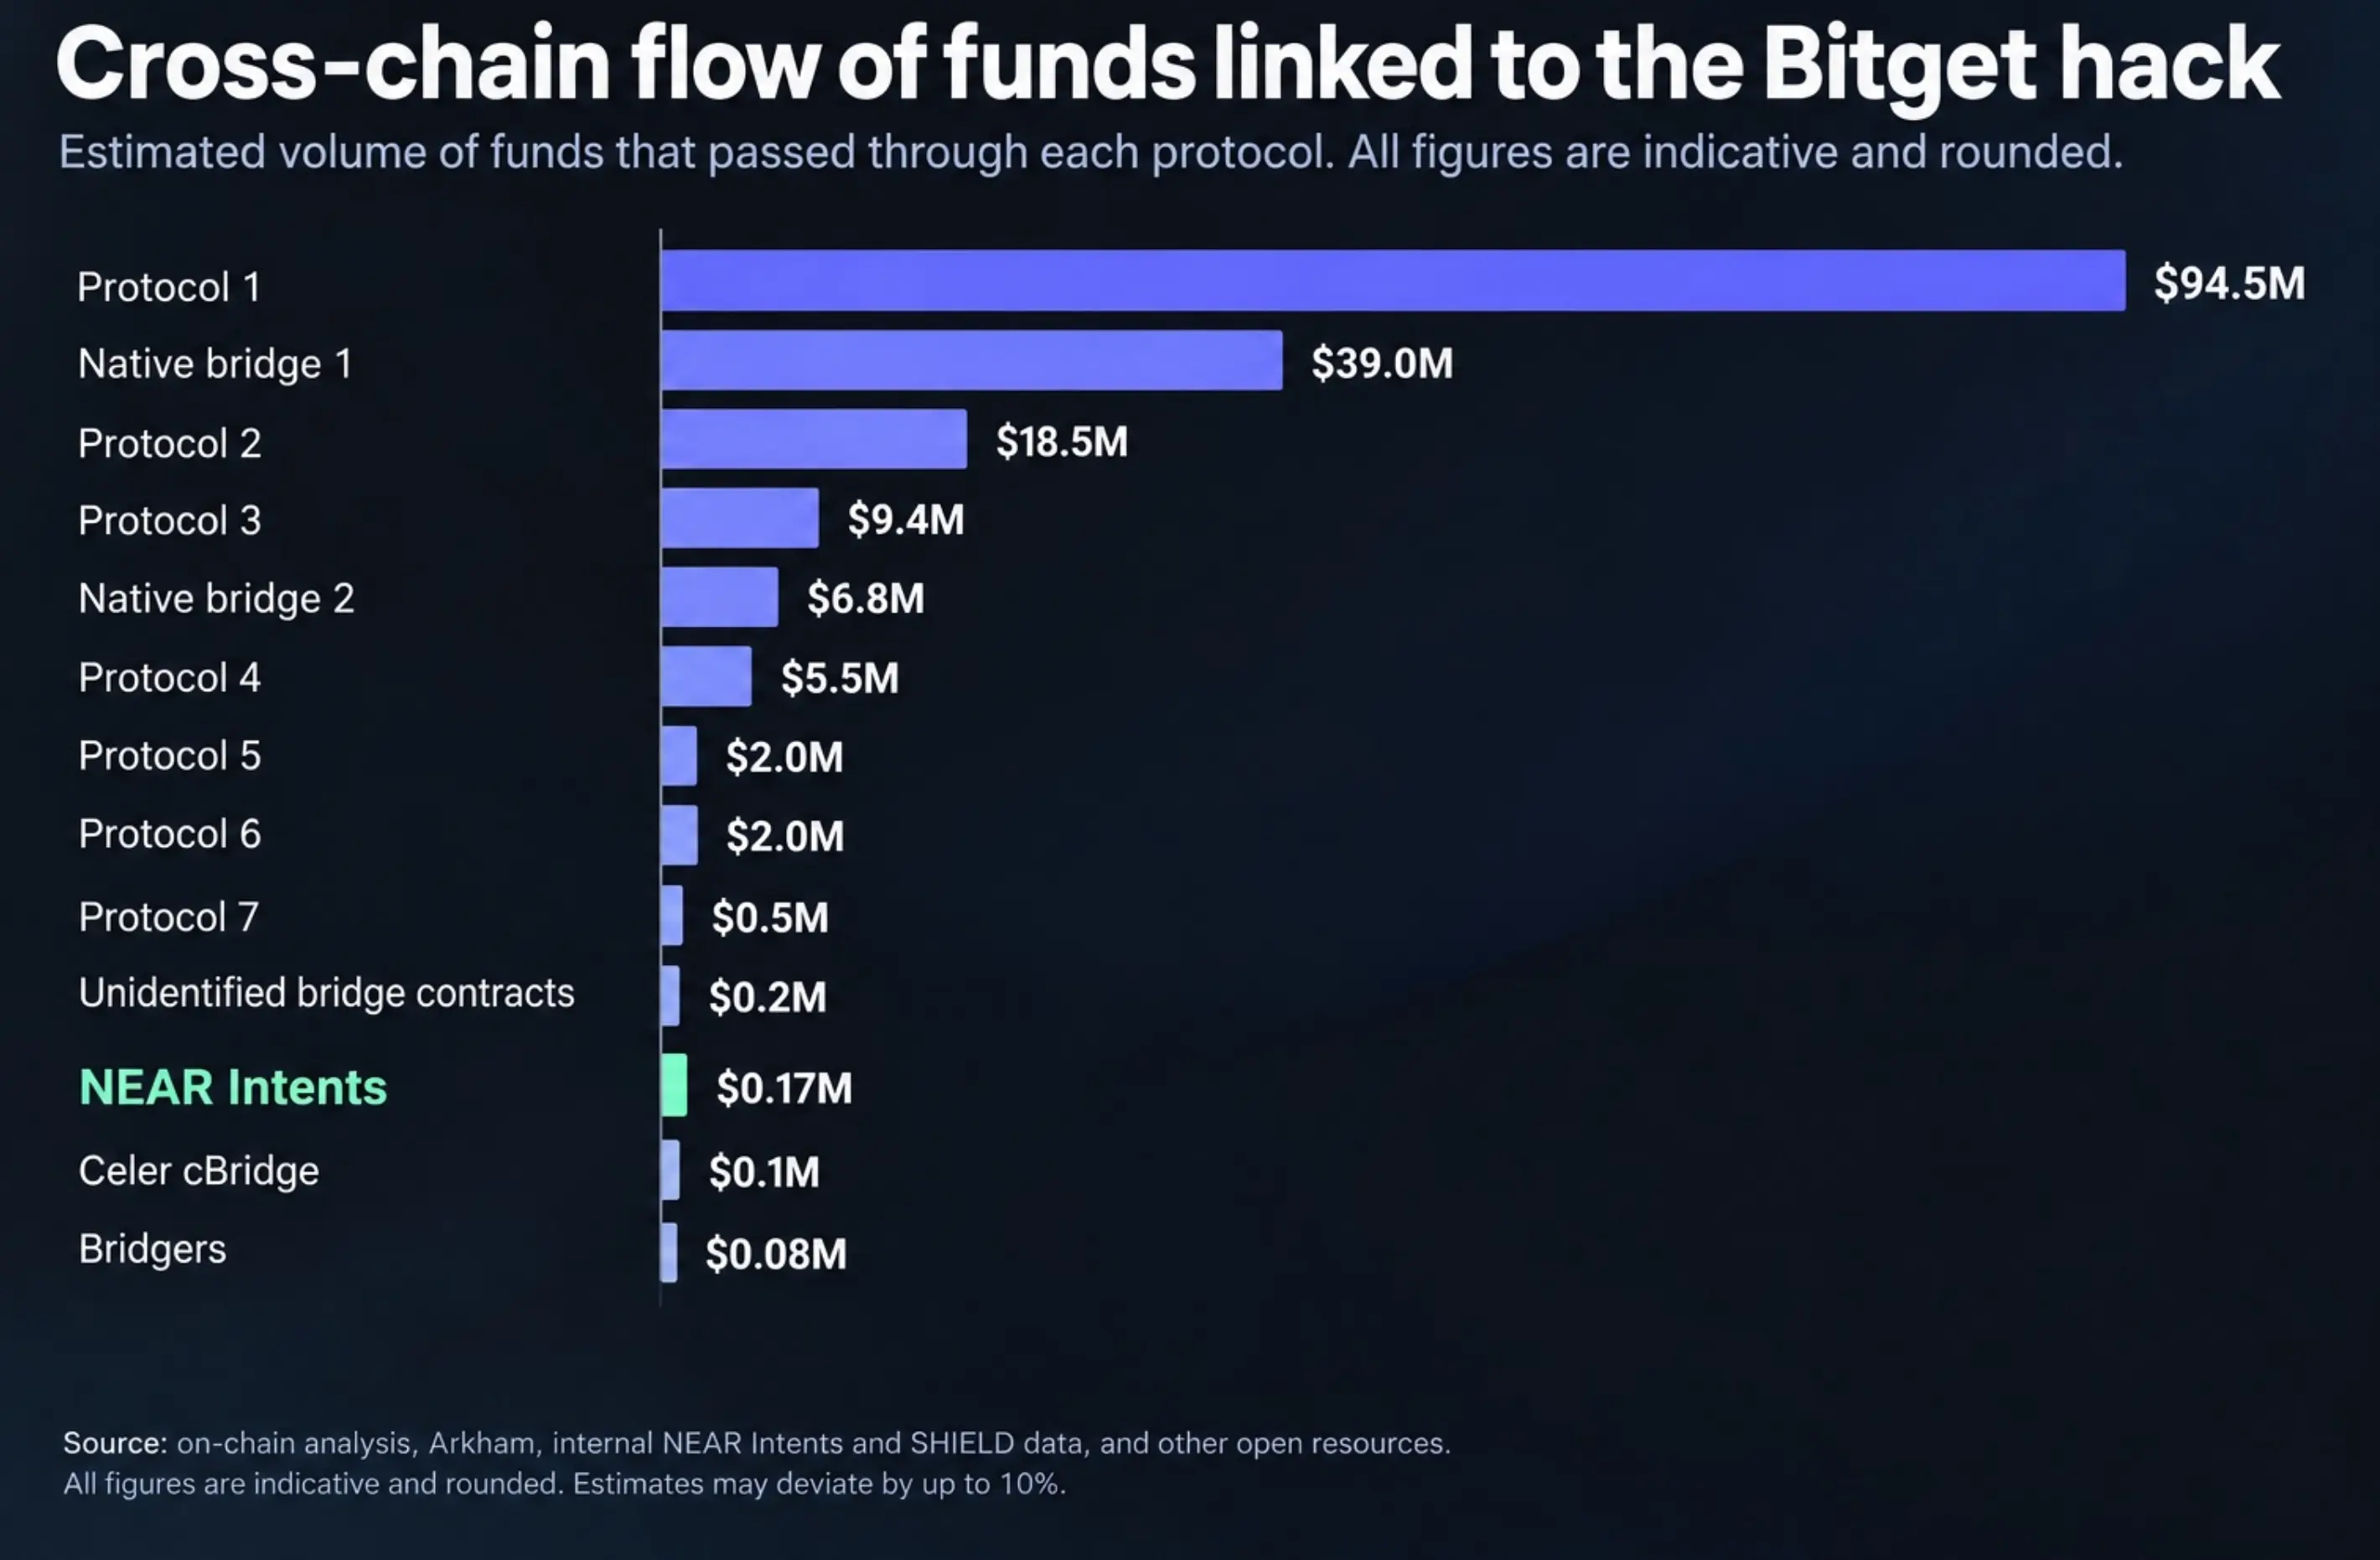
Los atacantes que sustrajeron 388 millones de dólares del exchange Bitget la semana pasada intentaron mover más de 50 millones de dólares a través de $NEAR Intents, un servicio que permite a los usuarios intercambiar activos entre diferentes blockchains, según un informe por Alex Shevchenko, gerente general de $NEAR Intent.
El sistema “SHIELD” del protocolo bloqueó la mayoría de las transferencias y congeló $503,000 a mitad de la transacción, adoptando un enfoque diferente al de THORChain, que ha resistido la solicitud del intercambio para bloquear las direcciones de los atacantes.
Alrededor de $166,000 pasaron, mientras que los fondos restringidos esperan un proceso legal y de recuperación, dijo. La cifra mayor representa intentos de transferencias más que dinero recuperado.
Shevchenko indicó que los intentos duplicados habían sido eliminados del conteo y que los fondos rechazados posteriormente fueron destinados a otros proveedores. Sin embargo, las cifras son estimaciones y podrían diferir de las cantidades reales en aproximadamente un 10%.
“$NEAR Intents procesa habitualmente más de $100 millones en volumen de comercio crosschain en un día. Sin embargo, en este caso, solo una fracción insignificante de los fondos hackeados pasó a través de nosotros,” declaró.
“La razón de este comportamiento es SHIELD. Detecta automáticamente desviaciones en los flujos, recopila numerosas entradas de KYT y proveedores de inteligencia, investigaciones independientes, empresas y los mayores actores centralizados de la industria. Basado en estas señales, el protocolo puede decidir cómo manejar una transacción,” añadió Shevchenko.
En otras palabras, que sea sin permisos y abierto no significa automáticamente un paseo gratis para actores malintencionados y su dinero.
Bitget reveló la brecha el 24 de septiembre después de que los atacantes eludieran los controles de seguridad que protegían las billeteras de su exchange. Desde entonces, la empresa ha declarado que solucionó la vulnerabilidad, publicó las direcciones de los atacantes y ofreció recompensas para esfuerzos elegibles destinados a congelar o recuperar fondos.
Circle y Tether, los emisores de USDC y USDT, ya han congelado aproximadamente $320,000 en stablecoins vinculados a la brecha, según CoinDesk reportó la semana pasada.
Documentación de intenciones dice que el servicio verifica las solicitudes de intercambio en busca de enlaces a hackeos reportados y puede retrasar transacciones sospechosas. Estas verificaciones se aplican cuando alguien utiliza el servicio de intercambio, pero no otorgan a sus operadores control sobre cada billetera en la cadena de bloques de $NEAR.



