
 diariobitcoin.com
🚨 Exploit de USD 7,73 millones en rsETH
Una wallet Gnosis Safe perdió 2.153 $ETH en una transacción.
El bot MEV Yoink adelantó al atacante y dejó los fondos bloqueados.
Kelp DAO pausó depósitos y retiros durante 24 horas. pic.twitter.com/rng4QiupDZ
— Diario฿itcoin (@DiarioBitcoin) September 15, 2026
Exploit de USD $7,73 millones golpea una wallet de Gnosis y congela el rsETH
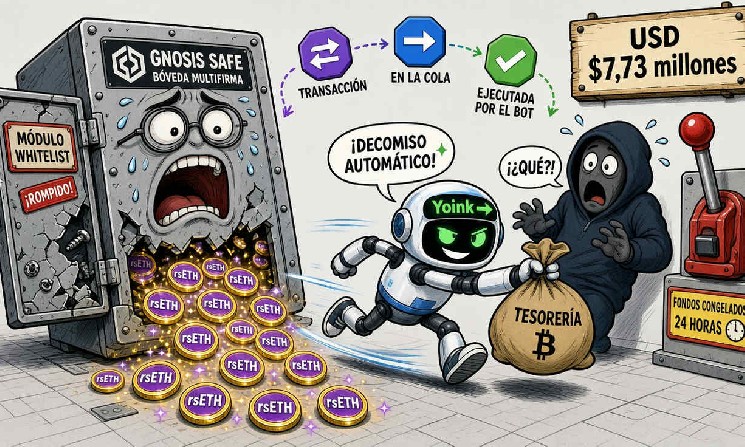
Una wallet de Gnosis Safe fue explotada por aproximadamente USD $7,73 millones en rsETH, en un ataque que drenó sus activos en una sola transacción y dejó al ecosistema DeFi ante un desenlace inusual. El atacante consiguió mover el equivalente a 2.153 $ETH, pero un bot de extracción de valor máximo, conocido como MEV Yoink, se adelantó en el mismo bloque y tomó los fondos antes de que pudieran seguir la ruta prevista.
El incidente ocurrió el 15 de septiembre contra un usuario de Gnosis Safe cuya identidad todavía no se ha divulgado. Según los datos citados por Cryptopolitan y atribuidos a Blockaid, los activos fueron divididos y enviados a varias wallets, aunque la mayor parte terminó concentrada en una dirección relacionada con el bot, lo que permitió a Kelp DAO activar medidas de contención.
El caso destaca porque el atacante no alcanzó a convertir y lavar todos los fondos a través de la cadena principal o un mezclador. Kelp DAO congeló temporalmente la dirección de destino y todo el rsETH involucrado, mientras sus equipos de seguridad analizan si existe una vía para devolver los activos a la wallet afectada.
Cómo se produjo el ataque contra Gnosis Safe
Gnosis Safe es una infraestructura de custodia y gestión de activos que permite operar wallets con reglas de autorización y módulos especializados. En este caso, la wallet mantenía rsETH apalancado y había autorizado un módulo Safe incluido en una lista blanca para ejecutar estrategias destinadas a automatizar rendimientos dentro de protocolos DeFi.
Ese módulo de confianza habría funcionado como el punto de entrada del exploit, de acuerdo con el análisis de las transacciones. La configuración permitía que el módulo actuara como ejecutor de estrategias sin requerir una autorización adicional en cada operación, por lo que un atacante que lograra abusar de esa ruta podía retirar los activos almacenados en la bóveda.
La operación drenó la liquidez de la wallet en una única transacción y desplazó el equivalente a 2.153 $ETH en forma de rsETH, un token asociado a estrategias de staking líquido. Después del movimiento inicial, los fondos se repartieron entre varias direcciones, una secuencia que normalmente puede dificultar el rastreo y preparar conversiones posteriores hacia $ETH.
La trazabilidad on-chain mostró, sin embargo, que el atacante y Yoink completaron sus movimientos dentro del mismo bloque. El bot adelantó la retirada vinculada al rsETH y terminó con la mayor parte de los fondos antes de que el explotador pudiera convertirlos, de modo que la dirección de destino ahora conserva solo 44 $ETH, mientras el rsETH permanece bajo restricciones.
El bot MEV que cambió el desenlace
Los bots MEV compiten para incluir o reordenar transacciones con el objetivo de capturar oportunidades visibles en la cadena. En este episodio, Yoink detectó la operación del atacante y la adelantó, una maniobra que normalmente genera preocupación entre los usuarios porque puede perjudicar a otros participantes, pero que aquí interrumpió accidentalmente el traslado de los fondos robados.
El resultado convirtió al bot en una especie de rescatista involuntario, aunque eso no significa que exista una garantía de devolución. Yoink no actuó necesariamente bajo un acuerdo con Gnosis o Kelp DAO, y la posibilidad de recuperar los activos depende de las decisiones que tomen los equipos involucrados, de la trazabilidad de las wallets y de cualquier mecanismo de gobernanza aplicable.
Kelp DAO marcó la dirección asociada con el bot y anunció una pausa temporal de 24 horas como medida preventiva. La organización explicó que el rsETH no podía entrar ni salir de esa dirección durante el bloqueo, mientras expertos en seguridad investigaban el incidente y evaluaban una respuesta para impedir pérdidas adicionales.
Además del bloqueo, Kelp DAO suspendió los depósitos y retiros de rsETH. La pausa buscó evitar que el atacante o el bot movieran los activos fuera del ecosistema antes de que el DAO pudiera establecer el alcance del incidente, identificar las wallets afectadas y determinar si la inmovilización debía prolongarse.
Qué protocolos y fondos quedaron expuestos
Hasta el momento descrito en la información del incidente, Kelp DAO sostuvo que sus bóvedas permanecían a salvo, pese a que la wallet explotada mantenía exposición al token. La organización ya había enfrentado un episodio anterior en el que perdió USD $292 millones en rsETH, un caso que también afectó a bóvedas de Aave y que estableció un precedente para discutir la recuperación mediante una votación del DAO.
El nuevo ataque no equivale necesariamente a una pérdida definitiva para todos los usuarios de Kelp DAO, porque la mayor parte de los fondos no llegó a cambiarse por $ETH ni a salir hacia un mezclador. Aun así, el hecho de que una dirección autorizada pudiera ejecutar estrategias sin una confirmación adicional vuelve a poner el foco en los módulos de confianza, las listas blancas y los permisos que conectan wallets con protocolos DeFi.
El incidente también muestra una tensión propia de las finanzas descentralizadas: la misma automatización que facilita estrategias de rendimiento puede ampliar el impacto de una configuración vulnerable. Cuando una bóveda concentra liquidez y delega funciones a módulos externos, una falla en ese punto puede permitir que una sola transacción afecte una cantidad significativa de activos.
Al 15 de septiembre, rsETH cotizaba a USD $2.663,68, aunque el precio del token no resuelve por sí solo la disputa sobre la propiedad de los fondos congelados. Kelp DAO tendrá que decidir si mantiene la pausa, coordina una recuperación o somete parte de la respuesta a una votación, mientras los investigadores siguen el rastro de las transacciones restantes.
Un septiembre especialmente activo para los exploits
El ataque se convirtió en el mayor exploit Web3 reportado durante septiembre dentro de los datos mencionados en la fuente, en un mes que ya acumulaba una actividad elevada. De acuerdo con DeFi Llama, los hackeos y exploits descentralizados habían superado USD $326 millones en lo que iba del mes, por encima del nivel registrado durante todo agosto.
La mayoría de los incidentes contabilizados había involucrado montos inferiores a USD $1 millón, lo que hizo que el ataque contra la wallet de Gnosis destacara por su tamaño. El episodio ocurrió poco después de otro caso de gran escala relacionado con Bitcoin Pay, cuyo atacante se llevó 4.000 BTC desde wallets no custodiales, según el contexto presentado por la fuente.
Los datos también apuntan a una aceleración de los exploits durante los últimos tres meses, después de niveles mínimos previos. El interés se ha concentrado en la liquidez acumulada en protocolos DeFi y bóvedas específicas, mientras la posibilidad de utilizar herramientas asistidas por inteligencia artificial añade una preocupación adicional para los equipos encargados de revisar contratos y permisos.
La recuperación del valor bloqueado en Kelp DAO hasta USD $1.060 millones, después de meses de dificultades tras el exploit anterior, puede aumentar la visibilidad de sus bóvedas como objetivos potenciales. Más liquidez disponible en préstamos y estrategias DeFi fortalece el crecimiento del sector, pero también eleva el incentivo económico para atacar contratos vulnerables y configuraciones de autorización demasiado amplias.
Por ahora, el desenlace depende de la investigación técnica y de las decisiones de gobernanza que adopte Kelp DAO. El bloqueo de 24 horas protege temporalmente la dirección de destino, pero solo una coordinación efectiva entre los participantes podrá determinar si los fondos en rsETH regresan a la wallet afectada o permanecen inmovilizados en la cadena.
Imagen original de DiarioBitcoin, creada con inteligencia artificial, de uso libre, licenciada bajo Dominio Público.
Este artículo fue escrito por un redactor de contenido de IA y revisado por un editor humano para garantizar calidad y precisión.
ADVERTENCIA: DiarioBitcoin ofrece contenido informativo y educativo sobre diversos temas, incluyendo criptomonedas, IA, tecnología y regulaciones. No brindamos asesoramiento financiero. Las inversiones en criptoactivos son de alto riesgo y pueden no ser adecuadas para todos. Investigue, consulte a un experto y verifique la legislación aplicable antes de invertir. Podría perder todo su capital.