Reportan desvío de potencia de 64.000 equipos de minería de Bitcoin hacia OCEAN
criptonoticias.com
16 Noviembre 2026 12:34, UTC
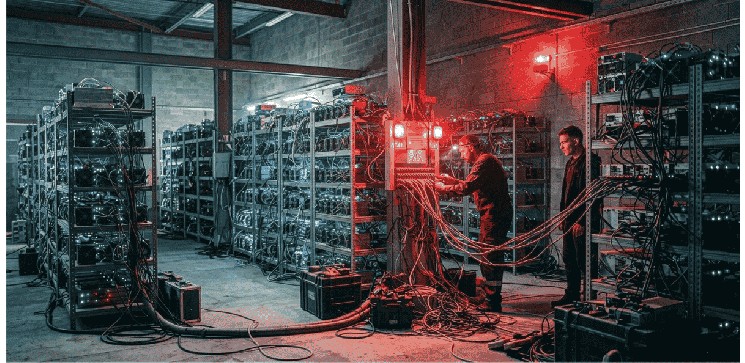
Operadores de minería de Bitcoin alertaron sobre cambios no autorizados en la configuración de sus equipos, cuya potencia de cómputo habría sido redirigida hacia el pool OCEAN, quedando bajo control ajeno en un ataque que alteró el destino de su potencia de cómputo.
El hecho fue reportado este 15 de noviembre y afectó a operadores de distintas instalaciones. Las estimaciones apuntan a unos 64.000 equipos afectados, con una potencia conjunta cercana a 13 EH/s, aunque su alcance todavía no ha sido confirmado de manera independiente.
Todo apunta a que la configuración de los mineros fue modificada para dirigir su trabajo hacia el pool OCEAN y asignar los pagos a una dirección de Bitcoin controlada por los atacantes: bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr. Esta dirección no registra fondos hasta el momento.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
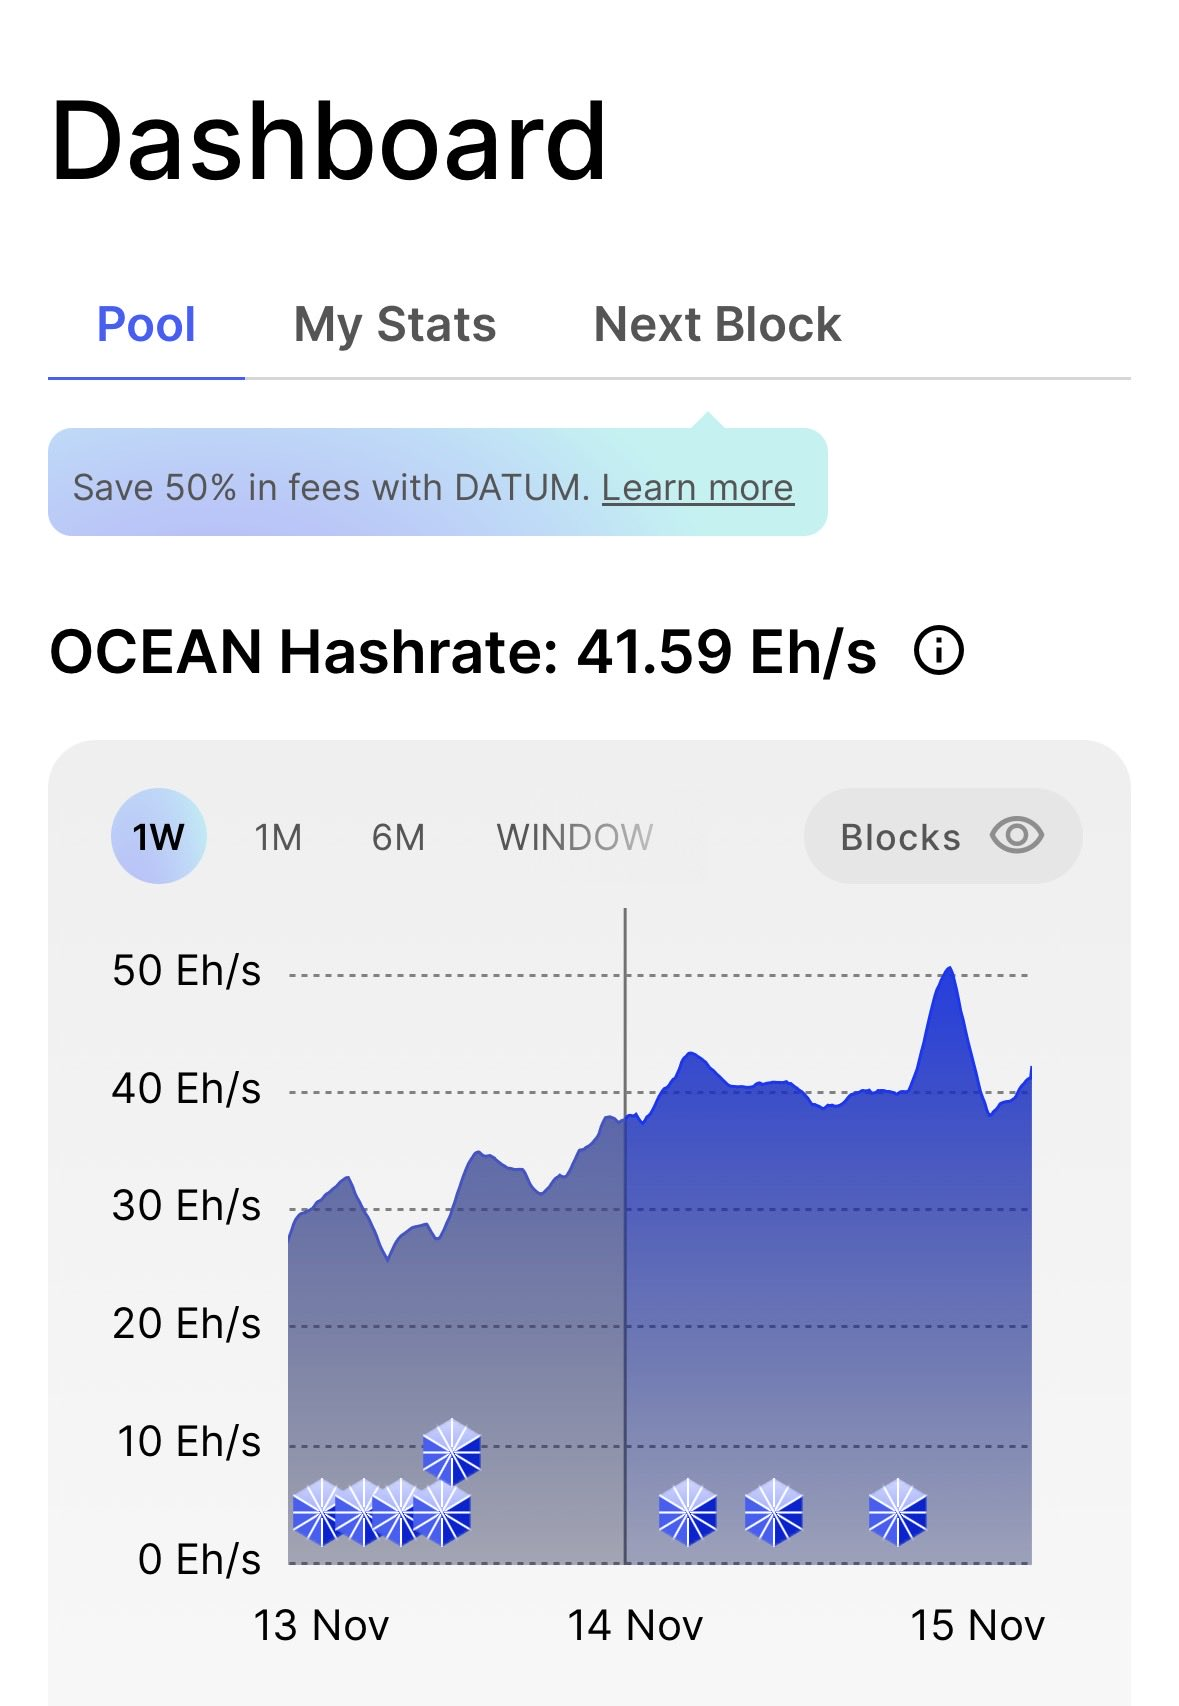
La situación habría comenzado alrededor de las 20:00 del 14 de noviembre, hora central de Estados Unidos. Pasadas una horas, el panel de OCEAN muestra un incremento abrupto de su potencia, con un pico cercano a 50 EH/s seguido de un descenso hacia 40 EH/s. Aunque el alza coincide con la situación reportada, el dato no permite determinar qué proporción de esa variación corresponde al incidente.
CoreX Hosting fue uno de los primeros operadores en alertar sobre cambios no autorizados en la configuración de los mineros. Cerca de las 06:40 UTC del 15 de noviembre, informó que el incidente parecía haber terminado y que la potencia asociada con los equipos comprometidos había caído desde unos 13 EH/s hasta aproximadamente 100 PH/s. La empresa también afirmó haber aislado el programa que considera relacionado con el incidente.
Hashrate agregado de OCEAN, con un pico cercano a 50 EH/s alrededor del 15 de noviembre. Fuente: OCEAN. Fuente: X
La posible vía de entrada todavía no está confirmada. CoreX Hosting señaló al programa de administración Luxor Commander, mientras que uno de los mineros (@livernave) aseguró que toda su granja había sido tomada mediante esa herramienta y que Luxor intentó desactivar su soporte para contener el incidente. Sin embargo, CoreX indicó que el problema no se limitaba a equipos con LuxOS. Además, otros operadores habían reportado cambios no autorizados en sus pools de minería días antes.
Los atacantes no consiguieron minar ningún bloque durante el periodo de control, por lo que no obtuvieron recompensas. Sin embargo, los operadores afectados perdieron de forma irreversible el tiempo de procesamiento y las ganancias potenciales correspondientes a ese periodo.
El incidente no comprometió el funcionamiento ni el consenso de Bitcoin. La potencia involucrada equivale a cerca del 1,5% de la tasa de hash de la red, que ronda los 900-950 EH/s.
El riesgo, por tanto, no estuvo en el protocolo, sino en las herramientas que permiten administrar los equipos de forma remota. Situaciones de este tipo ya habían sido anticipadas por iniciativas como el 256 Red Team, que en 2026 documentó múltiples fallos de seguridad en firmwares y software de gestión de mineros, tal como reportó CriptoNoticias.
Por ahora, determinar si fue una brecha aislada o una exposición extendida será clave para que las empresas de minería revisen sus sistemas de acceso y control antes de que un episodio similar tenga consecuencias económicas mayores.

 criptonoticias.com