es
Volver a la lista

Google presentará un sistema de seguridad para la custodia de criptomonedas ante el aumento de las amenazas de IA

source-logo  coindesk.com 7 h
image

Google presentará un nuevo sistema de seguridad diseñado para ayudar a bancos y otras instituciones financieras a proteger y transferir criptomonedas y activos tokenizados en su simposio inaugural de activos digitales en la ciudad de Nueva York el miércoles.

El producto, oficialmente denominado Google Multi-Party Compute (MPC), se encuentra en vista previa privada y aún no está disponible de manera general. Varios socios de diseño e importantes instituciones financieras están probando la tecnología, informó Google a CoinDesk. Alphabet, la empresa matriz, también ha comenzado a utilizarla para asegurar sus propios activos digitales en las cadenas de bloques de Ethereum y Solana.

Google no identificó las instituciones que están probando el servicio ni especificó qué activos digitales está asegurando Alphabet. La empresa planea lanzar Google Multi-Party Compute comercialmente a principios de 2027, pero no ha revelado los precios.

MPC no es nuevo en los activos digitales, ni tampoco la participación de Google en la tecnología. El idea es dividir un privado clave en fragmentos individuales y distribuirlos a través de múltiples sistemas separados, de modo que no exista un único punto de falla. En 2023, Google publicó una guía explicando cómo los clientes podrían construir sistemas de activos digitales basados en MPC utilizando su infraestructura Confidential Space.

Google dijo que anteriormente no había ofrecido un producto de custodia MPC dedicado para criptomonedas. Sus servicios de producción existentes incluyen Google Cloud Servicio de Gestión de Claves (KMS) y Cloud HSM, que las instituciones utilizan para gestionar y proteger claves criptográficas. La nueva oferta incorpora firma basada en MPC, políticas de transacciones y recuperación de claves en un servicio diseñado específicamente para activos digitales, en lugar de requerir que los clientes reúnan dichas capacidades por sí mismos.

La medida se produce en un momento en que los bancos y otras empresas financieras exploran el uso de las cadenas de bloques para emitir activos tokenizados, procesar pagos y ofrecer servicios de custodia de activos digitales. Estas actividades requieren que las instituciones autoricen transacciones de manera segura que, una vez completadas en una cadena de bloques, generalmente no pueden ser revertidas.

La computación cuántica, aunque no es inminente, representa una amenaza distinta y a largo plazo para las instituciones que exploran la adopción de activos digitales.

Los investigadores de Google han estimado anteriormente que un ordenador cuántico suficientemente potente en el futuro podría, teóricamente, derivar una clave privada de bitcoin a partir de una clave pública expuesta en aproximadamente 9 minutos, asumiendo una preparación avanzada. Aunque actualmente ningún ordenador cuántico es capaz de realizar tal ataque, se ha informado que aproximadamente 6.9 millones de bitcoins podrían ser vulnerables a futuros ataques cuánticos debido a que sus claves públicas han sido expuestas.

Google afirmó que su arquitectura está diseñada para soportar futuras actualizaciones hacia la criptografía post-cuántica, que busca proteger las firmas digitales contra ataques por computadoras cuánticas lo suficientemente potentes. La compañía indicó que su oferta de MPC está diseñada para soportar los algoritmos criptográficos convencionales de firma ECDSA y Ed25519 en disponibilidad general.

Google no proporcionó un calendario para añadir capacidades de firma post-cuántica, pero indicó que las actualizaciones podrían implementarse a medida que las redes blockchain adopten la criptografía necesaria, sin que las instituciones tengan que rediseñar sus sistemas ni interrumpir sus operaciones.

Cómo funciona el sistema

Un banco, por ejemplo, podría mantener una parte de una clave criptográfica de firma en Google Cloud, otra en su propio hardware y una tercera con otro proveedor de servicios en la nube.

Mantente al tanto
del movimiento de tus monedas

Alertas, precios en tiempo real y noticias del mercado, todo en una app
qr-code Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play

Cuando el banco desea transferir activos, la transacción ingresa al Espacio Confidencial de Google, donde un motor de políticas la verifica conforme a las normas de la institución antes de que pueda iniciarse la firma, según Google.

Esas reglas podrían incluir límites en la cantidad que se transfiere, restricciones en las billeteras de destino y requisitos de aprobación por parte de varios departamentos. Las verificaciones se realizan dentro de la tecnología Confidential Space de Google, que utiliza entornos de computación aislados por hardware diseñados para proteger información sensible contra accesos no autorizados.

Google afirma que el sistema también puede acomodar diferentes umbrales criptográficos de firma, como requerir que dos de tres o cinco de siete participantes produzcan conjuntamente una firma de transacción.

Esa flexibilidad está diseñada para abordar una preocupación de los bancos: pueden querer la conveniencia de la infraestructura en la nube sin otorgar a un solo proveedor tecnológico el control total sobre las credenciales necesarias para mover sus activos.

Google indicó que las instituciones pueden distribuir esas credenciales a través de su propio hardware, Google Cloud y servicios en la nube de la competencia. La compañía también mencionó que su sistema admite la firma rápida de transacciones y la recuperación de claves, aunque no proporcionó comparaciones de rendimiento verificadas de manera independiente con productos de custodia existentes.

Un nuevo competidor

La entrada planificada de Google al mercado acerca a uno de los proveedores de nube más grandes del mundo a competir en un mercado ya atendido por firmas especializadas en seguridad criptográfica, incluyendo Fireblocks, Fordefi y BitGo, que ofrecen tecnología para ayudar a las instituciones a proteger y autorizar transacciones en cadena de bloques.

Google argumenta que sus relaciones bancarias y su experiencia en seguridad le otorgan una ventaja sobre los proveedores especializados en custodia de criptoactivos. También identifica una oportunidad entre los bancos que desconfían de depender de proveedores que compiten por los mismos clientes, posicionándose como un proveedor de infraestructura neutral que permite a las instituciones gestionar sus propios negocios de custodia.

Vale la pena señalar que la entrada de Google no elimina la necesidad de que las instituciones evalúen los riesgos de sus proveedores de tecnología. Incluso cuando las credenciales de firma se distribuyen en diferentes entornos, los bancos pueden seguir dependiendo de Google para ciertas partes del software, las políticas de transacciones y la infraestructura operativa.

La seguridad del sistema también depende de cómo las instituciones lo configuren, protejan a sus participantes firmantes y controlen quién puede modificar las reglas de aprobación de transacciones.

La prueba será si las instituciones eventualmente consideran la oferta de Google como una alternativa más segura a los proveedores especializados en custodia de criptomonedas y cuánto de la infraestructura financiera crítica están dispuestas a confiar a Google.

GoogleExclusive
Últimas noticias de cripto
  1. 1
    Casi el 90% de las grandes empresas están adoptando efectivo tokenizado para acelerar los pagos: DBS
  2. 2
    El mayor banco de Brasil se convierte en la primera entidad financiera en formalizar una correduría de criptomonedas bajo nuevas normas
  3. 3
    Kospi se dispara un 7% impulsado por los resultados de SK Hynix que alimentan la recuperación de las acciones de IA
  4. 4
    Bitcoin ha aumentado un 50 % en promedio después de las elecciones de mitad de mandato. El S&P 500 ha ganado un 15 %.
  5. 5
    Securitize añade la blockchain Stellar mientras la tokenización institucional gana impulso
  6. 6
    La tesorería de Bitcoin Datavault AI se desploma un 50% tras el anuncio de que la empresa no puede acceder a sus BTC
  7. 7
    Bithumb fue hackeado a través del sistema de empleados mientras las empresas financieras surcoreanas enfrentan ciberataques
  8. 8
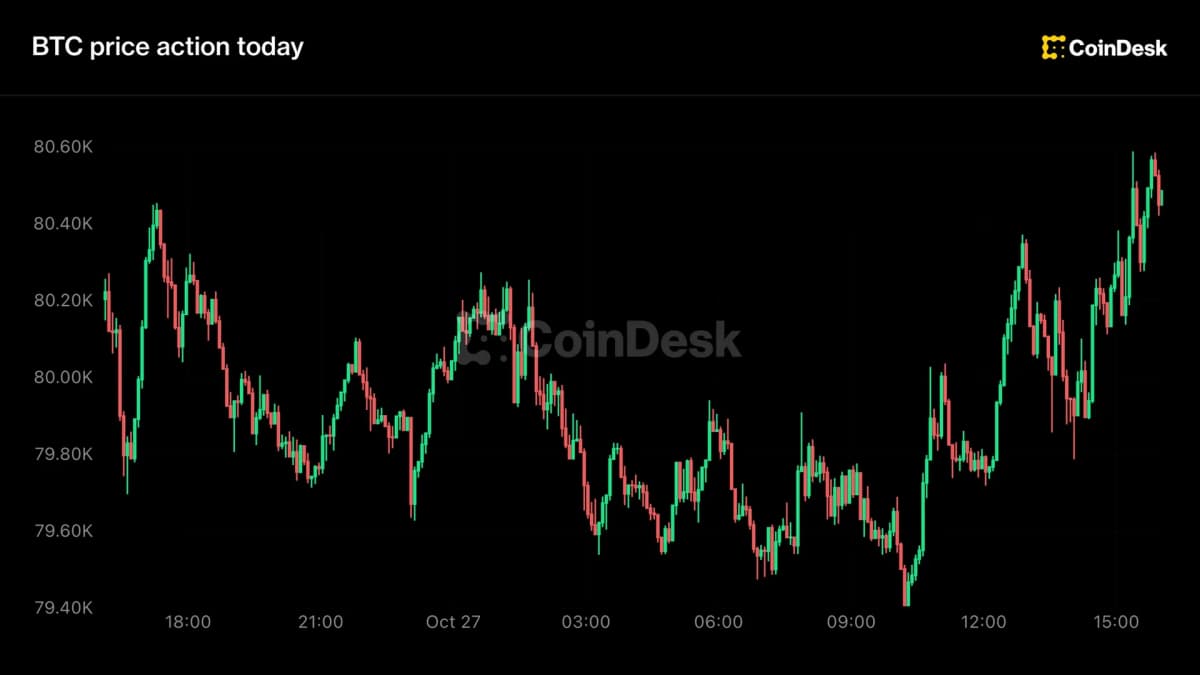
    Bitcoin se acerca a los $81,000 antes de la decisión de la Fed mientras ZEC sube un 8%
  9. 9
    Coinbase afirma que los fondos de los usuarios están seguros después de que un proveedor externo expusiera la información de contacto de los clientes
  10. 10
    Bessent del Tesoro ve a las criptomonedas como la próxima herramienta de Estados Unidos para mantener el dólar estadounidense en la cima
Última investigación

Beyond the Risk-Free Rate: Diversified Real World Yield in Productive Stablecoins

Beyond the Risk-Free Rate: Diversified Real World Yield in Productive Stablecoins

Diversified RWA stablecoins sustain 5-7% yield from real credit as crypto funding compresses to ~4%. $GENIUS pushes yield off-chain; TAM grows to $4B in 3 years.

Por CoinDesk Research
24 sept 2026
Comisionado porRealFi

Diversified RWA stablecoins sustain 5-7% yield from real credit as crypto funding compresses to ~4%. $GENIUS pushes yield off-chain; TAM grows to $4B in 3 years.

Por qué es importante:

Diversified RWA stablecoins sustain 5-7% yield from real credit as crypto funding compresses to ~4%. $GENIUS pushes yield off-chain; TAM grows to $4B in 3 years.

Ver informe completo
Más de Tecnología

Bithumb fue hackeado a través del sistema de empleados mientras las empresas financieras surcoreanas enfrentan ciberataques

Coinbase afirma que los fondos de los usuarios están seguros después de que un proveedor externo expusiera la información de contacto de los clientes

Actualizaciones en vivo: Bitcoin sube ligeramente mientras el Nasdaq avanza un 1.2%

coindesk.com