Bitcoin Core empieza a pagar el costo de adaptarse a la IA con su nueva política
criptonoticias.com
30 Octubre 2026 10:48, UTC
El equipo de Bitcoin Core, el software que ejecuta la mayoría de los nodos de la red, cambió hace una semana su política de seguridad para publicar más rápido las correcciones de fallas que la inteligencia artificial (IA) facilita hallar. Esa modificación ya tuvo sus primeras consecuencias, y es que la rapidez protege a quien actualiza pero deja a otros nodos sin cobertura.
Tras ese cambio, la principal consecuencia es que esa protección no llegó a todos: algunos nodos quedan expuestos mientras tardan en actualizar, porque la falla ya es pública; otros siguen expuestos incluso después de actualizar, porque su computadora tiene una limitación técnica que la corrección no elimina.
Ambas exposiciones importan porque un nodo guarda una copia de todas las transacciones de Bitcoin y comprueba que cumplan las reglas. Si una falla lo apaga, quien lo ejecuta pierde esa verificación propia y debe confiar en lo que verifiquen otros.
Mantente al tanto del movimiento de tus monedas
Alertas, precios en tiempo real y noticias del mercado, todo en una app
Apunte соn la cámara de su teléfono para instalar
4,8 de 40K valoraciones en la App Store y Google Play
Con la nueva política, cada vulnerabilidad se publica junto con su corrección, y quien no la instala enseguida queda expuesto a una falla que cualquier atacante puede leer en el aviso.
La nueva política adelanta la publicación en Core
Antes, Bitcoin Core mantenía en reserva los detalles de una falla durante un plazo llamado embargo, que podía durar cerca de un año si era de gravedad Media o Alta (en una escala de Baja a Crítica).
Pero ahora, con el ajuste anunciado el 22 de octubre se elimina el embargo para las fallas fácilmente descubribles. Esas que, según el equipo detrás de Core, cualquiera hallaría con una instrucción simple a un modelo de IA o cuya corrección las delataría. Para ellas, el equipo corrige todas las versiones que mantiene y publica un aviso.
Antoine Poinsot, desarrollador de Bitcoin Core, sostuvo que el embargo solo retrasa la correcciónen esos casos, porque una exploración con IA puede hallar la falla igual.
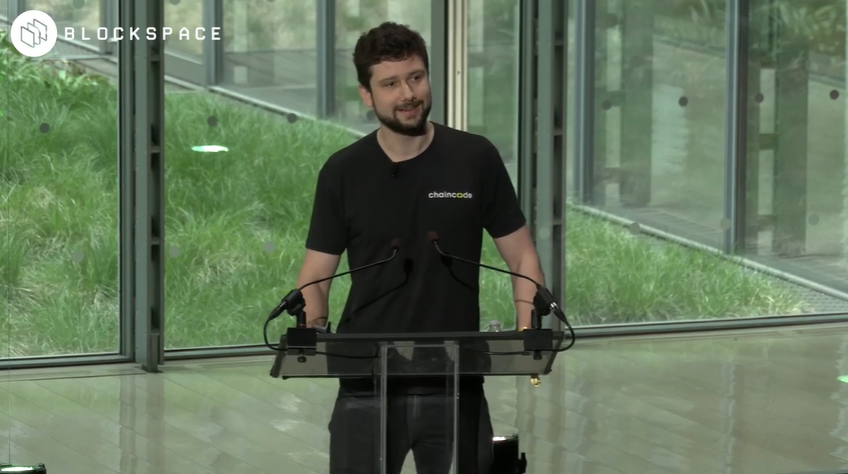
Poinsot durante la conferencia OPNETX, llevada a cabo en abril pasado. Fuente: YouTube.
Tres fallas corregidas se hicieron públicas el 28 de octubre bajo esa política, como lo reportó CriptoNoticias. Dos son de gravedad Media y una, Baja. Project Loupe, iniciativa de seguridad de Spiral, las halló con un escaneo de IA.
Nodos de Bitcoin Core: dos maneras de quedar expuesto
Entre la corrección pública y su instalación en cada nodo queda una ventana de exposición, el tiempo en que una falla ya es pública y el nodo sigue sin actualizar.
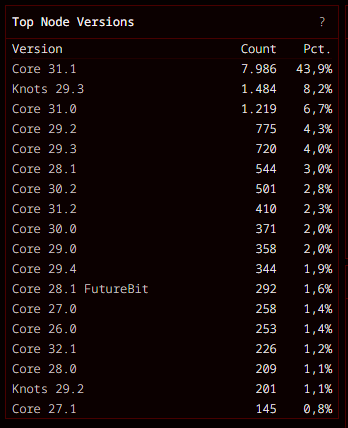
De acuerdo con el panel de Clark Moody, el 29 de octubre, dos días tras la 32.1 (corregida), al menos 94,9 % de unos 18.190 nodos seguía sin una versión corregida.
El 1,2% de los nodos de Bitcoin corre la versión corregida 32.1. Fuente: Clark Moody.
Una falla Media permitía que un nodo malicioso conectado apagara a cualquier nodo con Windows, macOS o BSD. Le enviaba datos urgentes por TCP (el protocolo de conexión de internet) que le llenaban la memoria, con facilidad según el aviso. Los nodos con Linux no se veían afectados.
Otra falla Media hacía crecer sin límite la memoria de un nodo (hasta 5 MB por hora por conexión) si un nodo malicioso fingía no admitir los mensajes de comprobación del protocolo BIP-31.
Para dimensionar la falla de datos urgentes hace falta saber cuántos nodos usan Windows, macOS o BSD. El desarrollador b10c aportó el 9 de octubre escaneos de nodos:
Nodos por sistema
14 jul
2 ago
1 sep
1 oct
Windows
483
514
599
539
macOS
96
93
106
114
BSD
191
232
140
156
Subtotal Windows, macOS y BSD
770
839
845
809
% del total
7,3%
7,5%
7,2%
6,8%
Linux
7.559
7.779
7.889
7.847
No identificados
2.199
2.544
2.846
3.202
% del total
20,7%
22,6%
24,4%
26,8%
Los nodos con Windows, macOS o BSD sumaron 809 en octubre, el 6,8% de unos 11.958, una proporción estable desde julio.
Si actualizaran al ritmo del resto, unos 770 seguirían expuestos. La estimación es hipotética, porque supone que alguien intente la falla, y además es un piso, porque los nodos no identificados crecieron de 2.199 a 3.202. Hasta la publicación de esta nota, ninguno de los avisos de Bitcoin Core reporta nodos atacados.
La falla que sigue abierta tras actualizar
La falla clasificada como Baja está en los archivos de reversión, donde el nodo anota lo que gastó cada bloque para poder deshacerlo. Esos archivos guardaban posiciones en números de 32 bits, y un minero podía armar bloques válidos que las desbordaran y apagaran el nodo hasta que reconstruyera sus datos.
La corrección amplía esas posiciones a 64 bits, pero no cubre las computadoras con procesadores de 32 bits ni los discos FAT32, que limitan el tamaño de cada archivo. Al llegar a ese tope, el nodo se apaga en cada reinicio.
El aviso considera poco práctico forzar el desborde en una computadora de 64 bits, porque exige cerca de un mes de producción de bloques de toda la red, y en una de 32 bits exigiría cerca de la mitad. Aunque no precisa cuántos nodos usan procesadores de 32 bits o discos FAT32, y la política no creó el límite de tamaño.
Lo que discutieron antes de adoptar la nueva estrategia de Core
En el debate del ajuste, el desarrollador stickies-v advirtió el 20 de octubre que a los atacantes les sale barato vigilar automáticamente el código público del proyecto, por lo que conocerían la falla al aparecer la corrección y la mayoría de los usuarios solo días o semanas después.
Poinsot respondió que avisar antes de tener una versión corregida haría más daño que bien en las fallas no críticas (las Críticas se manejan caso por caso).
La política se ajustó en plena aplicación. El 27 de octubre, Poinsot propuso aclarar en las notas de la 32.1 que el embargo no rige para las fallas fácilmente descubribles, y la plantilla de esas notas se incorporó el 28.
El costo recae en quien tarda en actualizar
La falla de archivos de reversión recibió tres reportes independientes en 107 días y la del protocolo BIP-31, dos en seis días. Si varias personas hallan la misma falla sin coordinarse, el embargo protegemenos de lo que parece, como sostenía Poinsot.
Conforme a Poinsot, el embargo largo existía, entre otros motivos, por una cultura de actualización lenta. Para las fallas fácilmente descubribles, el equipo dejó de dar ese tiempo y priorizó la velocidad. Quien actualiza pronto queda protegido, y quien tarda carga con la ventana.
Que el costo recaiga en quien tarda no prueba que el embargo largo fuera mejor. No se sabe cuántos atacantes habrían hallado estas fallas, y los reportes múltiples sugieren que el embargo habría protegido poco. El costo se parece más a una redistribución del riesgo hacia quienes tardan que a un riesgo nuevo, una lectura propia.
Asimismo, la gravedad no coincide con la urgencia de cada nodo. La falla de datos urgentes, Media, apagaba a los nodos con Windows, macOS o BSD hasta que actualizaran, mientras la de archivos de reversión, Baja, es la única que sigue abierta tras actualizar.
En la disyuntiva entre embargo y velocidad, Core eligió la transparencia y priorizó la velocidad. Esa decisión protegió a quien actualizó y dejó dos huecos, la ventana y las computadoras con límites técnicos que la corrección no elimina.
Dos semanas después de la 32.1, el equipo divulgará otras tres fallas Media o Alta corregidas en la 30.0, según las notas de la 32.1. Será una primera prueba para determinar si la política distingue según la facilidad de hallazgo.

 criptonoticias.com