cointelegraph.de
Der Anbieter von Visa-Debitkarten mit Krypto-Anbindung, Gnosis Pay, gab am Freitag einen Sicherheitsverstoß bekannt, bei dem Zahlungskartendaten, Privatadressen und Kryptowährungs-Wallet-Adressen von Kunden offengelegt wurden.
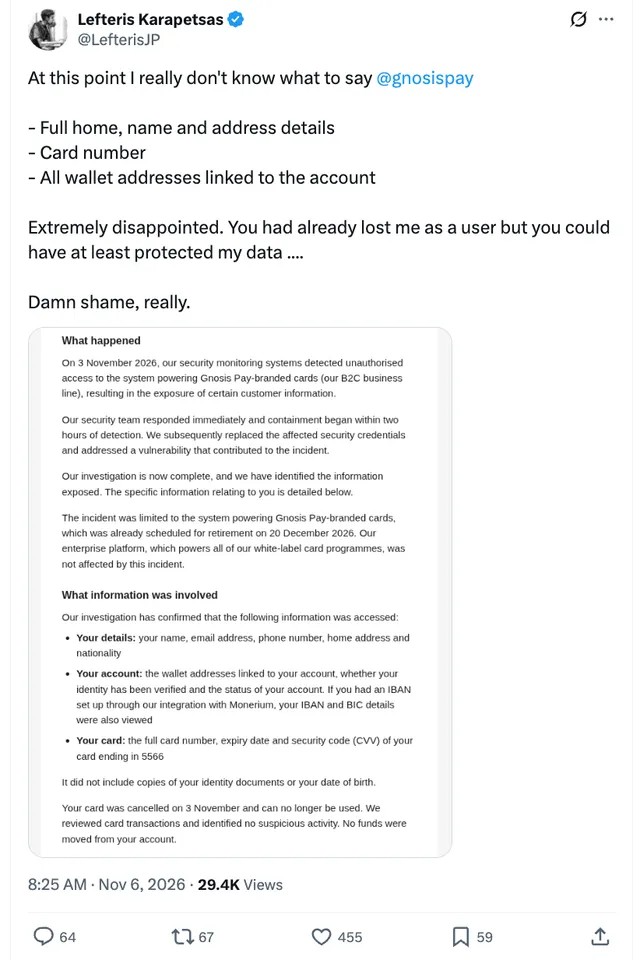
Gnosis Pay teilte mit, dass das Unternehmen am 3. November einen unbefugten Zugriff auf sein älteres Verbraucherkarten-System festgestellt und innerhalb von zwei Stunden mit der Eindämmung des Sicherheitsvorfalls begonnen habe. Das Unternehmen erklärte, dass Kundengelder und seine separate Unternehmensplattform, die White-Label-Kartenprogramme betreibt, nicht betroffen gewesen seien.
Den von Cointelegraph geprüften Benachrichtigungen über den Verstoß zufolge identifizierte das Unternehmen offengelegte Informationen, darunter vollständige Zahlungskartennummern, Ablaufdaten, CVV-Codes, Kundennamen, Privatadressen und Wallet-Adressen, die mit betroffenen Konten verknüpft waren. Zu den kompromittierten Daten gehörten außerdem E-Mail-Adressen, Telefonnummern, Nationalitäten und in einigen Fällen Bankdaten wie IBAN- und BIC-Informationen.