تحذّر Core Lightning من استهداف المهاجمين لعُقد بيتكوين غير المُرقّعة
cointelegraph.com.ar
24 ساعة
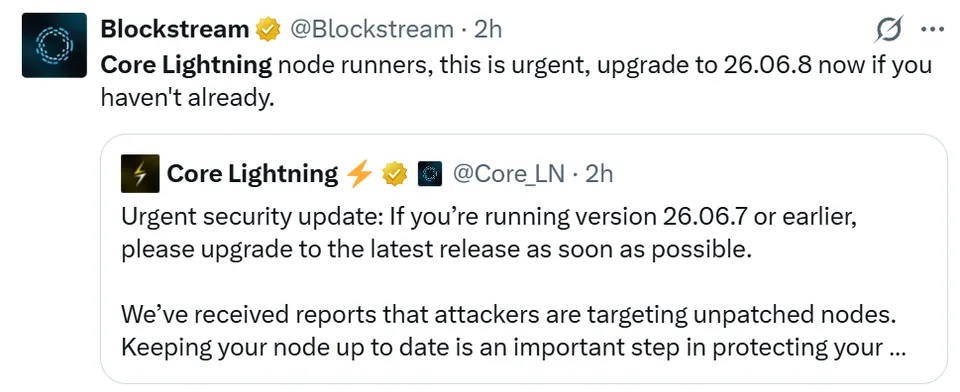
حثّ الفريق الذي يقف وراء Core Lightning، وهو برنامج مفتوح المصدر لتشغيل العُقد على شبكة البرق التابعة لبيتكوين، المشغّلين الذين يستخدمون إصدارات أقدم على الترقية فورًا بعد تلقي تقارير عن مهاجمين يستهدفون العُقد غير المُرقّعة.
«تحديث أمني عاجل: إذا كنتم تشغّلون الإصدار 26067 أو إصدارًا أقدم، يُرجى الترقية إلى أحدث إصدار في أقرب وقت ممكن»، قال الفريق يوم الجمعة.
لم تحدد Core Lightning الثغرات التي كان المهاجمون يستهدفونها أو التأثير المحتمل. وتواصلت Cointelegraph مع Core Lightning للتعليق.
كن على علم بتحركات عملاتك
تنبيهات، أسعار مباشرة، وأخبار السوق — في تطبيق واحد
4.8 من 40K تقييمًا على App Store وGoogle Play
المصدر: Blockstream
في 16 سبتمبر، قالت Core Lightning إنها تحقق في تقارير عن مشكلة محتملة تؤثر في الميزات التجريبية في Core Lightning، وقد تؤثر في أموال المستخدمين. ثم أصدرت الإصدار 26068 بعد نحو ستة أيام.
قدّم تحديث 22 سبتمبر إصلاحات للأخطاء إلى جانب تصحيحات لـ«ثغرات أُبلغ عنها بمسؤولية من جانب عدد من المصادر». وتنسب ملاحظات الإصدار الفضل إلى فريق Bitcoin Red Team و12 فردًا ومجموعةً أخرى بأسمائهم، إلى جانب مُبلّغين مجهولين.
عالجت بعض الإصلاحات عيوبًا يمكن أن تتسبب في تعطل عُقد المرسلين، وطلبات يمكن أن تستنزف الذاكرة في واجهة REST، وخطأً في إغلاق القنوات يمكن أن يؤدي إلى خسارة المستخدمين أموالًا كغرامة، وفقًا لسجل التغييرات.
ومع ذلك، حجبت عملية الإصدار عمدًا بعض الاختبارات لجعل الأمر أصعب على المهاجمين في إجراء هندسة عكسية للثغرات واستغلالها، بينما كان المشغّلون يجرون الترقية.
في أغسطس، قالت Core Lightning إنها تعمل على إصلاح منسّق بعد تقييم عدد كبير من تقارير نقاط الضعف والتعرّض الشائعة (CVE) التي أنشأها الذكاء الاصطناعي خلال الأسابيع الأخيرة.
وبعد يومين، أصدرت الإصدار 26067 لمعالجة الثغرات المؤكدة.
ذو صلة: تؤكد Core Lightning وجود ثغرات متعددة وتُعدّ تحديثًا أمنيًا

 cointelegraph.com.ar