ar
الرجوع للقائمة

مستخدم يكشف عن جهاز مخفي مزروع في محفظة «ليدجر» الأوروبية

source-logo  news.bitcoin.com 11 أكتوبر 2026 17:05, UTC
image

العثور على محافظ «ليدجر» مزورة جديدة خارج آسيا

بينما تتواصل التحقيقات في الهجوم الأخير الذي بلغت خسائره 93.4 مليون دولار والذي استهدف محافظ «ليدجر» التي باعتها شركة «كريبتوبيليس» (CryptoBilis)، وهي موزع معتمد لـ«ليدجر»، في آسيا، تشير التقارير إلى وجود صلة بين الهجوم وموزعين آخرين في مناطق أخرى.

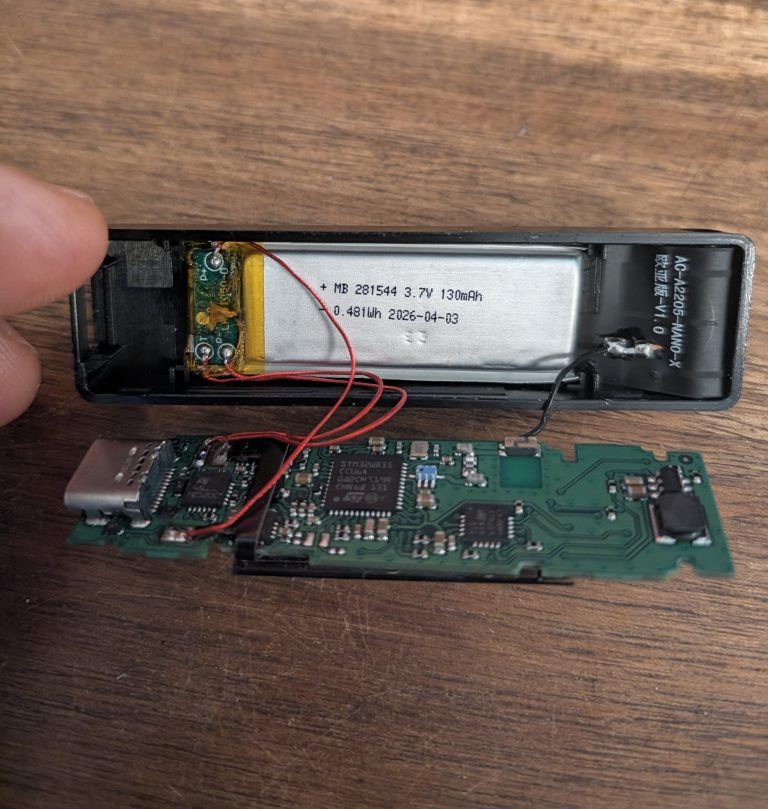
لم تقر شركة Ledger سوى بوجود برنامج خفي في أحد الأجهزة المتضررة من السرقة التي بلغت قيمتها مليون دولار. ومع ذلك، قدم المستخدم «يوهانس» (4، 4) على منصة X أدلة على وجود المزيد من البرامج الخفية في محفظة «ليدجر» أخرى تم شراؤها، حسبما ورد، من «ميدياماركت»، وهي سلسلة متاجر ألمانية لها فروع في عدة دول أوروبية، بما في ذلك إيطاليا وإسبانيا وتركيا وبولندا والنمسا وهولندا، من بين دول أخرى.

وأشار يوهانس (4، 4)، الذي يُزعم أنه اشترى هذه المحفظة قبل أسبوعين، إلى أن هذا البرنامج الخبيث يبدو أنه إصدار أقدم، حيث إنه لا يخفي البرنامج الخبيث خلف شاشة الجهاز لتصعيب اكتشافه. ومع ذلك، أوضح أن محفظته، على الرغم من تعرضها للاختراق، لم تقم بتحويل أمواله إلى المستغل. وتكهن قائلاً: «إما أن الجهاز لم يعمل، أو أنهم كانوا ينتظرون انتشارًا أوسع نطاقًا لاستخدام الأجهزة المخترقة».

كن على علم
بتحركات عملاتك

تنبيهات، أسعار مباشرة، وأخبار السوق — في تطبيق واحد
qr-code وجه كاميرا الهاتف للتثبيت
4.8 من 40K تقييمًا على App Store وGoogle Play
جهاز مزروع تم العثور عليه في محفظة Ledger. المصدر: حساب يوهانس (4،4) على X.

وأضاف مارك كاربيلس، الرئيس التنفيذي السابق لشركة Mt Gox، أن الهوائي الموجود في هذه المحفظة يحمل عبارة «الإصدار الأوراسي»، في إشارة إلى وجود إصدارات مختلفة اعتمادًا على ترددات الهواتف المحمولة المستخدمة في كل منطقة.

وكان مارك كاربيلس قد وثق سابقًا وجود أجهزة مزروعة مماثلة في محافظ تم شراؤها من ماليزيا، حيث يقع مقر شركة «كريبتوبيليس». ويوسع هذا التقرير الجديد نطاق الاستغلال ليشمل المحافظ المتوفرة في أوروبا، مما قد يعرض المزيد من العملاء لهذا النوع من الهجمات.

وأخيرًا، أوصى يوهانس (4,4) مالكي محافظ «ليدجر» الذين اشتروا محافظهم من موزعين بفتح أجهزتهم وعدم الوثوق بفحوصات برمجيات «ليدجر»، حيث ظهرت حالات مماثلة في مناطق أخرى. فقد اجتازت جميع الأجهزة التي تم العبث بها فحوصات أمان برمجيات «ليدجر»، مما دفع العملاء إلى استخدامها دون قلق.

في آخر تحديث لها، أوضحت «ليدجر» أن جميع الحالات المؤكدة المتأثرة بهذا الاستغلال اقتصرت على الأجهزة المباعة عبر «كريبتوبيليس»، وشجعت المستخدمين المتضررين على «التواصل مع دعم «ليدجر» عبر القنوات الرسمية وتقديم شكاوى إلى سلطات إنفاذ القانون المحلية».

واختتمت Ledger قائلة: «نحن نعمل باستمرار على تحسين هذا الجانب، وتُعزز أحداث مثل هذه عزمنا على: مراجعة ضوابط الموزعين المعتمدين، وتعزيز حماية الأجهزة، والتعاون مع السلطات».

حتى وقت كتابة هذا التقرير، لم يتطرق دعم عملاء Ledger إلى التقارير المتداولة بشأن الأجهزة المزعوم التلاعب بها والتي مصدرها موزعون أوروبيون.

news.bitcoin.com