تتبع Binance عملية اختراق بقيمة 6.3 مليارات دولار إلى مقابلات عمل زائفة وأداة ذكاء اصطناعي مخترقة
cointelegraph.com.ar
03 نوفمبر 2026 14:09, UTC
بدت مهمة برمجية من جهة توظيف محتملة جزءًا عاديًا من مقابلة عمل. لكنها كانت، بدلًا من ذلك، خطوة ضمن هجوم إلكتروني استمر أشهرًا وانتهى بسرقة 6.3 مليارات دولار من Binance، ما أثار تساؤلات حول كيفية حماية المنصات نفسها من التهديدات التي تستهدف موظفيها.
كان الهجوم جزءًا من حملة منسقة استغلت نقاط الضعف البشرية وأنظمة الأمن الداخلية على حد سواء، وفقًا لـ تحليل لاحق للحادث نشرته Binance يوم الثلاثاء. وفصّلت نتائج المنصة كيف حصل القراصنة تدريجيًا على إمكانية الوصول إلى بنيتها التحتية للمحافظ قبل سرقة 29 أكتوبر.
وفقًا لتقرير Binance الأمني، بدأت حملة الهجوم في يونيو، عندما نزّل مهندس حزمة برمجية جرى العبث بها أثناء إعداد أداة للبرمجة بالذكاء الاصطناعي. ورغم أن Binance اكتشفت البرمجية الخبيثة واستبدلت الجهاز المتأثر، كان المهاجمون قد جمعوا بالفعل معلومات عن فريق محافظ المنصة.
كن على علم بتحركات عملاتك
تنبيهات، أسعار مباشرة، وأخبار السوق — في تطبيق واحد
وجه كاميرا الهاتف للتثبيت
4.8 من 40K تقييمًا على App Store وGoogle Play
في سبتمبر، استهدف مهاجمون انتحلوا صفة موظفي توظيف مهندس برمجيات آخر، وخدعوا الموظف لتنزيل ملف خبيث متنكر في صورة مهمة برمجية. واخترقت البرمجية الخبيثة جهاز المهندس المستخدم في العمل، وتمكنت من تجاوز وسائل الحماية الأمنية للمنصة.
في 20 أكتوبر، استخدم المهاجمون الكمبيوتر المخترق وأداة داخلية للذكاء الاصطناعي للوصول إلى نظامي مهندسَين إضافيين، وحصلوا على بيانات اعتماد النشر التي سمحت لهم بتثبيت برمجيات خبيثة داخل البنية التحتية لمحافظ Binance في 29 أكتوبر.
ثم تمكن المهاجمون من الوصول إلى خدمة توقيع المحافظ الداخلية لدى المنصة، التي تأذن بمعاملات العملات المشفرة. وأتاح لهم ذلك نقل الأموال خارج عملية السحب المعتادة.
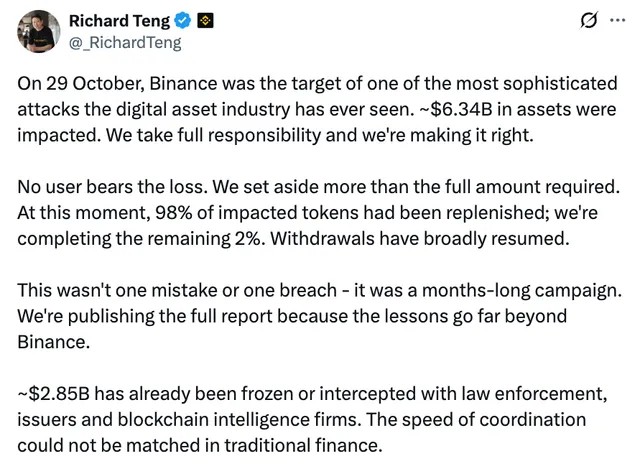
قال ريتشارد تنغ، الرئيس التنفيذي المشارك لـ Binance، في منشور على منصة X يوم الثلاثاء: «لم يكن الأمر خطأً واحدًا أو اختراقًا واحدًا — بل كان حملة استمرت أشهرًا».
المصدر:
Richard Teng
المصدر: ريتشارد تنغ
قالت Binance إن المهاجمين استغلوا أيضًا آلية EIP-7702 في Ethereum، التي تتيح للمحافظ تفويض صلاحيات المعاملات إلى عقود ذكية، ما مكّن التحويلات غير المصرح بها من الاستمرار حتى بعد أن علّقت المنصة عمليات السحب. وقد عقّد نظام محافظ الحسابات متعددة الأطراف (MPC) لديها، الذي يوزع التحكم في توقيع المعاملات، جهود إلغاء تلك الصلاحيات.
أثّر الاختراق في أصول رقمية تبلغ قيمتها نحو 6.3 مليارات دولار، مع إفادة Binance بأن 2.85 مليار دولار جُمّدت أو جرى اعتراضها، وفقًا لأحدث حساباتها. وقالت المنصة إنها ستتحمل الخسائر بدلًا من تحميلها للعملاء، وإنها عوّضت 98% من أصول الرموز المتأثرة حتى 31 أكتوبر.
نُسب هذا الهجوم، وهو أكبر اختراق للعملات المشفرة في التاريخ، إلى قراصنة من كوريا الشمالية من جانب مكتب التحقيقات الفيدرالي (FBI). ويوم الثلاثاء، نفتكيم يو جونغ، شقيقة الزعيم الكوري الشمالي كيم جونغ أون، تورط البلاد، قائلة إن نسبة FBI الهجوم إليها كانت مدفوعة سياسيًا وتهدف إلى الإضرار بمكانة كوريا الشمالية الدولية.
المجلة: سارع قراصنة Binance إلى نقل مليارات الدولارات قبل تجميدها

 cointelegraph.com.ar