الغموض يكتنف محفظة «ليدجر» وخسائر مشتبه بها 93.4 مليون دولار
news.bitcoin.com
5 ساعة
تحقيق على السلسلة يشير إلى خسائر مشتبه بها بقيمة 93.4 مليون دولار
وفقًا لتحليل متعمق وشامل على السلسلة أجراه مراسل Yfarmx جون كمال، قد تكون الخسائر المشتبه بها المرتبطة بشركة Ledger قد بلغت 93.4 مليون دولار عبر 471 عنوانًا مختلفًا. ومع ذلك، لم تقم شركة Ledger حتى الآن بالتحقق من هذه النتائج أو تأكيد الخسائر المزعومة التي تبلغ قيمتها ما يقرب من 100 مليون دولار.
وكانت Bitcoin.com News قد أفادت في وقت سابق أن شركة Ledger كانت تحقق في تقارير عن خسائر تعرض لها «مستخدمون في جنوب شرق آسيا اشتروا منتجات من موزع يُدعى CryptoBillis». ومنذ ذلك الحين، لم تقدم الشركة أي نتائج إضافية، تاركةً المحققين المستقلين وخبراء التحليل على السلسلة ليقوموا بتجميع القطع لمعرفة ما قد يكون حدث.
أقرت شركة Chainalysis المتخصصة في استخبارات البلوكشين بالوضع على منصة X، مشيرةً إلى أنها «تحقق في تقارير عن أموال مسروقة من حاملي منتجات Ledger». وكشفت الشركة أيضًا أن محلليها قد حددوا «عملية غسيل أموال متطورة عبر سلاسل بلوكشين متعددة».
كن على علم بتحركات عملاتك
تنبيهات، أسعار مباشرة، وأخبار السوق — في تطبيق واحد
4.8 من 40K تقييمًا على App Store وGoogle Play
كما حققت Bitquery في الأمر، وكانت أرقامها قريبة جدًّا من تحليل كمال. ويُقدِّر تقرير شركة البنية التحتية لبيانات البلوكشين والاستخبارات المبلغ بنحو 92.9 مليون دولار موزعة على 311 عنوانًا فريدًا. ويوضح تحليل Bitquery أن «لصًا واحدًا كان يمتلك جميع المفاتيح».
اكتشاف أجهزة خفية يثير الشكوك حول هجمات على سلسلة التوريد
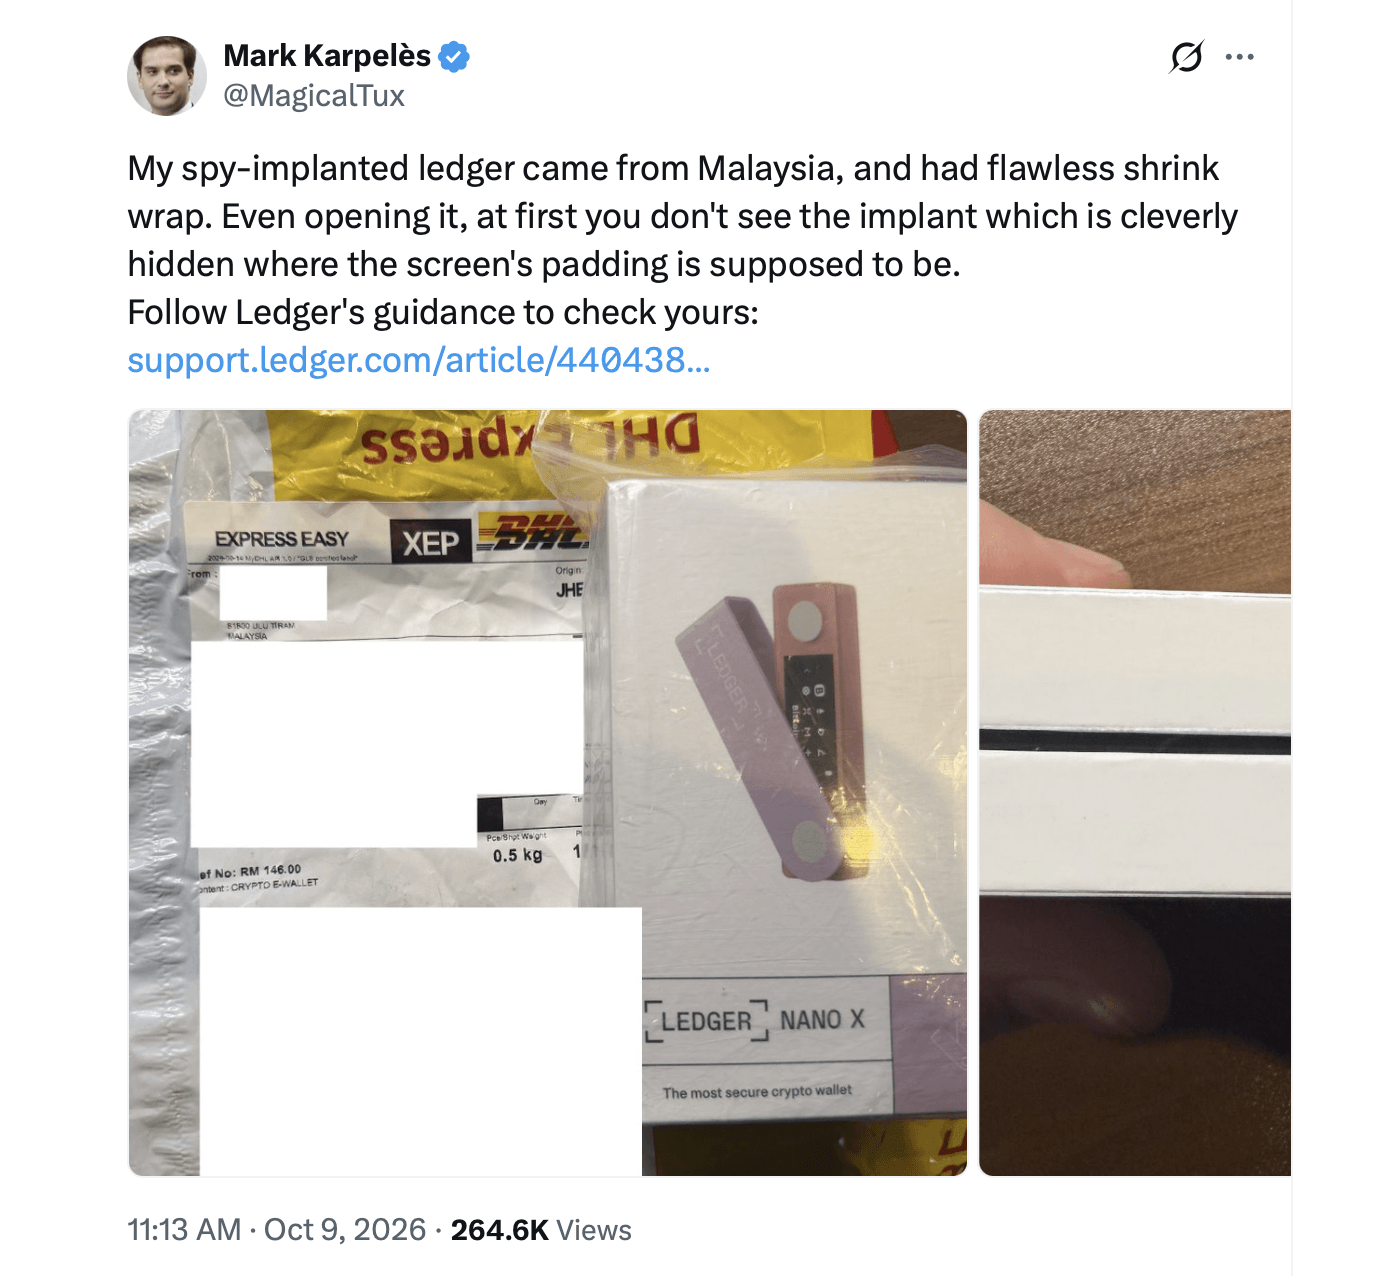
إلى جانب ذلك، وثق مارك كاربيليس، الرئيس التنفيذي السابق لشركة Mt Gox، وجود أجهزة ليدجر تحتوي على أجهزة مراقبة مخفية قادرة على التقاط عبارات الاسترداد أثناء الإعداد. يشير اكتشاف كاربيليس إلى أن المحافظ التي تم شراؤها من بائعين خارجيين ربما تكون قد تعرضت للاختراق قبل أن يقوم المستخدمون حتى بفتح عبوات الأجهزة وتحويل أصولهم المشفرة إليها.
في حين وثق محققو الأجهزة طريقة معقولة لسرقة عبارات الاسترداد من الأجهزة المعدلة، لا تزال الأدلة القاطعة بعيدة المنال. ولم يحدد المحققون وشركة Ledger بعد ما إذا كان العملاء المتضررون قد تلقوا أجهزة تم اختراقها أم أن تلك الأجهزة هي التي نقلت عبارات الاسترداد الخاصة بهم.
ومع ذلك، وعلى الرغم من اكتساب هذه النظرية زخماً، لم تثبت شركة ليدجر ولا المحققون المستقلون وجود صلة قاطعة بين هذه الأجهزة المزروعة المشتبه بها والخسائر التي تم الإبلاغ عنها يوم الجمعة.
استنزاف المحافظ والتحويلات عبر السلاسل تزيد من غموض اللغز
يشير تقرير كمال في Yfarmx إلى أن التحويلات المسجلة يبدو أنها تمت الموافقة عليها باستخدام بيانات اعتماد التوقيع الخاصة بالضحايا أنفسهم، بينما في شبكة بيتكوين، تم استنزاف بعض العناوين بالكامل، دون إعادة أي UTXOs غير مستخدمة إلى المحافظ الأصلية.
يشير تقرير Yfarmx إلى أنه تم استخدام ما لا يقل عن سبع سلاسل بلوكشين، بما في ذلك ترون (Tron) وبيتكوين (Bitcoin) وإيثريوم (Ethereum) وسلسلة $BNB ($BNB Chain) وبوليجون (Polygon) وبيس (Base) وأربتريم (Arbitrum).
وقد استُخدمت عدة شبكات بلوكشين جنبًا إلى جنب مع تطبيقات مثل «ثورشين» و«تورنادو كاش». وفي الوقت الحالي، يسود إجماع على أن هذا كان على الأرجح هجومًا على سلسلة التوريد نجح في الوصول إلى مجموعة فرعية من أجهزة «ليدجر». ولا يبدو أن الأمر يشبه على الإطلاق خلل البرنامج الثابت في «كولدكارد»، ولا يشير أي شيء إلى وجود ثغرة أمنية عن بُعد من نوع «صفر يوم».
وكما ذكرنا، لم تؤكد شركة «ليدجر» إجمالي الخسائر. كما لم تدعم الشركة أيًا من النظريات التي تنتشر على وسائل التواصل الاجتماعي. وتأتي هذه التطورات في أعقاب انتهاكات البيانات الأخيرة التي شملت Trezor وSafepal، والتي كشفت عن معلومات الطلبات الخاصة بعشرات الآلاف من العملاء. ويشير تحليل كمال للوضع أيضًا إلى أن CryptoBillis باعت محافظ «Trezor، وSafepal، وTangem، [and] Onekey"، من بين محافظ أخرى.
في الوقت الحالي، ينتظر مجتمع العملات المشفرة تقريرًا رسميًا من شركة Ledger، على أمل أن تتمكن الشركة من إلقاء الضوء على الظروف الكامنة وراء هذه الحادثة المحيرة وتقديم بعض الإجابات التي تمس الحاجة إليها.

 news.bitcoin.com