اختراق «باينانس» المنسوب لكوريا الشمالية بـ6.3 مليار دولار ومنعطف «ميم»
news.bitcoin.com
5 ساعة
عملات الميم تعقّد تتبع أثر اختراق منصة «باينانس»
أوضح توم روبنسون، المؤسس المشارك والرئيس العلمي لشركة Elliptic، في 9 نوفمبر أن القائمين على غسل الأموال في كوريا الشمالية استخدموا عملات الميم والرموز الغامضة على شبكات Tron وSolana وNear. وشملت شبكتا Tron وNear عملات تم إنشاؤها حديثًا؛ بينما اعتمدت شبكة Solana على أصول موجودة بالفعل.
كتب روبنسون:
"يعتبر معظم الناس العملات الرقمية الميمية مجرد عملات مزحة ترتفع أسعارها وتنخفض بناءً على الضجة الإعلامية. لكن مغسلو الأموال في كوريا الشمالية وجدوا لها استخدامًا مختلفًا، حيث قاموا بإنشاء عملات رقمية لا يرغب أحد في شرائها واستخدموها لإخفاء حركة الأموال المسروقة."
كن على علم بتحركات عملاتك
تنبيهات، أسعار مباشرة، وأخبار السوق — في تطبيق واحد
وجه كاميرا الهاتف للتثبيت
4.8 من 40K تقييمًا على App Store وGoogle Play
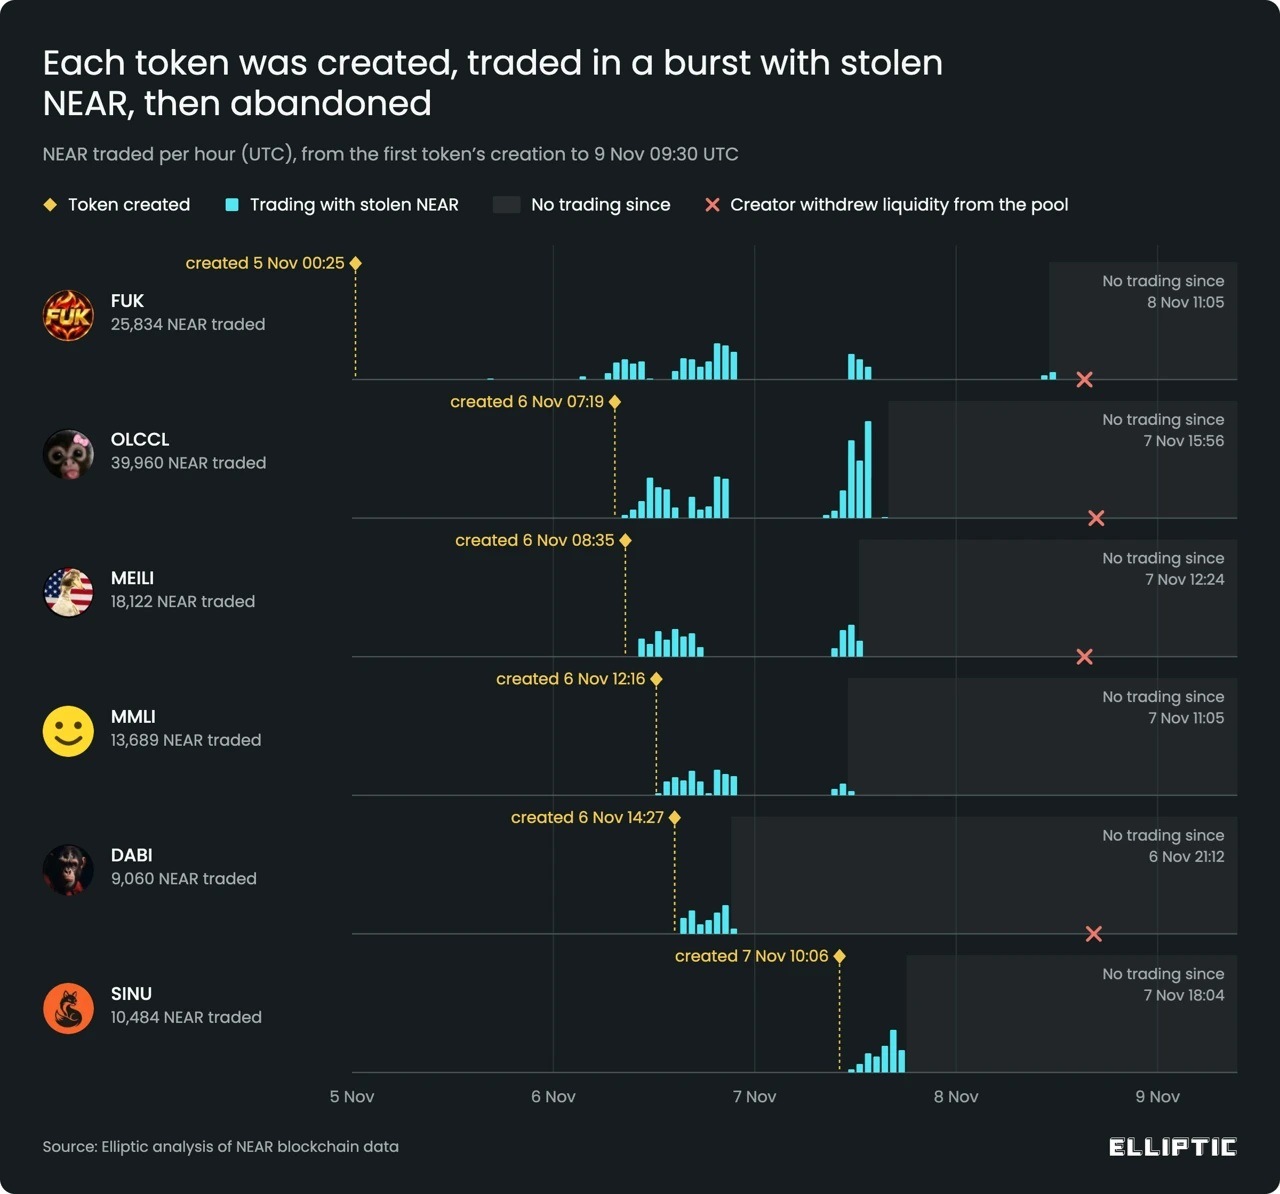
على منصة «نير»، اشترت إحدى المجموعات العملات الجديدة باستخدام عملات مشفرة مسروقة عبر مجمعات سيولة الرموز. وقامت محافظ أخرى بالبيع في نفس المجمعات وحصلت على عائدات متقاربة تقريبًا، مع الفصل بين عناوين الإرسال والاستلام.
تعاملت ستة توكنات تم إنشاؤها بين 5 و7 نوفمبر مع حوالي 117,000 NEAR (430,000 دولار)، دون أي تداول خارجي تقريبًا. كلفت كل عملية إطلاق حوالي 90 دولارًا. تلقى خمسة من المبدعين تمويلًا من مبيعات توكنات سابقة قبل وقت قصير من إطلاق البدائل.
سبقت موجات التداول فترة من الركود؛ وتشير العلامات الحمراء إلى عمليات السحب من أربعة مجمعات في 8 نوفمبر. المصدر: Elliptic.
نسب مكتب التحقيقات الفيدرالي (FBI) في 31 أكتوبر عملية السرقة التي تعرضت لها منصة Binance الشهر الماضي إلى كوريا الشمالية، محددًا أن العملية نفذتها «Tradertraitor»، وهي مجموعة كورية شمالية ترعاها الدولة وتستهدف شركات العملات المشفرة.
ومع ذلك، نفت كوريا الشمالية مسؤوليتها عن الاختراق في 3 نوفمبر. ووصفت كيم يو-جونغ، شقيقة الزعيم الكوري الشمالي كيم جونغ أون، اتهامات مكتب التحقيقات الفيدرالي بأنها «استفزاز سياسي خطير» يهدف إلى الإضرار بسمعة البلاد.
سرقة «بينانس» أشعلت سباقًا ضد تجميد الأموال
ووجدت شركة «تشيناليزيس» (Chainalysis) أن الأصول المسروقة من هجوم «بينانس» الذي وقع في 29 أكتوبر اختلطت مع عائدات سرقة بيتجيت (Bitget) التي وقعت في سبتمبر. واستندت الشركة إلى هذا التداخل في نسب سرقة «بينانس» إلى مجموعة «ترايدرتريتور». واستند تقييمها إلى نشاط سلسلة الكتل الذي لوحظ في الساعات التي أعقبت الهجوم.
حاول المهاجم التهرب من إجراءات التجميد من خلال عمليات تحويل سريعة للعملات المستقرة، حيث استبدل أموالاً بقيمة 325 مليون دولار بحوالي 285 مليون دولار من الإيثر خلال ما يقرب من 20 دقيقة. تفتقر عملة الإيثر إلى آليات التجميد التي يتحكم فيها المُصدر، والمتوفرة في تلك العملات المستقرة.
أشارت شركة Elliptic إلى وجود توكن Tron عديم القيمة تم إنشاؤه حصريًّا لغرض غسل الأموال في 2 نوفمبر، كما تم تحويل عملة سولانا المسروقة عبر توكنات ذات تداول ضعيف في اليوم التالي. وكانت Elliptic قد تتبعت سابقًا ما لا يقل عن 24 مليون دولار من خلال مخطط مشابه عقب عملية السرقة التي تعرضت لها منصة Bybit في عام 2025.
وفي معرض شرحه للنهج متعدد الطبقات، صرح روبنسون قائلاً:
"نادرًا ما يعتمد القائمون على غسل الأموال في كوريا الشمالية على تقنية واحدة. بل يجمعون بين العديد من التقنيات الرخيصة، كل منها تضيف القليل من التأخير. وتعد الرموز المميزة المصنوعة محليًا مجرد طبقة إضافية."
آلاف المحافظ تؤدي إلى البيتكوين
بحلول 2 نوفمبر، كانت الأصول المسروقة قد مرت عبر ما يقرب من 12,000 محفظة عبر 11 سلسلة بلوكشين. وأشار التوقيت الثابت والمحاولات المتكررة العشوائية للعمليات الفاشلة دون تعديل إلى وجود أتمتة تقليدية. ولم تجد Elliptic أي دليل على وجود قرارات موجهة بواسطة الذكاء الاصطناعي.
أظهر تحديث بتاريخ 7 نوفمبر وجود أكثر من 20,000 محفظة، و16 سلسلة بلوكشين، وما لا يقل عن 65,000 معاملة. تتبعت Elliptic عمليات تحويل إلى ما يقارب 2,300 بيتكوين، بقيمة 175 مليون دولار في ذلك الوقت، من أصول تشمل سولانا وXRP وترون.
وبلغت العائدات المحولة حوالي 3,000 بيتكوين، بقيمة 225 مليون دولار بحلول 9 نوفمبر. كما تتبعت Elliptic ما يقارب 7,000 إيثر (بقيمة حوالي 15 مليون دولار) إلى Tornado Cash، وهو خلطّاء يسمح بسحب الودائع المجمعة إلى عناوين مختلفة. وقدّرت الشركة أنه من المرجح ألا يكون قد تم صرف سوى مبلغ ضئيل.
فيما يتعلق بالتعرض عبر مجمعات التداول، حذّر كبير العلماء في Elliptic قائلاً:
"لا ينبغي اعتبار المحفظة التي تلقت أموالها من مجمع سيولة محفظة نظيفة بشكل افتراضي، حيث قد تكون على بعد مبادلتين فقط من الأموال المسروقة."

 news.bitcoin.com