اختراق محفظة «كيبلر» يسبب تحويلات بـ6 ملايين دولار عبر «كوزموس»
news.bitcoin.com
08 نوفمبر 2026 15:42, UTC
ثغرة Web3Auth تعرض حسابات تسجيل الدخول عبر الشبكات الاجتماعية في Keplr للخطر
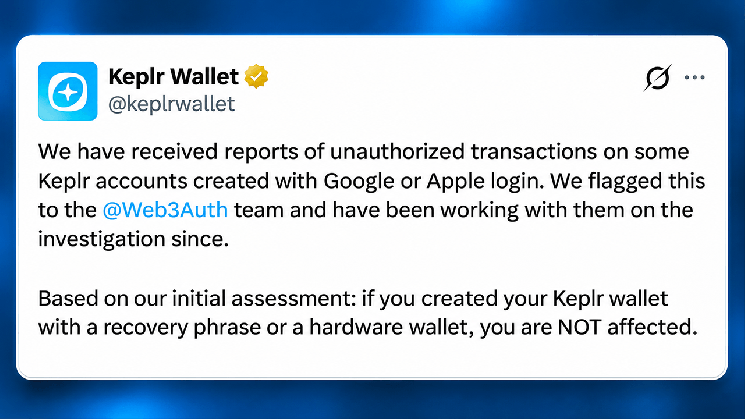
بدأت المشكلة يوم الجمعة 6 نوفمبر، عندما كشفت Web3Auth عن مشكلة أمنية تؤثر على البنية التحتية التي تستخدمها خدمات الجهات الخارجية. وبحلول صباح يوم السبت، أبلغت Keplr عن معاملات غير مصرح بها تتعلق بحسابات تم إنشاؤها من خلال مصادقة Google وApple، مما دفع مزود المحفظة إلى تعطيل طريقتي تسجيل الدخول.
أوضح جوش لي، المؤسس المشارك لشركة Chainapsis، الشركة التي تقف وراء Keplr، لاحقًا أن الثغرة الأمنية نشأت في Web3Auth وليس في برنامج Keplr نفسه. أشارت التقديرات الأولية إلى أن حوالي 20% من حسابات تسجيل الدخول عبر الشبكات الاجتماعية قد تأثرت، على الرغم من أنه لم يتم استغلال سوى جزء ضئيل منها وفقًا للتقارير.
هذا التمييز مهم لأن ميزة تسجيل الدخول عبر الشبكات الاجتماعية في Keplr تعتمد على بنية تحتية أساسية تابعة لجهات خارجية بدلاً من عبارات الاسترداد التقليدية التي يتحكم فيها المستخدم. هذه السهولة تبسط عملية الانضمام إلى عالم العملات المشفرة، لكنها تخلق تبعيات غير موجودة في ترتيبات المحافظ المادية التقليدية وعبارات البذرة.
كن على علم بتحركات عملاتك
تنبيهات، أسعار مباشرة، وأخبار السوق — في تطبيق واحد
وجه كاميرا الهاتف للتثبيت
4.8 من 40K تقييمًا على App Store وGoogle Play
قامت شركة تحليلات البلوكشين Bitquery بفحص المعاملات التي تمت في الفترة من 6 إلى 7 نوفمبر، حيث حددت نشاطًا واسع النطاق لاستنزاف المحافظ عبر شبكات Cosmos Hub وOsmosis وCelestia وAkash وNoble وDydx وBabylon وInjective.
وقدرت التحقيقات التي أجرتها الشركة أن عناوين المستلمين تلقت أصولًا تبلغ قيمتها 6.01 مليون دولار على الأقل، استنادًا إلى التقييمات المسجلة في 7 نوفمبر. وشكلت Cosmos Hub حوالي 3.50 مليون دولار، تليها Osmosis بقيمة 1.04 مليون دولار، ثم Injective بقيمة 615,000 دولار.
لماذا يعتبر تقدير سرقة Keplr البالغ 6 ملايين دولار معقدًا
أظهر تحليل Bitquery وجود ما يقارب 44,700 مفتاح خاص مختلف متورط في هذه الأنشطة، حيث شهدت 86% من المحافظ المتضررة على سبع شبكات مرتبطة عمليات تحويل بعد التحذير الأولي من Keplr. وبلغ متوسط خسائر المحافظ 1.34 دولارًا فقط، على الرغم من أن أكبر تحويل فردي اقترب من 325,000 دولار.
كما وثق المحققون نقل ما يقارب 1.96 مليون ATOM مودعة في نظام الستيكينغ دون فترة الفك المعتادة البالغة 21 يومًا. استخدمت المعاملات آليات الستيكينغ السائلة، حيث حوّلت المراكز إلى توكنات أسهم قابلة للتحويل مع إعادة توجيه ما يقارب 251,000 دولار من مكافآت الستيكينغ.
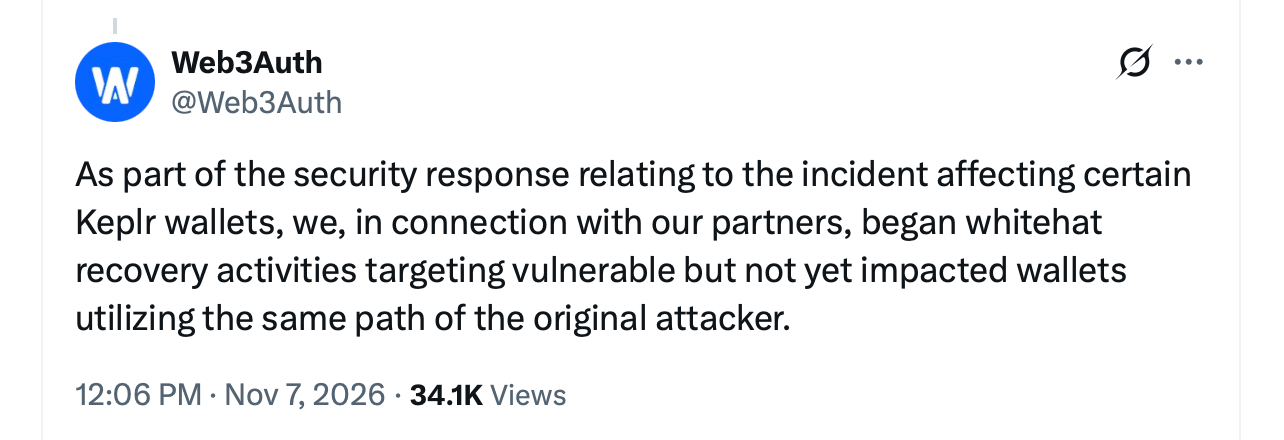
إلا أن الكشف عن معلومات لاحقة أدى إلى تعقيد مهم. فقد أكدت كل من Keplr وWeb3Auth أن عمليات الاسترداد التي قام بها الهاكرون الأخلاقيون كانت تستخدم مسار الوصول المكشوف لنقل الأصول المعرضة للخطر إلى حراسة وقائية.
يوم الأحد، 8 نوفمبر، حددت Keplr عناوين استرداد تتداخل مع العديد من محافظ الجامعين التي فحصتها Bitquery. وبالتالي، فإن مبلغ 6.01 مليون دولار يمثل التحويلات التي تمت ملاحظتها، وليس حسابًا مؤكدًا للسرقة التي لا يمكن استردادها.
شبكة البلوكشين
عنوان الاسترداد الذي تم التحقق منه
Cosmos Hub
cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu
Osmosis
osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw
سيليستيا
celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53
أكاش
akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx
نوبل
noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj
إنجكتيفي
inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g
dYdX
dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt
بابلون
bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239
Axelar
axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a
ساغا
saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6
Agoric
agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72
EVM
0x413e4F4De7E5FF010913488F781E679e76f706dA
المصدر: Keplr و Web3Auth، 8 نوفمبر 2026. تم تحديد العناوين على أنها مرتبطة بعمليات استرداد مصرح بها وليس باستغلال ضار.
Keplr وWeb3Auth تبدآن جهود الاسترداد
تؤكد Web3Auth أن الأموال التي تم تحويلها من خلال عملياتها الوقائية لا تزال آمنة. من ناحية أخرى، حذرت Keplr من أن بعض المستخدمين المتضررين قد يواجهون أرصدة فارغة بشكل غير متوقع لأن أصولهم قد تم نقلها لحفظها في مكان آمن.
لم تكشف الشركتان عن السبب التقني الدقيق للثغرة الأمنية، ولم تحددا رقمًا نهائيًا للخسائر، ولم تعلنا عن جدول شامل للتعويضات.
يجب على المستخدمين الذين أنشأوا حسابات عبر شركات التكنولوجيا العالمية مثل Google أو Apple تجنب إيداع أصول إضافية، وتحويل الأصول السائلة المتبقية إلى محافظ آمنة حديثًا، وتجاهل عروض الاسترداد غير المرغوب فيها. قد تتطلب الأصول المودعة في البستينغ معالجة إضافية.
في الوقت الحالي، يكشف هذا الحادث عن تناقض مزعج في تصميم محافظ العملات المشفرة. فإن تبسيط إدارة المفاتيح الخاصة يمكن أن يجعل تطبيقات البلوكشين أكثر سهولة في الاستخدام، لكن الاستعانة بمصادر خارجية في عملية المصادقة يخلق نقطة فشل محتملة أخرى. وإلى أن يتم التوفيق بين عمليات التحويل الوقائية وعمليات السحب الخبيثة، تظل أحدث أزمة أمنية في القطاع، والتي تقدر خسائرها بملايين الدولارات، لغزاً محاسبياً بقدر ما هي حالة طوارئ تقنية.

 news.bitcoin.com