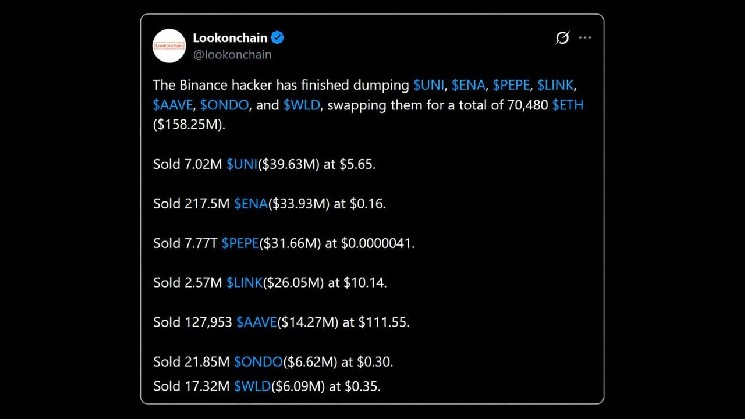
كان المنطق بسيطًا، أي أنه نظرًا لأن Tether وCircle قد جمدتا بالفعل أرصدة كبيرة من العملات المستقرة، كان المخترق على استعداد لدفع علاوة من أجل سحب أمواله في الوقت المناسب.
وقالت TRM Labs إن المهاجم باع أيضًا حوالي 325 مليون $USDT إلى صانعي السوق مقابل ما يقارب 122,300 $ETH بخصم يزيد عن 10%.
لماذا قد تحتاج «باينانس» إلى إعادة الشراء
تترك موجة البيع هذه فجوة في سجلات Binance، نظرًا لأن مراكز $ENA وUNI وPEPE وAAVE المسروقة تمثل ما بين 7% و15% من حيازات Binance المعلنة لكل توكن، لأن المحفظة التي تم استنزافها كانت مدرجة في إثبات احتياطياتها. وقد جادل أحد المتداولين بأن «بينانس» تعاني في الأساس من مركز بيع صافي يبلغ حوالي 40 مليون دولار في عملة $PEPE، وستضطر إلى إعادة شرائها.
تعهدت «بينانس» بتغطية جميع الخسائر من صندوق حماية المستخدمين وأموال الشركة. ويستبق بعض المعلقين في السوق هذا العرض، حيث فتحت محفظة تم إنشاؤها حديثًا صفقة شراء بثلاثة أضعاف على 22.78 مليون $ENA بقيمة 4.09 مليون دولار على منصة «هايبرليكويد» (Hyperliquid) مباشرة بعد انتهاء موجة بيع $ENA.
«Binance» تؤكد عدم تسرب أي مفاتيح
كيف تمكن المهاجم من الدخول هو أمر موضع نزاع الآن. قالت Binance إن تحقيقاتها الأولية تشير إلى أن الحادث قد يتضمن اختراق جهاز كمبيوتر محمول لمهندس DevOps، مما سمح للمهاجم بالوصول إلى حاوية الخدمة وإجراء عمليات سحب غير مصرح بها. ثم أوضحت الشركة:
"لم نعثر على أي دليل على تسرب أي مفتاح خاص لمحفظة."
قرأ العديد من الباحثين التعليقات بشكل مختلف، حيث قال البعض إن الحادث تصاعد من استغلال تفويض EIP-7702 إلى اختراق محتمل لمفتاح التوقيع Binance 16. EIP-7702 هي ميزة في إيثريوم تسمح لمحفظة عادية بتشغيل كود العقد الذكي مؤقتًا.
اكتشفت شركة الأمن Blockaid أن المهاجم أرسل 50 تفويضًا في معاملة واحدة لتخمين الرقم العشوائي (nonce) الحالي للمحفظة الساخنة، وهو عداد يرتب معاملاتها، ولم يتطابق سوى رقم واحد فقط.
أقوى حجة للمشككين هي أن السرقة لم تقتصر على إيثريوم. وفي هذا الصدد، ذكرت TRM أن محافظًا على تسع سلاسل أخرى أرسلت أموالًا عبر تحويلات موقعة عادية، وقيّمت أن المهاجم كان من المحتمل أن يجعل نظام توقيع المحفظة الساخنة لـ Binance «يوقع المعاملات التي يختارها».
أشار أحد التقديرات إلى أن التدفقات الخارجة بلغت 1.449 مليار دولار من البيتكوين و628 مليون دولار من ترون، حيث لا يوجد EIP-7702.
إساءة استخدام، وليس سرقة؟
يمكن للمهاجم الموجود داخل خدمة يمكنها طلب التوقيعات استخدام المفاتيح دون الحاجة إلى استخراجها مطلقًا. لاحظ الباحث في Onchain 0xQuit أن المهاجم استخدم وسيطًا، وهو ما كان سيكون غير ضروري في حالة الوصول المباشر إلى المفاتيح، مضيفًا:
يبدو من المرجح أنهم [the attacker] لم تكن لديهم المفاتيح الخاصة.
قامت Bitcoin.com News بتفصيل ما تم تأكيده حتى الآن بشأن الاختراق.
على أي حال، امتدت تداعيات الحادث إلى مجال التمويل اللامركزي (DeFi)، حيث اقترض المهاجم حوالي 19,760 $ETH من منصة Aave مقابل 60 مليون $USDT، وقامت Aave بتجميد أسواق الإصدار V3 الخاصة بها على شبكة إيثريوم. ونتيجة لذلك، انخفض سعر الإيثر بنسبة 5.2% إلى 2,190 دولارًا في وقت مبكر من يوم 30 أكتوبر.

 news.bitcoin.com