"قام أحد المتسللين بسحب 9,408 $SOL من 49 ضحية في إحدى محافظ الاستنزاف الخاصة به [wallets]، وقد يكون الرقم النهائي أعلى من ذلك بكثير."
حدد حساب المراقبة أكبر عملية سحب فردية بمبلغ 1,636 $SOL، بقيمة تقارب 166,000 دولار. أشارت التقارير الأولية إلى أن المهاجم استهدف بشكل أساسي رصيد $SOL تاركًا بعض أرصدة العملة المستقرة USDC دون مساس.
تؤكد Bloom وجود تسعة ضحايا وتستبعد سرقة المفتاح الخاص
أشارت التقارير الأولية إلى وجود 49 ضحية منفصلة. لكن التحقيق اللاحق الذي أجرته Bloom قلص هذا الرقم إلى تسعة مستخدمين يتحكمون في 49 عنوان محفظة متأثرة. حددت الشركة ثغرة أمنية معقدة تتعلق بتنفيذ التعليمات البرمجية عن بُعد (RCE) تتضمن وحدة برمجية تابعة لجهة خارجية كنقطة دخول للهجوم.
صرحت Bloom على X:
"لم تتعرض أي مفاتيح خاصة للاختراق، والمحافظ غير المتأثرة آمنة، وستقوم Bloom بتعويض جميع المستخدمين المتضررين تعويضًا كاملاً."
هذا التمييز مهم لأن استغلال ثغرة RCE قد يتيح للمهاجم التلاعب ببيئة برمجية مخترقة دون استخراج المفاتيح الخاصة للمستخدمين بشكل مباشر. ومع ذلك، لم تكشف Bloom علنًا عن الآلية الدقيقة المستخدمة لتفويض التحويلات غير المصرح بها.
قامت الشركة بتعطيل الخدمات مؤقتًا كإجراء احترازي ووجهت العملاء المتضررين إلى قنوات الدعم الخاصة بها.
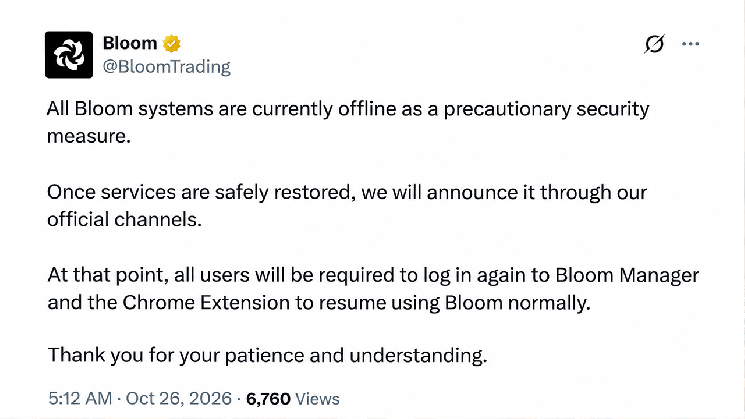
"جميع أنظمة بلوم غير متصلة بالإنترنت حاليًا كإجراء أمني احترازي. وبمجرد استعادة الخدمات بأمان، سنعلن عن ذلك عبر قنواتنا الرسمية. عندئذٍ، سيُطلب من جميع المستخدمين تسجيل الدخول مرة أخرى إلى بلوم مانجر وملحق كروم لاستئناف استخدام بلوم بشكل طبيعي. شكرًا لكم على صبركم وتفهمكم"، حسبما جاء في حساب الفريق على X.
«بلوم» تتعهد بتعويض العملاء بنسبة 100% مع استمرار التحقيق
بدلاً من ترك العملاء يتحملون الخسارة، تعهدت Bloom بتحمل التكلفة بالكامل. صرحت الشركة:
"ستقوم Bloom بتعويض 100% من الأموال المسروقة مباشرةً إلى المحافظ الآمنة التي يحددها المستخدمون المتضررون."
وأصرت Bloom على أنها تعمل أيضًا على تتبع العملة المشفرة المسروقة، وتستكشف خيارات التجميد والاسترداد، وتحاول تحديد هوية المهاجم. وأكد بيانها أن الفريق يعمل على تطوير البرمجيات منذ عام 2018 وينشط في أسواق العملات المشفرة منذ عام 2021. وقد نُصح العملاء المتضررون بتحويل الأصول المتبقية إلى محافظ تم إنشاؤها حديثًا.
لم تحدد «بلوم» علنًا موعدًا نهائيًا للتعويض أو تعلن عن موعد استئناف العمليات العادية. تأتي هذه الأخبار في ظل تزايد حالات الأخطاء النظامية وانتهاكات البيانات وعمليات الاختراق في قطاع العملات المشفرة، حيث يوجه الكثيرون أصابع الاتهام إلى المساعدة التي يقدمها الذكاء الاصطناعي (AI).
ويثير هذا الاختراق بالذات تساؤلاً تقنياً مقلقاً حول روبوتات التداول التي تدير محافظ العملاء. فإذا كانت المفاتيح الخاصة لا تزال آمنة، فكيف بالضبط تمكنت برامج طرف ثالث مخترقة من الحصول على الصلاحية لتحويل ما يقارب مليون دولار؟

 news.bitcoin.com