خلل في PHP يُظهر أن «كارثة الثغرات» الناجمة عن الذكاء الاصطناعي تسير وفق الجدول: الرئيس التنفيذي لـ Immunefi
cointelegraph.com.ar
26 أكتوبر 2026 11:48, UTC
لا يزال مستخدمو الإنترنت عرضة لعمليات استغلال إلكترونية ناجمة عن ثغرة PHP، ولا سيما عبر المواقع الأصغر التي قد تستغرق أسابيع لاعتماد الترقية التي أُطلقت يوم الأربعاء الماضي، وفقًا لميتشيل أمادور، الرئيس التنفيذي لمنصة مكافآت اكتشاف الثغرات Immunefi.
قال أمادور لـCointelegraph إن «هذه هي كارثة الثغرات» التي تسير وفق الجدول، إذ أصبح العثور على الثغرات رخيصًا، بينما لا يزال إصلاحها مكلفًا.
قال أمادور: «خلال الأسابيع القليلة المقبلة، تعامل مع أي موقع تسجّل الدخول إليه كما لو أنه قد يكون مخترقًا بالفعل»، محذرًا المستخدمين من إعادة استخدام كلمات المرور، ومن ضرورة توخي الحذر عند ربط محافظ عملاتهم المشفرة بالمواقع الإلكترونية. كما حثّ المستخدمين على إلغاء الموافقات غير المعروفة للرموز.
كن على علم بتحركات عملاتك
تنبيهات، أسعار مباشرة، وأخبار السوق — في تطبيق واحد
وجه كاميرا الهاتف للتثبيت
4.8 من 40K تقييمًا على App Store وGoogle Play
تأتي هذه التصريحات بعد نحو أسبوع من إقرار مؤسسة PHP بأنها أخّرت إصلاح خلل أمني خطير رُصد للمرة الأولى في عام 2024، بسبب نقص الموارد. وأصدر مطورو PHP تصحيحات طارئة لثغرتين خطيرتين في اليوم نفسه، لكن المواقع لا تزال بحاجة إلى إجراء الترقية بشكل مستقل.
في مقابلة نشرتها Cointelegraph في يونيو، حذّر أمادور من أن انتشار نماذج الذكاء الاصطناعي المتقدمة غيّر ساحة الأمن السيبراني لمصلحة المهاجمين، متسببًا في «كارثة ثغرات» أدت إلى عودة عمليات الاختراق في مجال التمويل اللامركزي (DeFi).
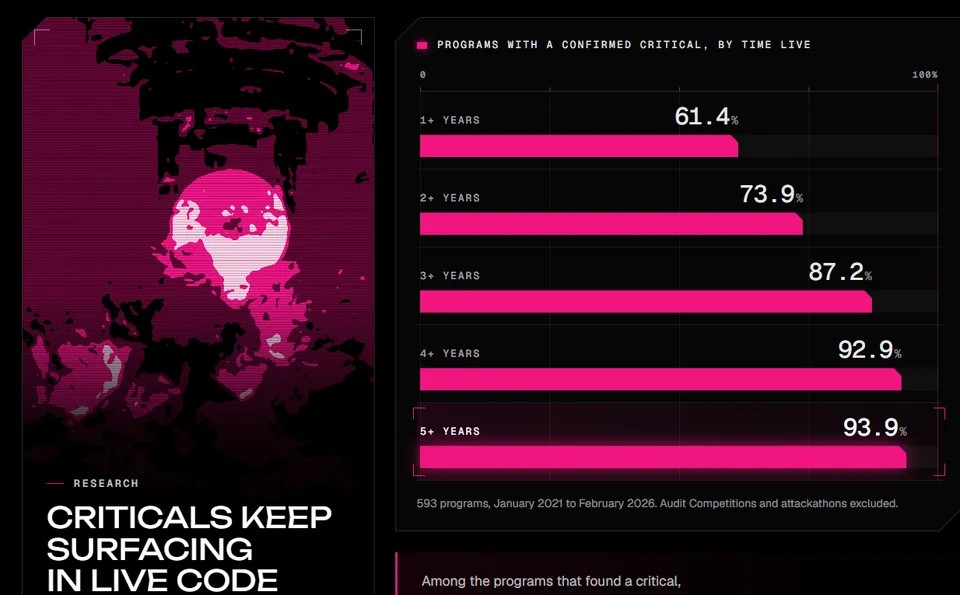
نسبة البرامج التي تحتوي على ثغرة أمنية خطيرة مؤكدة بحسب مدة تشغيلها. المصدر: Immunefi
تُعد Immunefi أكبر منصة في العالم لمكافآت اكتشاف الثغرات، وقد دفعت حتى الآن 140 مليون دولار كمكافآت عبر 650 بروتوكولًا، وفقًا لـ صفحتها الرئيسية.
ذات صلة: Cysic تعرض مكافأة بنسبة 10%، وقرصان يضخ الغنائم في Tornado Cash
ثغرة في PHP تستقطب ملايين محاولات الاستغلال خلال ساعات
وفقًا للرئيس التنفيذي لشركة Cloudflare، ماثيو برنس، شهدت الشبكة ملايين محاولات الاستغلال خلال 24 ساعة بعد الكشف علنًا عن ثغرات PHP، وآلاف المحاولات حتى قبل الكشف عنها، حسبما كتب في منشورعلى X يوم الخميس.
يمرّر نحو موقع واحد من كل خمسة مواقع حول العالم حركة المرور عبر Cloudflare، وفقًا لشركة البنية التحتية للإنترنت، التي تساعد المواقع على التحميل بسرعة أكبر وحماية المستخدمين من التهديدات السيبرانية.
تُقدّر خدمة الأبحاث W3Techsأن PHP تشغّل نحو 69% من المواقع الإلكترونية التي تستخدم لغة برمجة معروفة من جانب الخادم. وقد تسمح الثغرات للمهاجمين بنشر برمجيات خبيثة أو حقن نصوص برمجية ضارة في مواقع إلكترونية حول العالم.
حذّر قسم الأمن السيبراني التابع لمكتب التحقيقات الفيدرالي أيضًا من أن الثغرات قد تتيح للجهات الخبيثة «تنفيذ تعليمات برمجية عن بُعد في نواة PHP، ما قد يؤدي إلى اختراق البيانات والشبكات الحساسة»، وفقًا لـ منشورعلى X يوم الأربعاء.
المجلة: كيف تحولت رسالة «رقم خاطئ» إلى عملية احتيال بالعملات المشفرة بقيمة 3.4 مليون دولار

 cointelegraph.com.ar