
 news.bitcoin.com
مفاتيح واجهة برمجة التطبيقات (API) المخترقة حولت الرسائل الإلكترونية الرسمية إلى طُعم للتصيد الاحتيالي
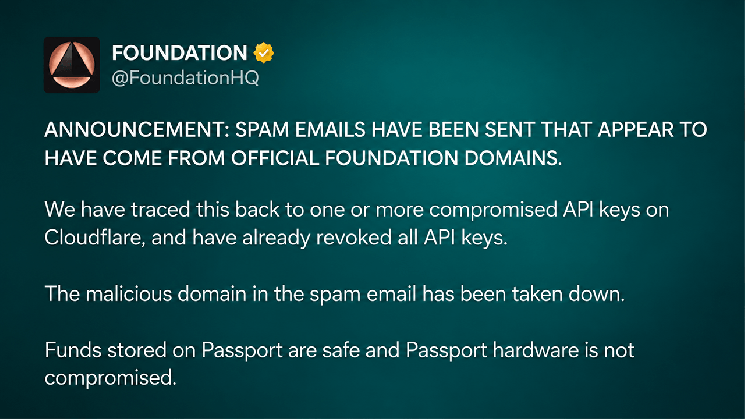
كشفت شركة Foundation، المصنعة لمحافظ الأجهزة ومقرها بوسطن، عن الحادث في وقت متأخر من يوم 25 أكتوبر، موضحةً أن مفاتيح واجهة برمجة التطبيقات (API) الخاصة بـ Cloudflare التي تعرضت للاختراق سمحت للمهاجمين بإرسال رسائل تبدو وكأنها صادرة من نطاقاتها الرسمية.
حذرت رسائل البريد الإلكتروني مالكي Passport من عملية سحب عاجلة للمنتج، مدعية أن مكونات الشاشة المخترقة عرّضت عملات البيتكوين الخاصة بهم للسرقة. تم توجيه المستلمين إلى موقع ويب مزيف يشبه تطبيق Envoy المرافق لشركة Foundation، حيث حاول المهاجمون الحصول على عبارات الاسترداد أو إقناع الضحايا بتحويل الأموال.
وجاء في الإعلان الأولي للشركة: «الأموال المخزنة على Passport آمنة، وأجهزة Passport لم تتعرض للاختراق». وقامت شركة Foundation بإلغاء مفاتيح واجهة برمجة تطبيقات Cloudflare الخاصة بها، وتعطيل النطاق الخبيث، وحظر أي رسائل بريد إلكتروني غير مصرح بها في المستقبل. وقال الرئيس التنفيذي زاك هربرت إن الشركة اتخذت الإجراءات اللازمة في غضون 10 دقائق من تلقي بلاغات المستخدمين.



