ثغرتان خطيرتان في PHP تواجهان عقبة غير متوقعة
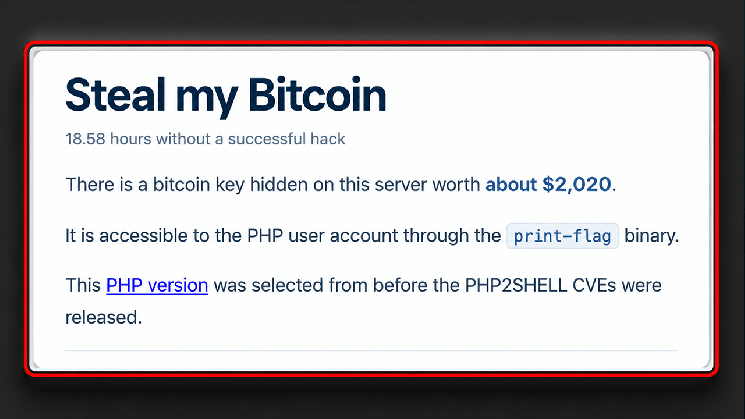
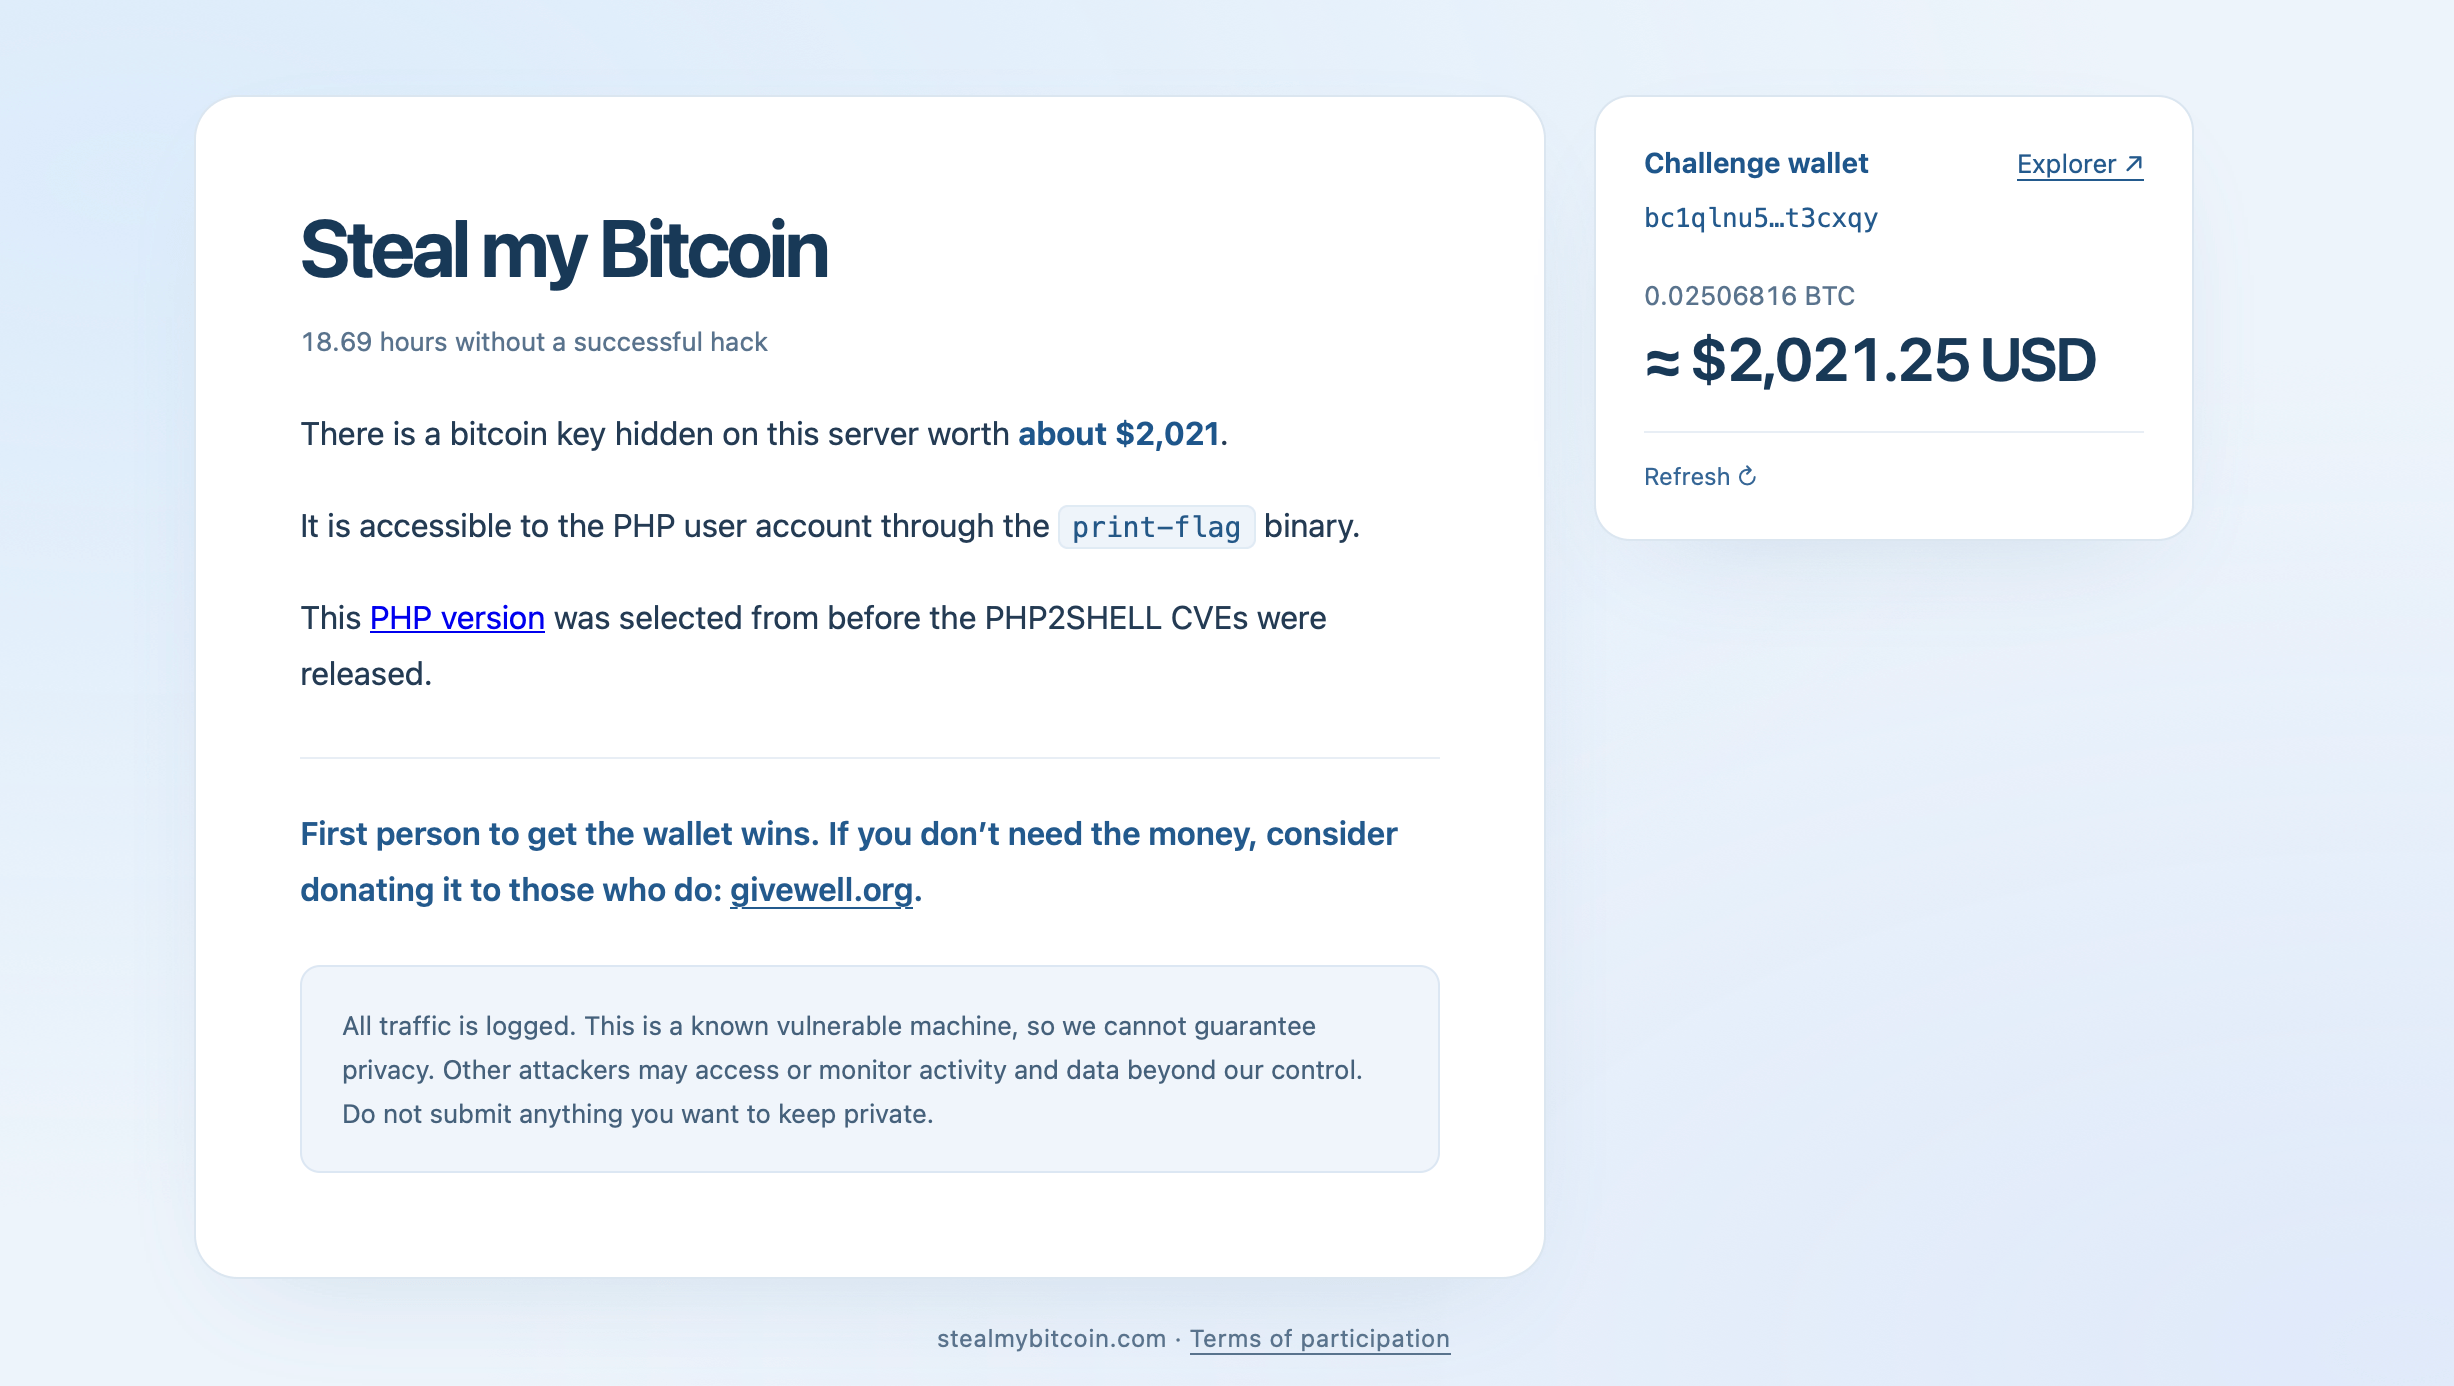
يُعلن التحدي عن استخدام PHP 8.4.26، وهو إصدار معرض لثغرتين أمنيتين خطيرتين يُطلق عليهما مجتمعتين اسم PHP2Shell. تحمل كل منهما درجة خطورة تبلغ 9.2، وقد صدرت تصحيحات طارئة في 21 أكتوبر.
تتضمن الثغرات، CVE-2026-109618 و CVE-2026-109619، أخطاء في إدارة الذاكرة قد تسمح بتنفيذ التعليمات البرمجية عن بُعد. في بعض التكوينات، يمكن للمهاجمين تنفيذ الأوامر دون مصادقة. لكن هنا تأخذ القصة منعطفًا غريبًا.
أحد الأفراد الذين فحصوا التحدي شكك علنًا في ما إذا كانت تهيئته تكشف فعليًّا عن سطح هجوم قابل للاستغلال. وقد حدد هذا الشخص استخدام nginx وPHP 8.4.26 من خلال رؤوس استجابات HTTP، وأكّد بشكل مستقل وجود بصمة PHP 8.2 أو أحدث، وقارن سلوك الخادم ببيئات الاختبار المحلية.
بعد التفكير مبدئيًا في احتمال استخدام nginx مقترنًا بـ PHP-FPM أو Apache، أشار التحليل إلى شيء غير متوقع: يبدو أن أقرب تطابق سلوكي هو قيام nginx بإعادة توجيه الطلبات إلى خادم الويب المدمج في PHP الذي يعمل عبر سطر الأوامر.
هل تُعد جائزة البيتكوين تحديًا مستحيلًا؟
أثار التحليل احتمالًا أكثر إثارة للجدل فيما يتعلق بنقطة الدخول إلى الموقع. فقد بدت استجاباته متسقة مع خادم PHP المدمج الذي يقدم ملف index.html ثابتًا بدلاً من تنفيذ البرنامج النصي index.php. وإذا كان هذا التفسير دقيقًا، فقد لا تكون الثغرات المعلن عنها قابلة للوصول من خلال سطح الهجوم المسموح به في التحدي.
وهذا من شأنه أن يغير طبيعة المسابقة بشكل جذري. فلن يكون القراصنة بالضرورة قد فشلوا في استغلال خطأين حرجين. بل قد يكونون يهاجمون بيئة لا تتحقق فيها الشروط المطلوبة أبدًا. وتساءل الشخص الذي أجرى الفحص عما إذا كان التحدي يجري بنية حسنة، لكنه أقر بأن النتائج قد تكون خاطئة ورحب بأي تصحيحات.
والأهم من ذلك، أن تحليل بصمات الاستجابة وحده لا يمكنه تحديد البنية الكاملة للخادم أو إثبات استحالة الاستغلال. ومع ذلك، تظل الفرضية غير مؤكدة. وفي الوقت نفسه، فإن الثغرات الأمنية الأساسية في PHP حقيقية، ولا يزال يتعين على المسؤولين الذين يستخدمون الإصدارات المتأثرة تثبيت تصحيحات لأنظمتهم.
في الوقت الحالي، يُقدم «Steal My Bitcoin» مشهدًا يثير الفضول بشكل متزايد: مكافأة بيتكوين مُعلن عنها علنًا، وحشد من المتسللين المحتملين، وشك متزايد في أن الخزنة الرقمية قد لا يكون لها باب يمكن الوصول إليه في المقام الأول.

 news.bitcoin.com