أربعة أحرف متطابقة تساعد في إخفاء الهجوم
أصبحت الحيلة خطيرة عندما حاول المستخدمون زيادة رسوم المعاملات من خلال ميزة «الاستبدال بالرسوم» (RBF). فبدلاً من زيادة الرسوم على دفعتهم الأصلية، كان من الممكن أن يوقع الضحايا عن غير قصد على المعاملة المستبدلة، مما يصرح بنقل عملات البيتكوين الخاصة بهم إلى المهاجم.
وذهب الخداع إلى أبعد من ذلك. فقد أنشأ المهاجمون عناوين استلام تتطابق الأحرف الأربعة الأخيرة فيها مع الوجهة المقصودة، مما يجعل المقارنة السريعة بين العناوين أقل احتمالاً للكشف عن التبديل. بل إن إحدى المعاملات الاحتيالية لم تتضمن أي رسوم، مما شجع الضحية على ما يبدو على إجراء تعديل الرسوم المطلوب بالضبط لإتمام عملية السرقة.
تلقى المطورون تقريرين خاصين. في 11 أكتوبر، أبلغ المستخدم dannydeezy عن استبدال معاملة، على الرغم من عدم فهم آلية زيادة الرسوم بشكل كامل. وفي 18 أكتوبر، أبلغ Raju-K12 عن خسارة أموال بعد الموافقة على زيادة الرسوم. وأثبت التقرير الثاني أن الهجوم لم يكن مجرد افتراض نظري.
Electrum 4.8.3 يمنع استبدال المعاملات
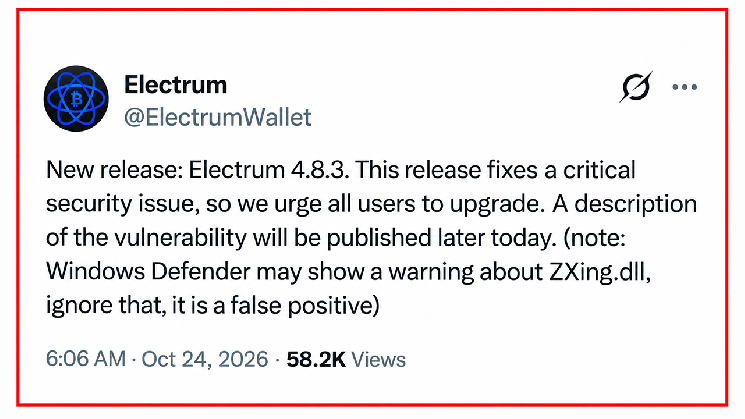
يتطلب التصحيح، الذي تم تقديمه من خلال الالتزام 90fe308، أن يقوم Electrum بالتحقق من التوقيعات الخاصة بالمعاملات غير المؤكدة التي تنفق عملات تابعة للمحفظة. يتم رفض المعاملات الاحتيالية ذات التوقيعات غير الصالحة قبل دخولها إلى السجل المحلي للمحفظة. يجب على المستخدمين الذين يستخدمون إصدارات أقدم من 4.8.3 تنزيل التحديث حصريًّا من electrum.org والتحقق من توقيعاته التشفيرية.
حتى يتم الترقية، يجب على المستخدمين فحص كل عنوان وجهة ومبلغ دفع بعناية قبل التوقيع، بما في ذلك أثناء تعديلات الرسوم. أما أولئك الذين يتصلون حصريًّا بخوادم Electrum الموثوقة والمستضافة ذاتيًّا، فهم غير معرضين لهذا الهجوم المحدد القائم على الخادم.
يكشف هذا الحادث عن تناقض غريب: فالمحفظة المصممة لحماية المفاتيح الخاصة يمكن التلاعب بها لطلب توقيع صحيح تمامًا لدفع لم يكن صاحبها ينوي إجراؤه أبدًا.

 news.bitcoin.com