news.bitcoin.com
اختراق بيانات عملاء Keystone يعرض المشترين لعمليات احتيال موجهة
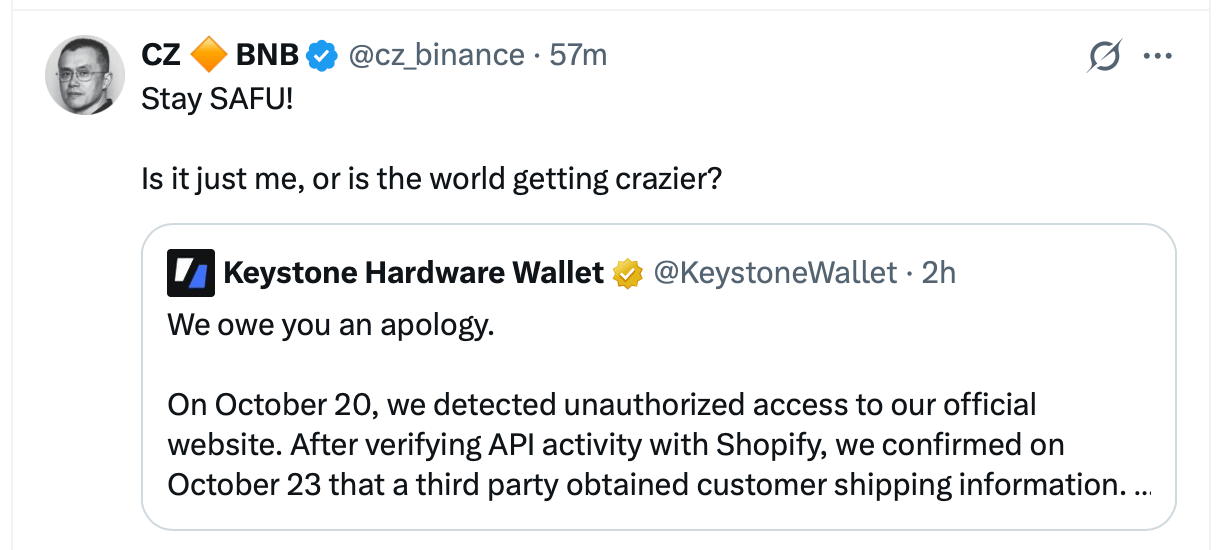
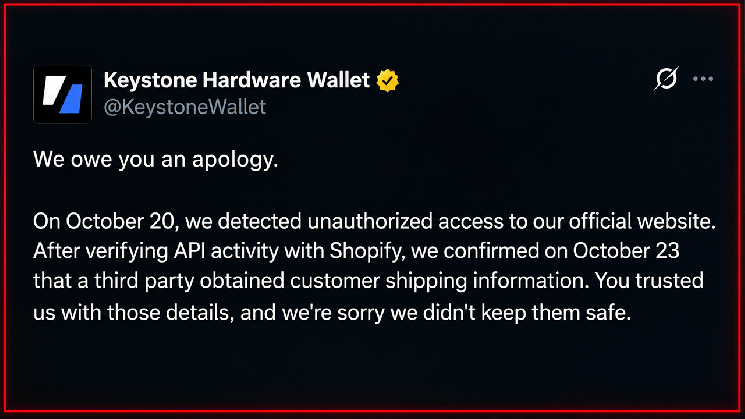
واجهت محفظة أجهزة مصممة لحفظ أسرار العملات المشفرة في وضع غير متصل بالإنترنت مشكلة أمنية في مكان مختلف تمامًا: متجرها الإلكتروني. يوم السبت، كشفت شركة Keystone في الساعة 1:59 مساءً بتوقيت شرق الولايات المتحدة أن جهة غير مصرح لها حصلت على معلومات الشحن الخاصة بالعملاء عبر موقعها الإلكتروني، مما قد يمنح المحتالين التفاصيل الشخصية اللازمة لانتحال صفة الشركة.
تصر Keystone على أن عبارات الاسترداد والمفاتيح الخاصة ومعلومات الدفع لم تتعرض للاختراق، لكن الحادث يثير تساؤلاً مقلقاً حول مدى الحماية التي توفرها المحفظة غير المتصلة بالإنترنت عندما يتم الكشف عن هوية مالكها وعنوانه.
Keystone تؤكد حدوث وصول غير مصرح به
كشفت Keystone على منصة X أنها رصدت وصولًا مشبوهًا في 20 أكتوبر، وقامت بعد ذلك بفحص نشاط واجهة برمجة التطبيقات (API) مع Shopify، مزود خدمات التجارة الإلكترونية الخاص بها. وبحلول 23 أكتوبر، أكدت الشركة أن طرفًا ثالثًا غير مصرح له حصل على أسماء العملاء ومعلومات الاتصال وعناوين الشحن وتفاصيل الشراء.