تحذيرات Ledger المبكرة من عمليات زرع برمجية كانت تستحق تحركًا أكبر، بحسب كاربلس
cointelegraph.com.ar
16 أكتوبر 2026 11:16, UTC
تلقت شركة Ledger الفرنسية المصنعة لمحافظ الأجهزة تقارير متعددة عن عمليات زرع خبيثة في الأجهزة قبل أشهر من أحدث أزمة أمنية تواجهها، وفقًا لمارك كاربلس، الرئيس التنفيذي السابق لمنصة تداول بيتكوين Mt. Gox المنهارة.
قال كاربلس لـCointelegraph إنه كان على علم بشخصين على الأقل تواصلا مع Ledger بشأن أجهزة تم التلاعب بها يعود تاريخها إلى ديسمبر 2025. وقال كاربلس إنه لم يصادف أي تحذير علني أصدرته Ledger ردًا على ذلك.
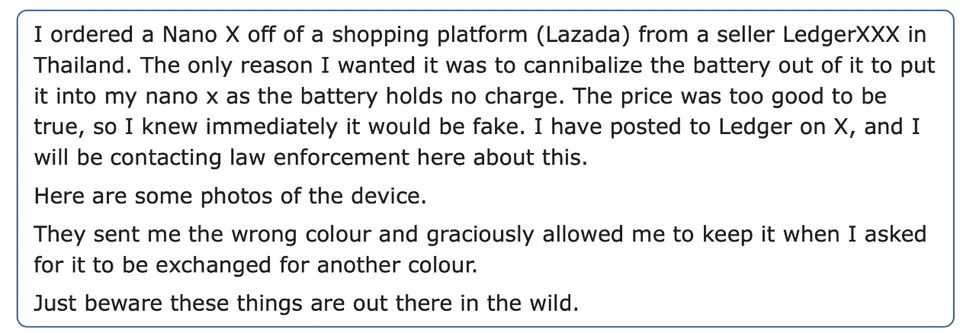
قال الباحث الأمني جو غراند لـCointelegraph إنه نبّه Ledger في 4 مارس 2026 إلى عملية زرع خبيثة في جهاز Nano X اشتراه عبر منصة Lazada Thailand للتجارة الإلكترونية في أغسطس 2025.
كن على علم بتحركات عملاتك
تنبيهات، أسعار مباشرة، وأخبار السوق — في تطبيق واحد
وجه كاميرا الهاتف للتثبيت
4.8 من 40K تقييمًا على App Store وGoogle Play
قال غراند إن Ledger أقرت بنتائجه وقالت إنها تحقق داخليًا، لكنه انتقد الشركة لعدم تحذير العملاء استباقيًا من التهديد.
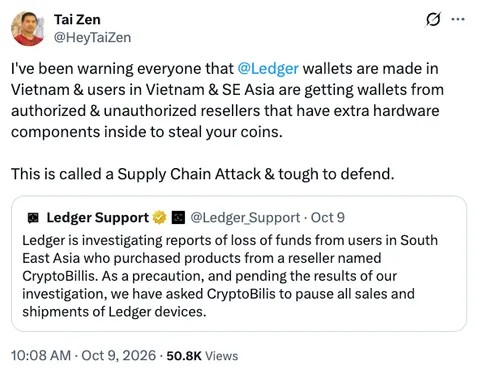
وفقًا لمارك كاربيليس، تواصل مُثقِّف العملات المشفرة الفيتنامي تاي زين مع Ledger في ديسمبر 2025 بشأن الاشتباه في وجود زرعة في محفظة أجهزة. المصدر: تاي زين
ظهرت أزمة Ledger الأمنية المستمرة إلى العلن في 9 أكتوبر، عندما أُبلغ عن خسائر في العملات المشفرة مرتبطة بمحافظ بيعت عبر CryptoBilis، وهي جهة إعادة بيع معتمدة في جنوب شرق آسيا. وأكدت Ledger أن أحد الأجهزة المتأثرة كان يحتوي على عملية زرع غير مصرح بها.
رفضت Ledger التعليق عندما سُئلت عن تعاملها مع إفصاح غراند، و أحالت Cointelegraph إلى بياناتها العامة على X.
قال كاربلس: «ربما يكون عدم استجابة Ledger لحادثة واحدة عُثر فيها على عملية زرع في جهاز Ledger اشتُري من بائع مشبوه أمرًا طبيعيًا». وأضاف:
«لكن تزايد عدد التقارير التي لا بد أنهم تلقوها، وتزايد مستوى الجودة/التقنية المستخدمة، كان ينبغي أن ينبههم بما يكفي للتحرك، وعلى الأقل لتذكير العملاء بضرورة توخي الحذر».
قوائم المنصات تكشف ثغرات التحقق من جهات إعادة البيع
في عرض تقديمي شاركه مع Cointelegraph، حدّد غراند بائع جهاز Ledger الذي جرى العبث به باسم «LedgerXXX» على Lazada. وحتى وقت كتابة هذا النص، لا يظهر LedgerXXX ضمن قائمة البائعين المعتمدين في تايلاند، رغم أن متجر Ledger على Lazada مدرج فيها.
طلبت Cointelegraph توضيحًا من كل من غراند وLedger بشأن هوية البائع ووضع اعتماده عند شراء الجهاز.
قال أرشي، رئيس المبيعات في OneKey، لـCointelegraph إن منصات مثل Lazada تستضيف عددًا كبيرًا من البائعين المستقلين، ما يجعل من الصعب على العملاء التمييز بين المتاجر المعتمدة والقوائم الأخرى.
المصدر: Grand Idea Studio (Joe Grand)
ذو صلة: هل يمكن لمستخدمي العملات المشفرة الوثوق بسلسلة التوريد وراء محافظ الأجهزة؟
عقب الحوادث الأخيرة، أزالت OneKey قوائم البائعين لديها بانتظار إجراء عمليات تحقق أكثر صرامة، قائلةً إن على الشركات المصنّعة تحمّل مسؤولية حماية العملاء بدلًا من الاعتماد حصريًا على المشترين لتحديد البائعين الجديرين بالثقة.
لا تزال مبيعات المحافظ غير المصرّح بها تثير مخاوف أمنية
لم تقتصر نتائج Grand على Ledger. ففي أغسطس 2026، أبلغ أيضًا Trezor بوجود محافظ Trezor One وModel T عُبث بها، اشتُريت من بائعين غير مصرح لهم على TikTok وFacebook.
وأبلغت Trezor موقع Cointelegraph بأن المحافظ المقلدة تظهر أحيانًا عبر بائعين غير مصرح لهم، إذ كانت قد حذّرت في عام 2022 من أجهزة معدّلة بيعت على أسواق روسية. وقالت الشركة إن تأكيدها الأخير بعدم وجود أدلة على أجهزة مخترقة ينطبق فقط على المحافظ الجديدة المباعة عبر بائعين معتمدين.
ذو صلة: Trezor تقلّص عدد البائعين «كخطوة وقائية» وسط تقارير العبث بمحافظ Ledger
ومع ذلك، قالت Trezor إنها تتعامل مع البلاغات المتعلقة بالبائعين غير المصرح لهم باعتبارها إنذارات مبكرة، وتستخدم نتائج الباحثين لتحسين فحوصات الأمان.
وقالت Trezor: «ما يغيّر الصورة هو ظهور تقنية جديدة، أو حدوث أول حالة عبر قناة معتمدة. ويعني أيٌّ منهما أن المشكلة اقتربت من المشترين العاديين، وعندها سنسارع إلى التحرك، بما في ذلك تحذير العملاء مباشرةً».
المجلة: محتال يخسر 4.8 مليون دولار مخزنة على محافظ Ledger عُبث بها: آسيا إكسبريس

 cointelegraph.com.ar