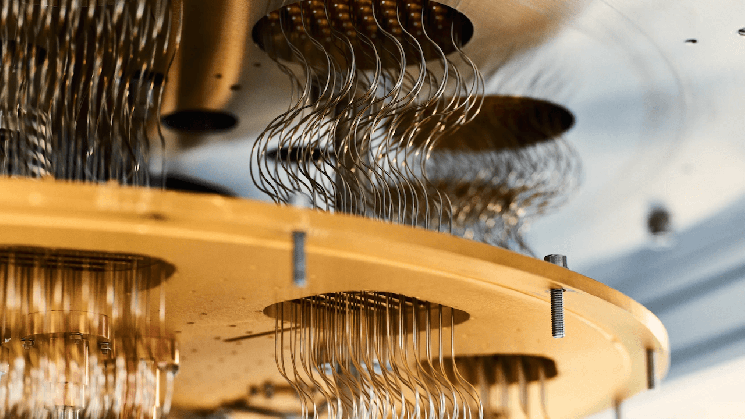
تعالج تقنية جوجل هذا العائق من خلال إدخال حالة كمومية مشوشة إلى منطقة صغيرة من المعالج واستخدام قياسات منسقة للكشف عن الأخطاء والقضاء على المحاولات المعيبة.
كما أظهر الباحثون طريقة لنقل الحالات الكمومية النقية بين بنى مختلفة لتصحيح الأخطاء، وهي قدرة مهمة لتوسيع نطاق الأنظمة الكمومية.
ورغم أن جوجل أقرت بوجود تحديات تقنية كبيرة لا تزال قائمة، إلا أن الشركة وصفت هذه النتائج بأنها خطوة حاسمة نحو بناء أجهزة كمبيوتر كمومية مفيدة ومقاومة للأعطال، قادرة على حل مشكلات تتجاوز قدرات الأجهزة التقليدية.
التهديد الذي يواجه أمن البيتكوين من الحوسبة الكمومية
يُضيف هذا الإنجاز إلى المخاوف المتزايدة بشأن الضعف المحتمل لأمن التشفير في البيتكوين أمام الحوسبة الكمومية، وهو معلم بارز متوقع يُعرف باسم «Q-Day».
في مارس، نشر باحثو جوجل تحليلاً منفصلاً يشير إلى أن كسر تشفير المنحنى الإهليلجي الذي تقوم عليه التوقيعات الرقمية للبيتكوين قد يتطلب أقل من 500,000 كيوبت مادي، أي ما يقارب 20 ضعفًا أقل من بعض التقديرات السابقة.
كما أوجزت تلك الدراسة سيناريو نظريًّا يمكن فيه لأجهزة الكمبيوتر الكمومية المتقدمة بما يكفي استخلاص مفتاح خاص للبيتكوين من مفتاح عام مكشوف في غضون تسع دقائق تقريبًا، مما قد يسمح للمهاجمين باعتراض المعاملات قبل تأكيدها.
وقدر الباحثون أن ما يقارب 6.9 مليون بيتكوين قد يتعرض للخطر من خلال المفاتيح المكشوفة علنًا، بما في ذلك تنسيقات المحافظ القديمة والعناوين التي أعيد استخدامها.
ومع ذلك، لا يوجد حاليًّا أي حاسوب كمومي قادر على تنفيذ مثل هذه الهجمات. ولا تُظهر أحدث أبحاث «الحالة السحرية» التي أجرتها «جوجل» القدرة على كسر تشفير البيتكوين، لكنها تتناول إحدى العقبات التقنية التي تعترض تطوير أجهزة قد تتمكن من القيام بذلك في نهاية المطاف.
في سبتمبر، حذرت شركة «فيديليتي ديجيتال أسيتس» (Fidelity Digital Assets) من أن أجهزة الكمبيوتر الكمومية القوية بما يكفي قد تتمكن في نهاية المطاف من استخلاص المفاتيح الخاصة من المفاتيح العامة المكشوفة لعملة البيتكوين. وقد درست الشركة أنظمة التوقيع المقاومة للهجمات الكمومية، بما في ذلك نهج مقترح يُسمى «SHRINCS»، مع تسليط الضوء على التعقيدات التي تفرضها التوقيعات الأكبر حجمًا والتي قد تقلل من معدل إنجاز معاملات البيتكوين وتزيد الرسوم.
التحدي الذي ينتظرنا
هذا الأسبوع فقط، نشرت منصة تداول العملات المشفرة «كوينبيس» (Coinbase) تقييمًا مفصلاً يحدد التحديات التي ينطوي عليها انتقال البيتكوين إلى التشفير المقاوم للحوسبة الكمومية.
وأكدت المنصة، التي تقول إنها تحمي ما يقرب من 15% من إمدادات البيتكوين، أن استبدال خوارزميات التوقيع الحالية لن يكون سوى جزء واحد من الحل. يجب على المطورين أيضًا مراعاة أنظمة الحفظ المؤسسي، والسعة المحدودة لسلسلة الكتل، والتوافق مع المحافظ الحالية، والأموال المودعة في عناوين خاملة.
وأشارت Coinbase إلى مقترحات، بما في ذلك BIP-360، باعتبارها أسسًا محتملة لإدخال حماية تشفيرية أكثر قابلية للتكيف.
وهناك مسألة صعبة بشكل خاص تتعلق بعملة البيتكوين الموجودة في المحافظ التي فقد أصحابها مفاتيحهم الخاصة أو لا يستطيعون لأسباب أخرى ترحيل أموالهم إلى المعايير الأمنية الجديدة. وقد تظل هذه المبالغ معرضة للخطر حتى بعد أن تعتمد الشبكة وسائل حماية مقاومة للحوسبة الكمومية.
وقد حددت «جوجل» بشكل منفصل عام 2029 كموعد لترحيل أنظمتها الخاصة نحو التشفير ما بعد الكمومي، مما يؤكد الاستعدادات الأوسع نطاقًا في القطاع.
بالنسبة للبيتكوين، لا يكمن التحدي في حدوث خلل أمني فوري، بل في العملية التي قد تستغرق وقتًا طويلاً لتنسيق التحديثات عبر شبكة لامركزية — قبل أن تصبح أجهزة الكمبيوتر الكمومية قوية بما يكفي لتهديد وسائل الحماية الحالية.

 news.bitcoin.com