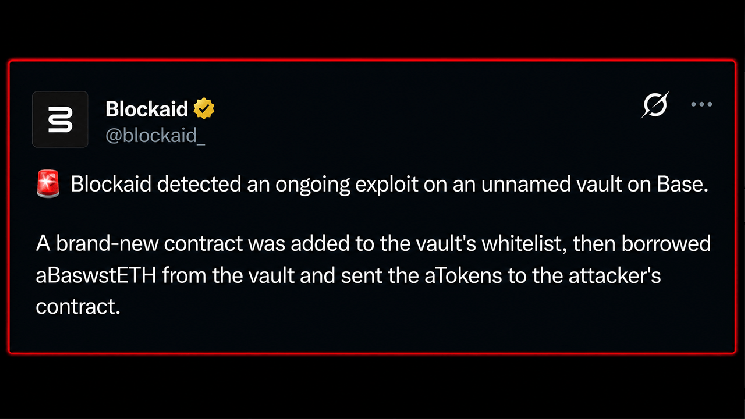
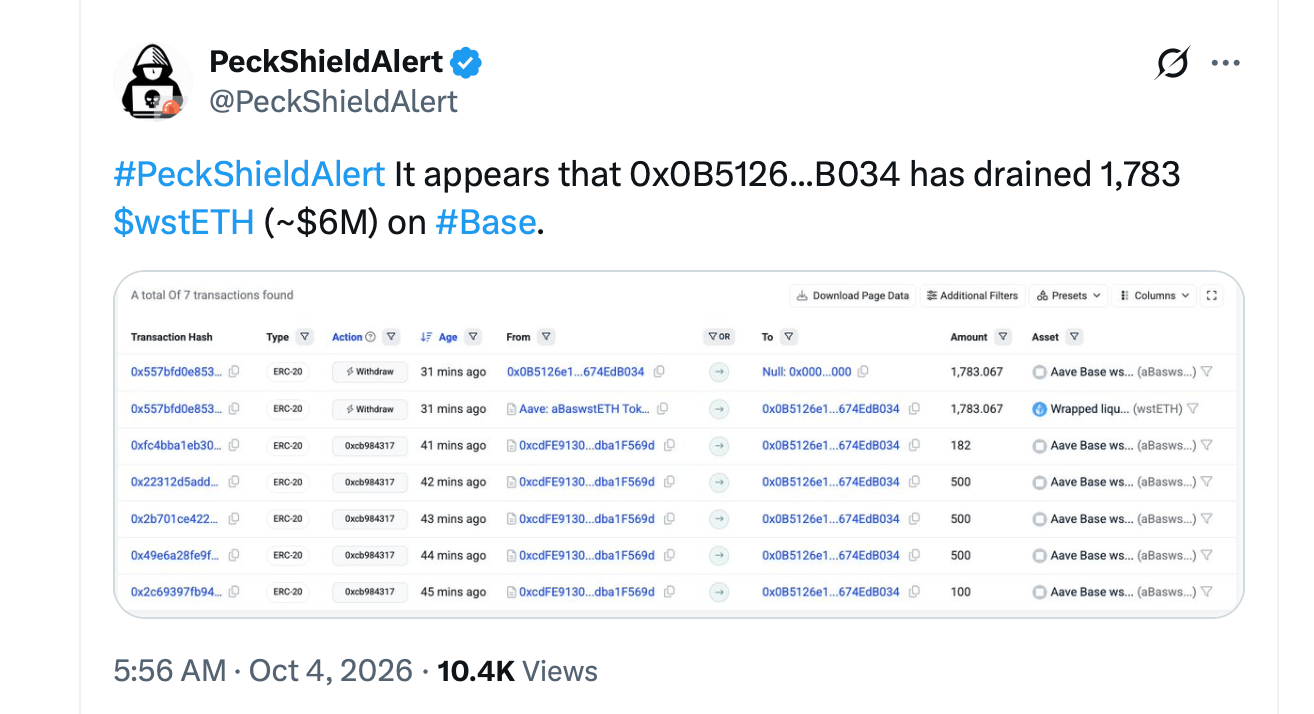
ست عمليات سحب، وعقد واحد أُضيف حديثًا إلى القائمة البيضاء
توصلت كل من Peckshield وCertik وExvul إلى نفس الحصيلة تقريبًا. ذكرت شركات الأمن أنه تم اقتراض 1,783.067 aBaswstETH من الخزنة واستبدالها عبر Aave on Base إلى حوالي 1,783 wstETH.
بعبارات بسيطة، كانت الرموز التي تم أخذها في البداية عبارة عن رموز إيصال من Aave تمثل إيثر مغلف ومراهن عليه تم إيداعه على L2 Base. تمت إضافة عقد تم إنشاؤه حديثًا إلى القائمة البيضاء للخزنة، حيث استعار رموز الإيصال تلك، ونقلها إلى عقد يسيطر عليه المهاجم، واستبدلها عبر Aave مقابل wstETH الأساسي.
أحصى Exvul ستة تدفقات خارجية. ومع ذلك، لا يزال سبب فشل التفويض الدقيق غير مؤكد. لم تذكر شركات الأمن أن أي عقود أساسية تعرضت للاختراق، ولم يكن هذا اختراقًا لسلسلة Base نفسها. وتبقى التكهنات حول تعرض محفظة للاختراق أو مركز معين في Aave مجرد تكهنات.
خزنة ذات سبعة موقّعين بلا اسم
تجعل السجلات على السلسلة من الصعب تجاهل هذا اللغز. الخزنة التي تم استنزافها هي وكيل شفاف من Openzeppelin يشير مالكها إلى خزنة تم إنشاؤها منذ حوالي 324 يومًا. يتطلب هذا الخزنة ثلاثة توقيعات من أصل سبعة للتفعيل، لكنه لا يحمل اسم بروتوكول عام، ولم يتم الكشف علنًا عن أي من عناوين الموقّعين السبعة من قبل شركات الأمن التي تتابع الحادث.
سلطة الترقية منفصلة، مما يضيف طبقة أخرى من العقود بين الخزنة ومن يتحكم فيها في النهاية. في الوقت الحالي، المالك التشغيلي الظاهر على سلسلة الكتل هو «Safe» المجهول الذي يتطلب 3 توقيعات من أصل 7. الوكيل الذي تم استنزافه هو 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC، بينما مالك «Safe» الخاص به هو 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. تحدد كل من Basescan وArkham Intelligence هذا الأخير على أنه «Safeproxy» تم إنشاؤه عبر Safe Proxy Factory 1.4.1.
هذا التمييز مهم لفهم ما يعرفه المحققون فعليًا. يمكنهم رؤية الخزينة، وعقد مالكها، وعناوين التوقيع السبعة، ومسار الرمز المميز. ما لا يمكنهم رؤيته هو المنظمة البشرية التي تقف وراء تلك العناوين، أو ما إذا كان تغيير القائمة البيضاء ناتجًا عن بيانات اعتماد مسروقة، أو مخترق أخلاقي، أو أذونات خاطئة، أو نقطة ضعف أخرى غير معروفة. لم يتقدم أي فريق علني لملء هذه الفجوة.
يبدو أن المخاطر النظامية محصورة في الوقت الحالي، على الرغم من أن بيع عملة wstETH المسروقة قد يضع ضغطًا على ربطها بالسعر في المدى القريب. ما تبقى هو مشهد غريب، حيث اختفى ما يقارب 6 ملايين دولار، وتمكن المحققون على السلسلة من تتبع الآلية الكامنة وراء الاستنزاف، ووجود سبعة عناوين موقعة في مكان واضح للعيان. ومع ذلك، يظل الأشخاص الذين يتحكمون في تلك العناوين غائبين بشكل لافت عن القصة.
لا تزال هذه القصة قيد التطور. لم يعلن أي بروتوكول مسؤوليته عن الخزينة، ولم ينشر أحد تقريرًا مؤكدًا عن وجود خلل أو اختراق للمفاتيح. سيتم إضافة المزيد من التفاصيل مع ظهور معلومات جديدة.

 news.bitcoin.com