وقالت الشركة: «حادث 24 سبتمبر هو المرة الأولى منذ ثماني سنوات التي يخترق فيها هجوم من هذا النوع البنية التحتية لمنصة Bitget». «هذا السجل لا يقلل من خطورة الحادث. بل إنه يضع المعيار الذي يجب أن تُقاس عليه استجابة Bitget الآن».
بيانات الاعتماد المسروقة سمحت للمهاجمين بتجاوز إجراءات حماية المحفظة
كشفت التحقيقات الأولية التي أجرتها Bitget أن المهاجمين حصلوا على بيانات اعتماد داخلية عالية المستوى من خلال ثغرة أمنية في أحد منتجات الأمان الخارجية. وقد سمحت لهم بيانات الاعتماد هذه بإصدار أوامر سحب احتيالية إلى نظام محفظة البورصة، متجاوزين بذلك ضوابط المخاطر القائمة.
وأوضحت Bitget:
"كشف التحقيق أن المهاجم استغل ثغرة أمنية في منتج أمني تابع لجهة خارجية للحصول على بيانات اعتماد داخلية رفيعة المستوى."
وأضافت الشركة أن تلك بيانات الاعتماد سمحت بإجراء تحويلات غير مصرح بها، مع التأكيد على أن «المفاتيح الخاصة لم تتعرض للاختراق وأن المحافظ الباردة لم تتأثر». وقد سهّلت البنية التحتية المخترقة إجراء تحويلات غير مصرح بها عبر شبكات بلوكتشين متعددة، بما في ذلك إيثريوم (Ethereum) وXRP Ledger وTron. إلى جانب ذلك، تم استغلال منصات مثل Thorchain ومنصات تداول أخرى مثل Uniswap و1inch Fusion وStargate.
وقدّرت Bitget الخسائر في البداية بمبلغ 351.6 مليون دولار، قبل أن ترفع التسوية اللاحقة الرقم إلى حوالي 388 مليون دولار. وبدلاً من اختراق آليات التشفير التي تحمي أصول العملاء، استغل المهاجمون الوصول الموثوق به إلى البنية التحتية المسؤولة عن الموافقة على عمليات السحب. وأوضحت الشركة يوم الاثنين: "حددت Bitget مسار الهجوم، وعالجت الثغرة الأمنية، وعززت الضوابط عبر البنية التحتية الخاصة بعمليات السحب".
وتقوم البورصة حاليًا بمراجعة اعتماداتها الأمنية على الأطراف الخارجية، وضوابط الوصول الداخلية، والتحقق من عمليات السحب، وكشف الأنشطة غير العادية. وتؤكد أن أرصدة حسابات العملاء لم تتأثر.
عودة عمليات سحب البيتكوين بينما يبحث المحققون عن الأموال المسروقة
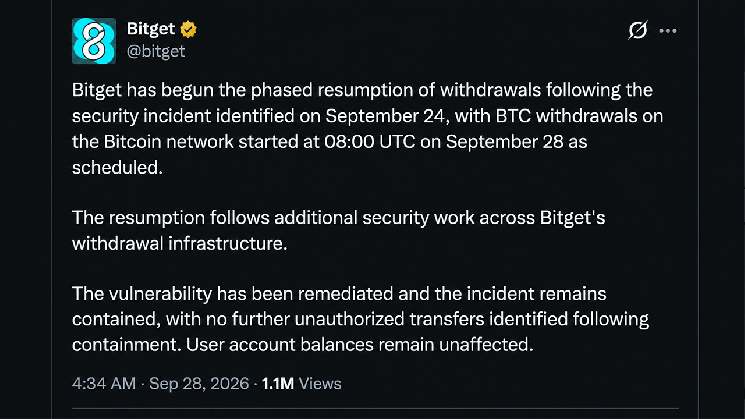
قالت Bitget إنها بدأت في استئناف عمليات سحب البيتكوين عبر شبكات البيتكوين وBSC في الساعة 8 صباحًا بتوقيت غرينتش يوم 28 سبتمبر. وبحلول الساعة 9 صباحًا، أبلغت البورصة عن معالجة 9,585 عملية سحب بيتكوين يبلغ مجموعها حوالي 4,098 بيتكوين. وفيما يتعلق بتقدير الخسائر المحدث، أوضحت الشركة أنه «لا يمثل تحويلات غير مصرح بها إضافية بعد احتواء الهجوم».
وفي الوقت نفسه، يساعد خبراء التحليل الجنائي من شركتي «مانديانت» و«سلو ميست» في التحقيق، حيث يقومون بفحص أساليب الهجوم، والتحقق من صحة إجراءات التصحيح، وتتبع العملة المشفرة المفقودة. وكشفت «بيتجيت» يوم الاثنين أن «بعض الأصول المتضررة قد تم تجميدها بالفعل من خلال التنسيق مع شركاء في القطاع».
كما قامت البورصة بمشاركة عناوين المهاجمين التي تم تحديدها ومعلومات التتبع لمساعدة المحققين على تتبع مسار الأموال. وكانت الرئيسة التنفيذية غراسي تشين قد أشارت سابقًا إلى أن منهجية الهجوم تبدو متسقة إلى حد كبير مع الجماعات المرتبطة بكوريا الشمالية، على الرغم من أن التحقيق لا يزال جاريًا.
وصرحت الشركة:
"تتوقع Bitget إكمال تقرير أمني رسمي هذا الأسبوع وستشارك المزيد من النتائج فور التحقق منها."
صندوق الحماية التابع لـ Bitget البالغ 464 مليون دولار يواجه أكبر اختبار له
أفاد بيان البورصة بأن نسبة الاحتياطي الشامل تبلغ 127%، إلى جانب صندوق حماية المستخدمين الذي يتجاوز 464 مليون دولار. ويؤكد أحدث بيان صادر عنها أن أرصدة العملاء لم تتأثر، على الرغم من أن الحادث يمثل أول خرق أمني من هذا النوع خلال ثماني سنوات.
وأوضحت الشركة في الإشعار: «لذلك، فإن استجابة Bitget لهذا الحادث ستتجاوز مجرد معالجة الثغرة الأمنية نفسها». ومن المقرر استئناف سحب عملة ETH في 29 سبتمبر، يليها سحب USDT في 30 سبتمبر، ثم سحب التوكنات الأخرى المدعومة والعملات التقليدية وخدمات الند للند في 2 أكتوبر.
واختتم البيان الذي تم إرساله إلى مكتب الأخبار لدينا بالقول: «ينصب التركيز الآن على تطبيق الدروس المستفادة من هذا الحادث على مستوى المنصة بأكملها، وتعزيز الإجراءات الوقائية المطلوبة مع استمرار توسع البنية التحتية وعروض منتجات Bitget».

 news.bitcoin.com