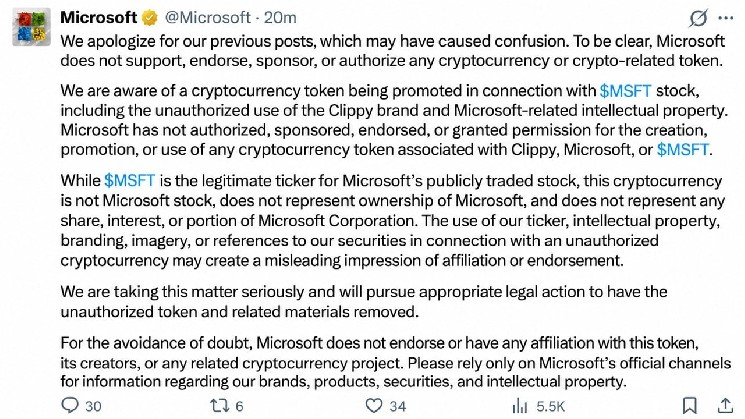
Неясно, почему Microsoft удалила свой длинный твит с извинениями, но в нём были затронуты несколько ключевых моментов:
- Microsoft заявила, что никогда не давала никому разрешения на продвижение токена с использованием своей интеллектуальной собственности, в том числе персонажа Clippy.
- Компания планирует принять юридические меры для удаления токена и связанной с ним маркетинговой кампании.
- Ее реальный тикер MSFT не имеет никакого отношения к какому-либо токену с похожим названием, который не дает держателям никаких прав собственности на Microsoft Corporation.
Данный токен торгуется под тикером CLIPPY, а аккаунт в X под названием Clippy MSFT был одним из его наиболее активных промоутеров, рекламируя пулы ликвидности, стоимость которых, по сообщениям, превышала 200 000 долларов. Некоторые промоутеры также утверждали, что пулы обеспечены реальными акциями Microsoft. Однако это утверждение не подтверждено — и даже если оно верно, никакой официальной связи с Microsoft нет.
Более крупная цель по знакомой схеме
Это не первый случай, когда криптовалютные мошенники используют аккаунт Microsoft. В 2024 году злоумышленники взломали аккаунт Microsoft India в X, набравший более 211 000 подписчиков, чтобы выдать себя за ставшего вирусным трейдера GameStop Кита «Roaring Kitty» Гилла и продвигать поддельную предпродажу токена Gamestop, созданную с целью опустошения кошельков.
Этот взлом вписывается в схему, которая набирала обороты в течение всего года. В июле злоумышленники взломали аккаунт генерального директора Robinhood Влада Тенева в X, чтобы продвигать поддельный токен под названием Vladhood, ложно представленный как официальный талисман Robinhood Chain.
За десять дней до этого, по всей видимости, взломанный аккаунт, связанный с компанией SpaceX Илона Маска, рекламировал мем-монету, которую затем перепостил также взломанный аккаунт Starlink в X. Рыночная капитализация этого токена достигла 2 миллионов долларов, после чего обвалилась до нуля.

 news.bitcoin.com