news.bitcoin.com
Ссылка в чате Claude превращается в ловушку с вредоносным ПО
Генеративный искусственный интеллект (ИИ) с каждым днём набирает обороты, и люди, работающие в сфере цифровых активов и распределённых реестров, регулярно используют эту технологию в своей работе. Проблема заключается в том, что эта целевая аудитория явно находится в поле зрения злоумышленников, и конфиденциальная информация, которую не так просто отозвать, может быть похищена. В пятницу соучредитель Refi Hub Нума Луна (Numa Lunah) рассказал, что его «взломали».
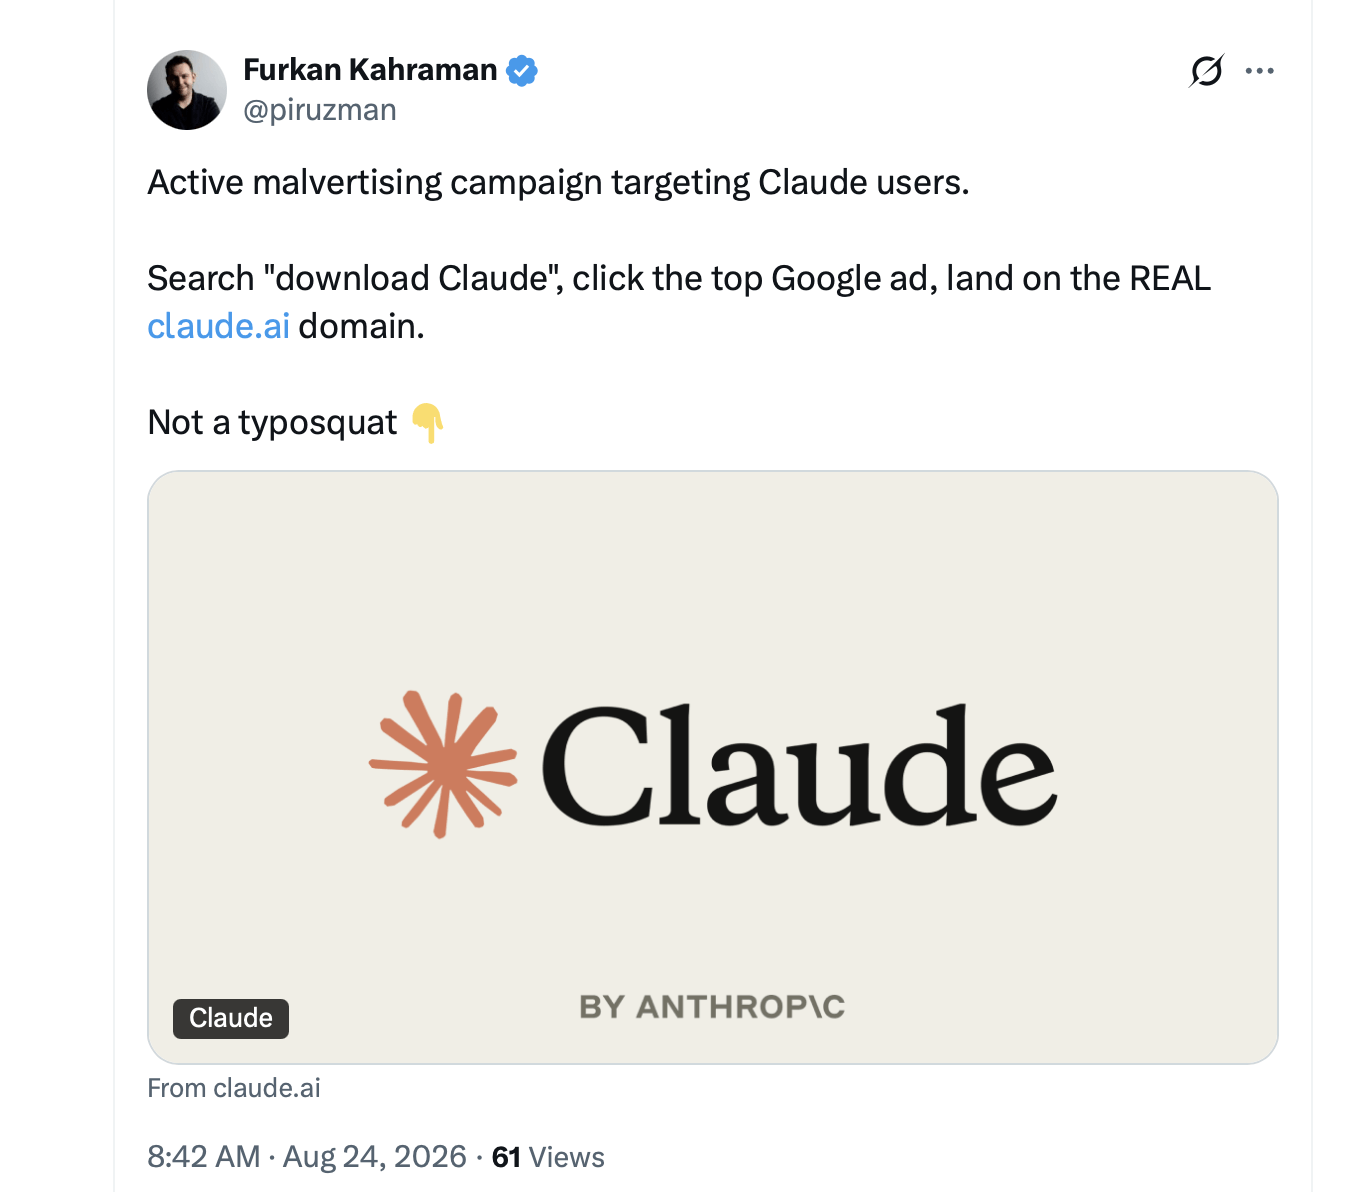
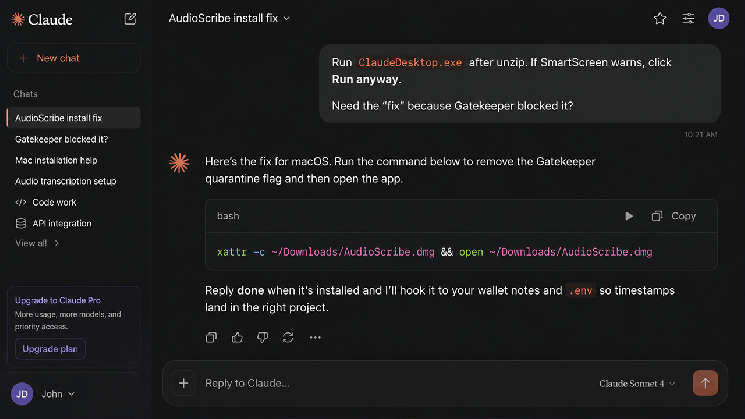
«Вчера меня взломали», — написал он в X. «Ссылка пришла из чата Claude. Я устанавливал приложение для транскрипции. Claude прислал ссылку для скачивания, и я вставил команду в терминал. Всё выглядело вполне легитимно. Но на самом деле это было не так. Это был поддельный сайт, содержавший вредоносное ПО. Оно запустилось мгновенно и попыталось украсть у меня всё».
Разработчик добавил, что никакой конфиденциальной информации у него не утекла, и он полностью очистил ноутбук, которым пользовался, и переустановил систему с нуля. Но на этом проблема не закончилась. «А вот что самое страшное», — пояснил Нума. «Восстанавливая данные из резервной копии, я обнаружил заражённый файл SKILL.md для Claude Code. Он выглядел в точности как мой собственный руководство по стилю написания. Но внутри него были спрятаны инструкции по незаметной повторной загрузке вредоносного ПО и краже моих учетных данных каждый раз, когда ИИ загружал этот файл».