bits.media
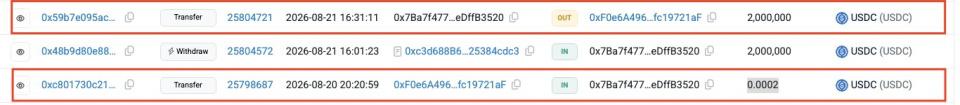
Получателем оказался кошелек 0xF0e6A496…fc19721aF, находившийся под контролем мошенников, которые ранее направили на адрес Bofur Capital на блокчейне Эфириума микроперевод в 0,0002 $USDC. Начальные и конечные символы адреса мошенников почти полностью совпадали с адресом реального контрагента, с которым инвесткомпания регулярно вела расчеты. Предположительно, оператор кошелька скопировал не тот адрес из истории операций и вставил в поле перевода. Получив 2 млн $USDC, неизвестные оперативно конвертировали всю сумму в стейблкоины DAI.
Злоумышленники подготовили ловушку за 20 часов до того, как компания совершила операцию со стейблкоинами, обратили внимание аналитики. Они считают, что хакеры специально отслеживали кошелек Bofur Capital в ожидании крупного вывода и заранее разместили поддельный адрес, чтобы тот оказался в истории транзакций в нужный момент.