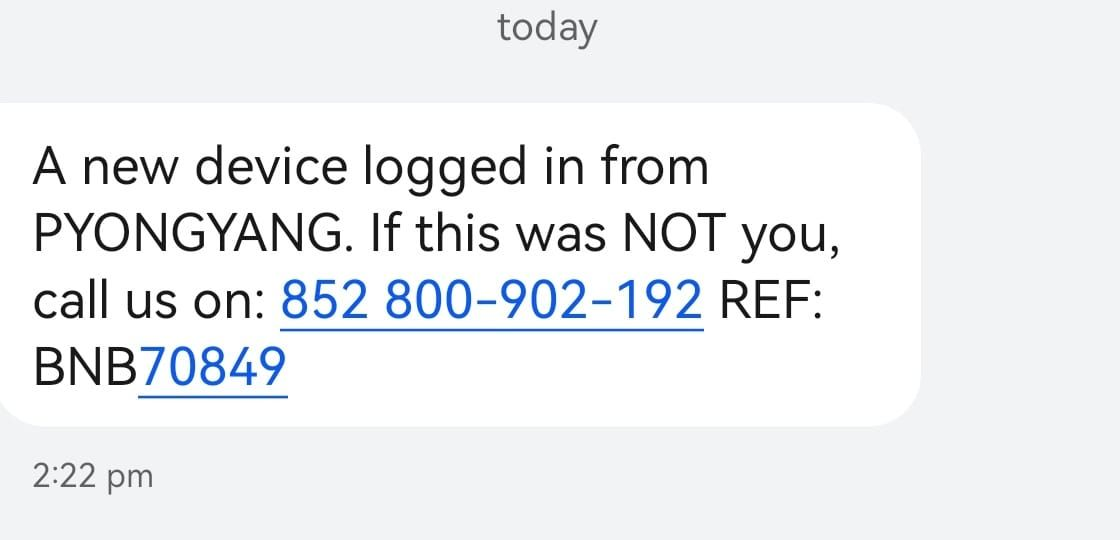
Чжоу позвонил по предложенному номеру и получил инструкции создать новый кошелек в сервисе SafePal и вывести туда средства с Binance якобы на время расследования инцидента.
Пользователь последовал указаниям и начал переводить активы. В процессе он спросил о ситуации у знакомого сотрудника биржи и понял, что попал на мошенников, которые имели доступ к кошельку.
Чжоу успел вывести часть средств, пока злоумышленники не поняли, что их раскрыли. Ему не хватило средств для оплаты последней транзакции, хакеры успели внести на кошелек немного ETH и забрать оставшиеся токены.
По словам пострадавшего, в итоге финансовые потери оказались минимальными и оплатили «еще один хороший урок». Он уведомил правоохранителей и команду биржи о мошеннической активности.
Ряд пользователей LinkedIn ответили Чжоу, что получили аналогичные сообщения. Не всем выдавали предупреждение о попытке доступа из КНДР — одному из комментаторов написали о входе из Парижа.
В ноябре 2024 года поддельные SMS от имени Binance разослали клиентам из Европы. Злоумышленники сообщали о проблемах безопасности и предлагали пользователям вывести средства «в надежное место» — на подставной кошелек.
Напомним, в 2022 году мошеннки распространили сообщения о якобы подтверждении транзакции со ссылкой на отмену операции, которая вела на фишинговый сайт.

 forklog.com